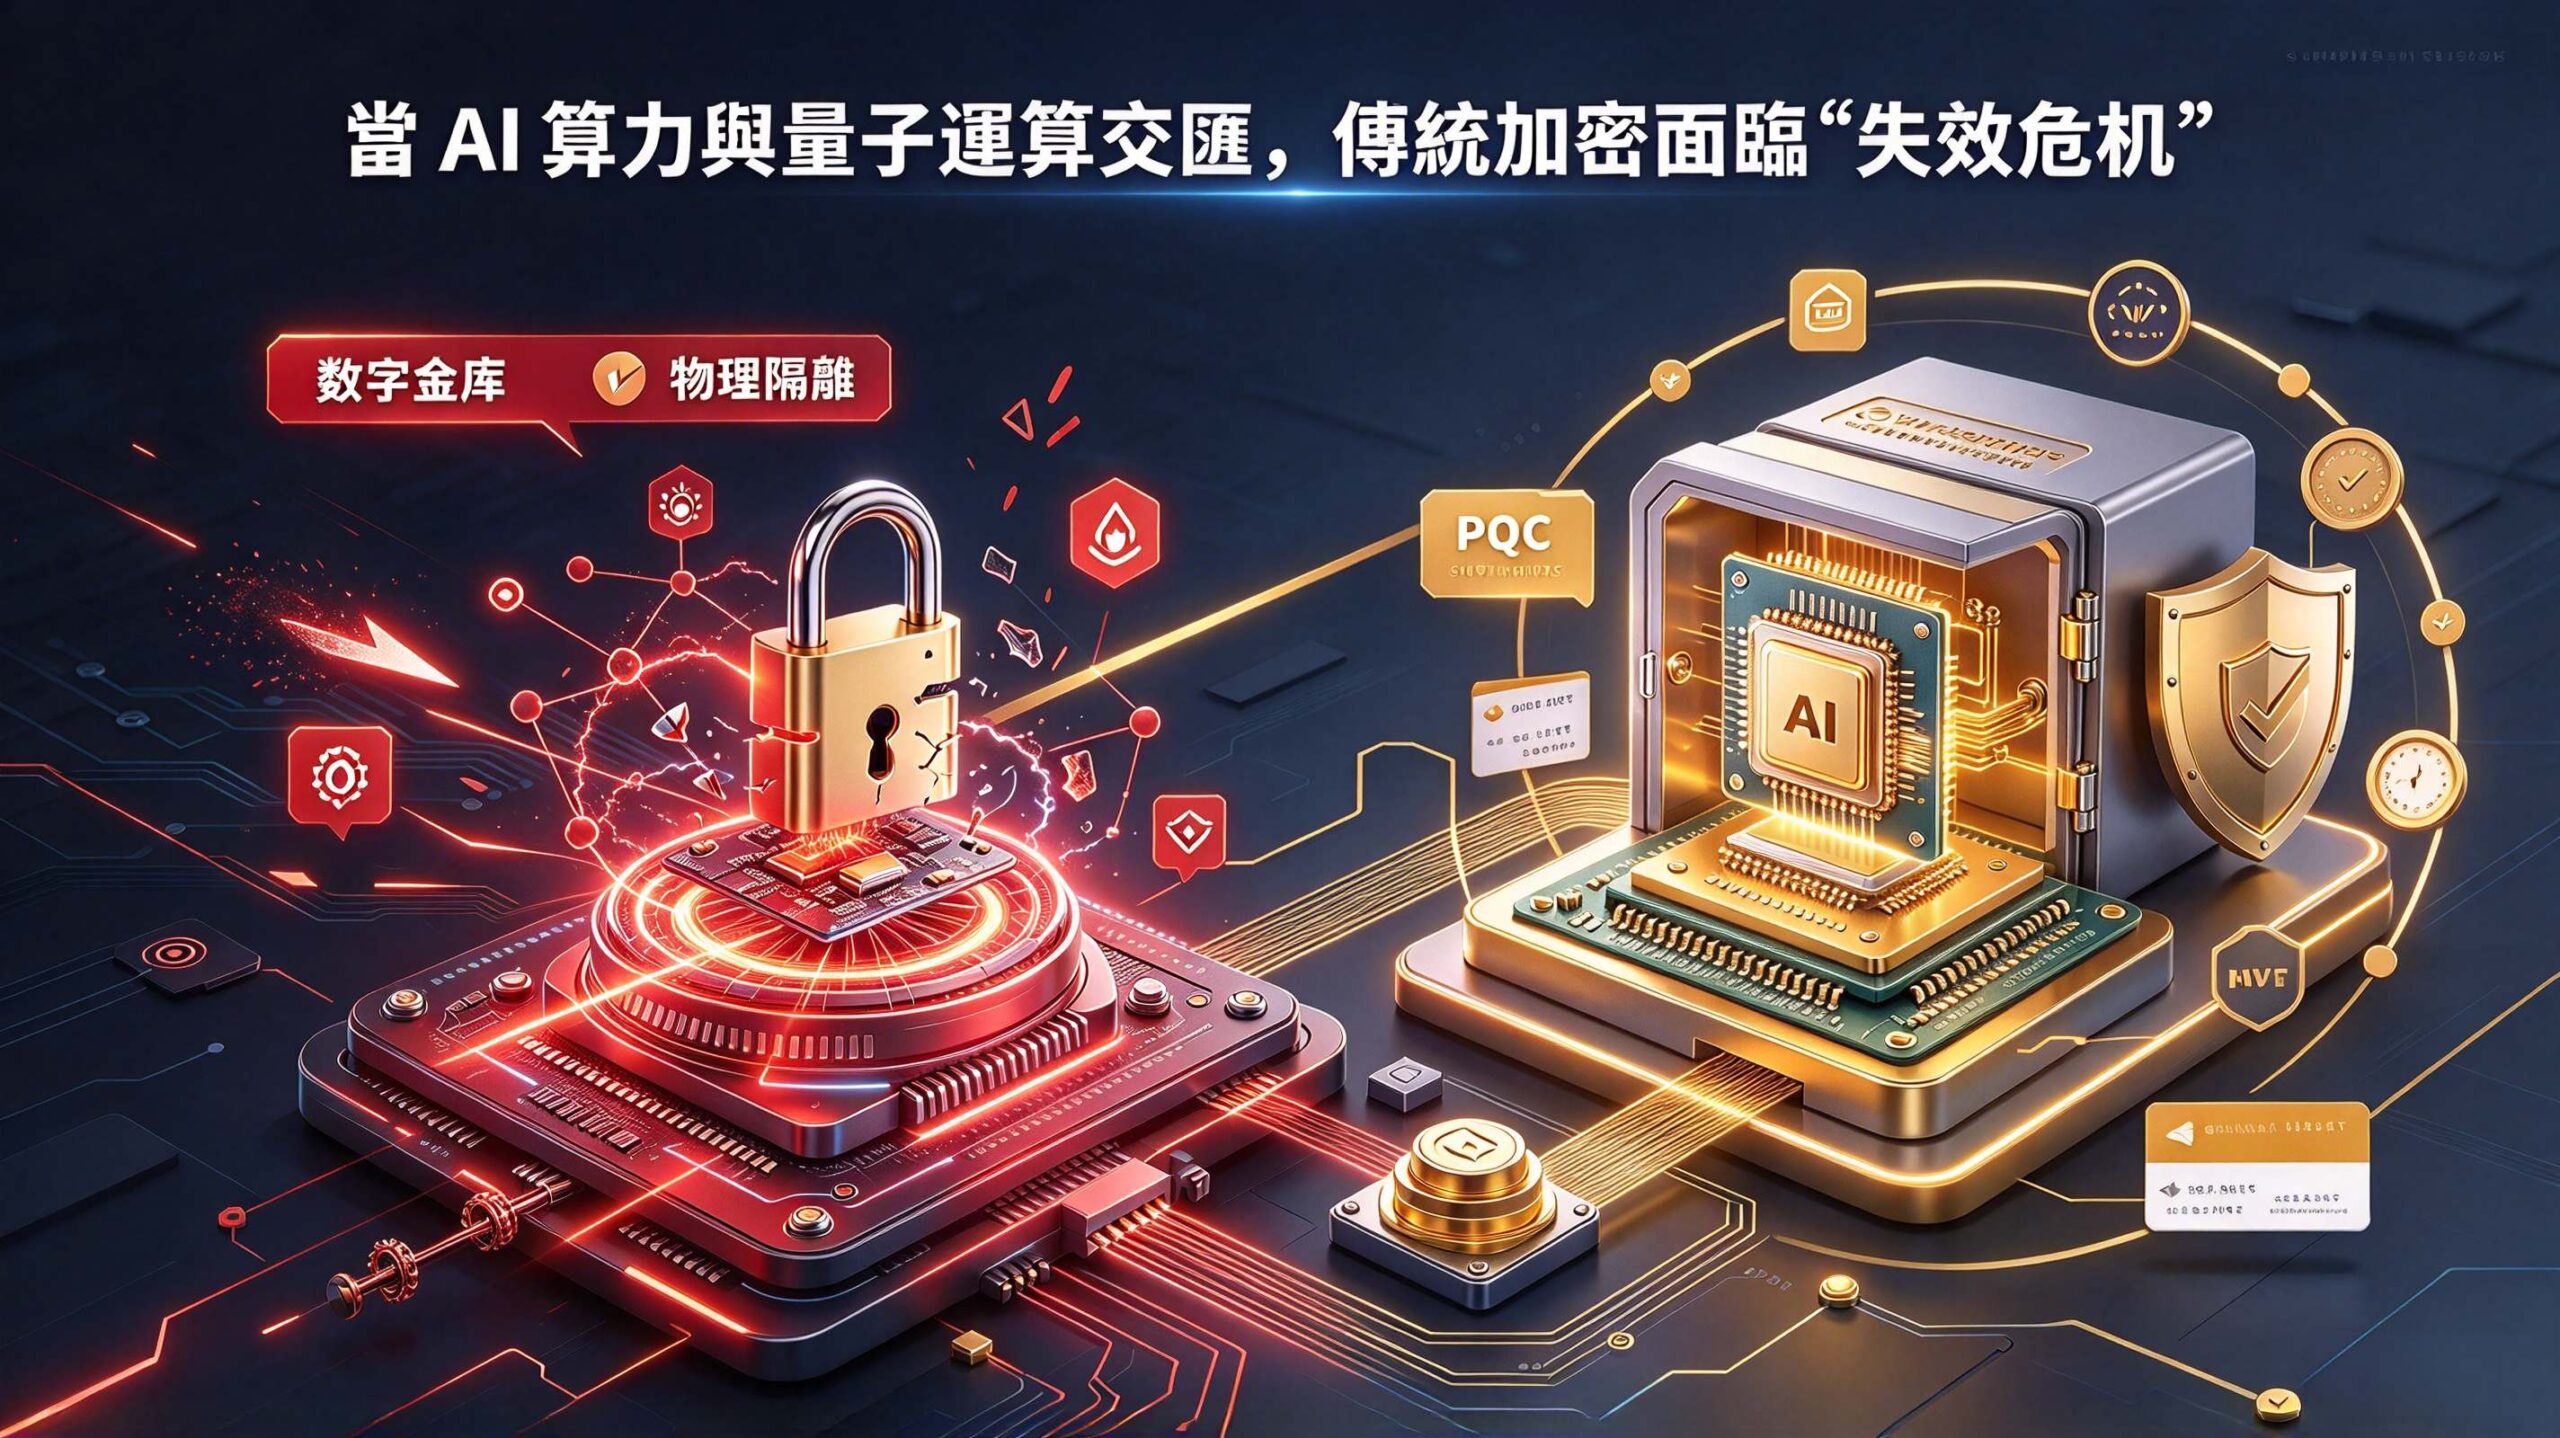


在數字經濟時代,數據已成為關鍵生產要素,但數據儲存的安全隱患與災備體系缺位,正成為企事業單位業務連續性的重大威脅。傳統的本機明文儲存與純軟體級雲備份在面對複雜網路攻擊或勒索軟體時,往往顯得脆弱不堪。
當黑客透過系統漏洞或管理員憑證接管作業系統權限後,軟體層面的殺毒與備份工具很容易被靜默關閉、篡改或格式化,導致備份版本被污染甚至永久損毀。如何從根源上打破軟體權限同級帶來的安全盲區,構建攻不破的數據儲存底線?
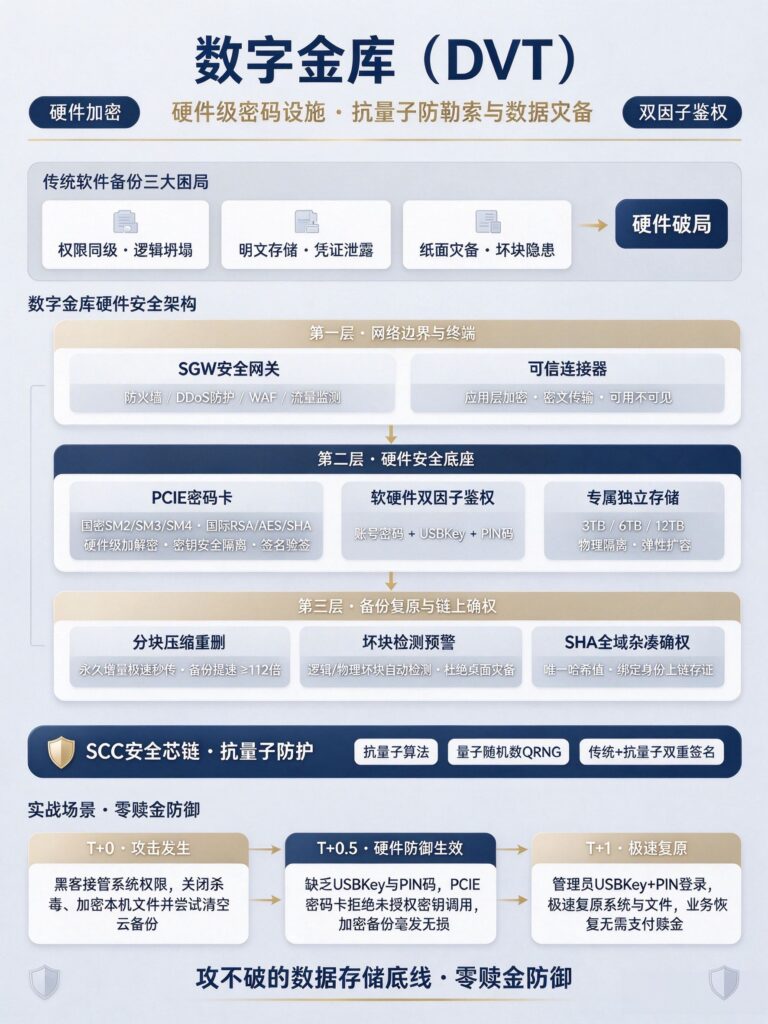
一、 傳統軟體備份的固有困局:權限同級與隱性損毀
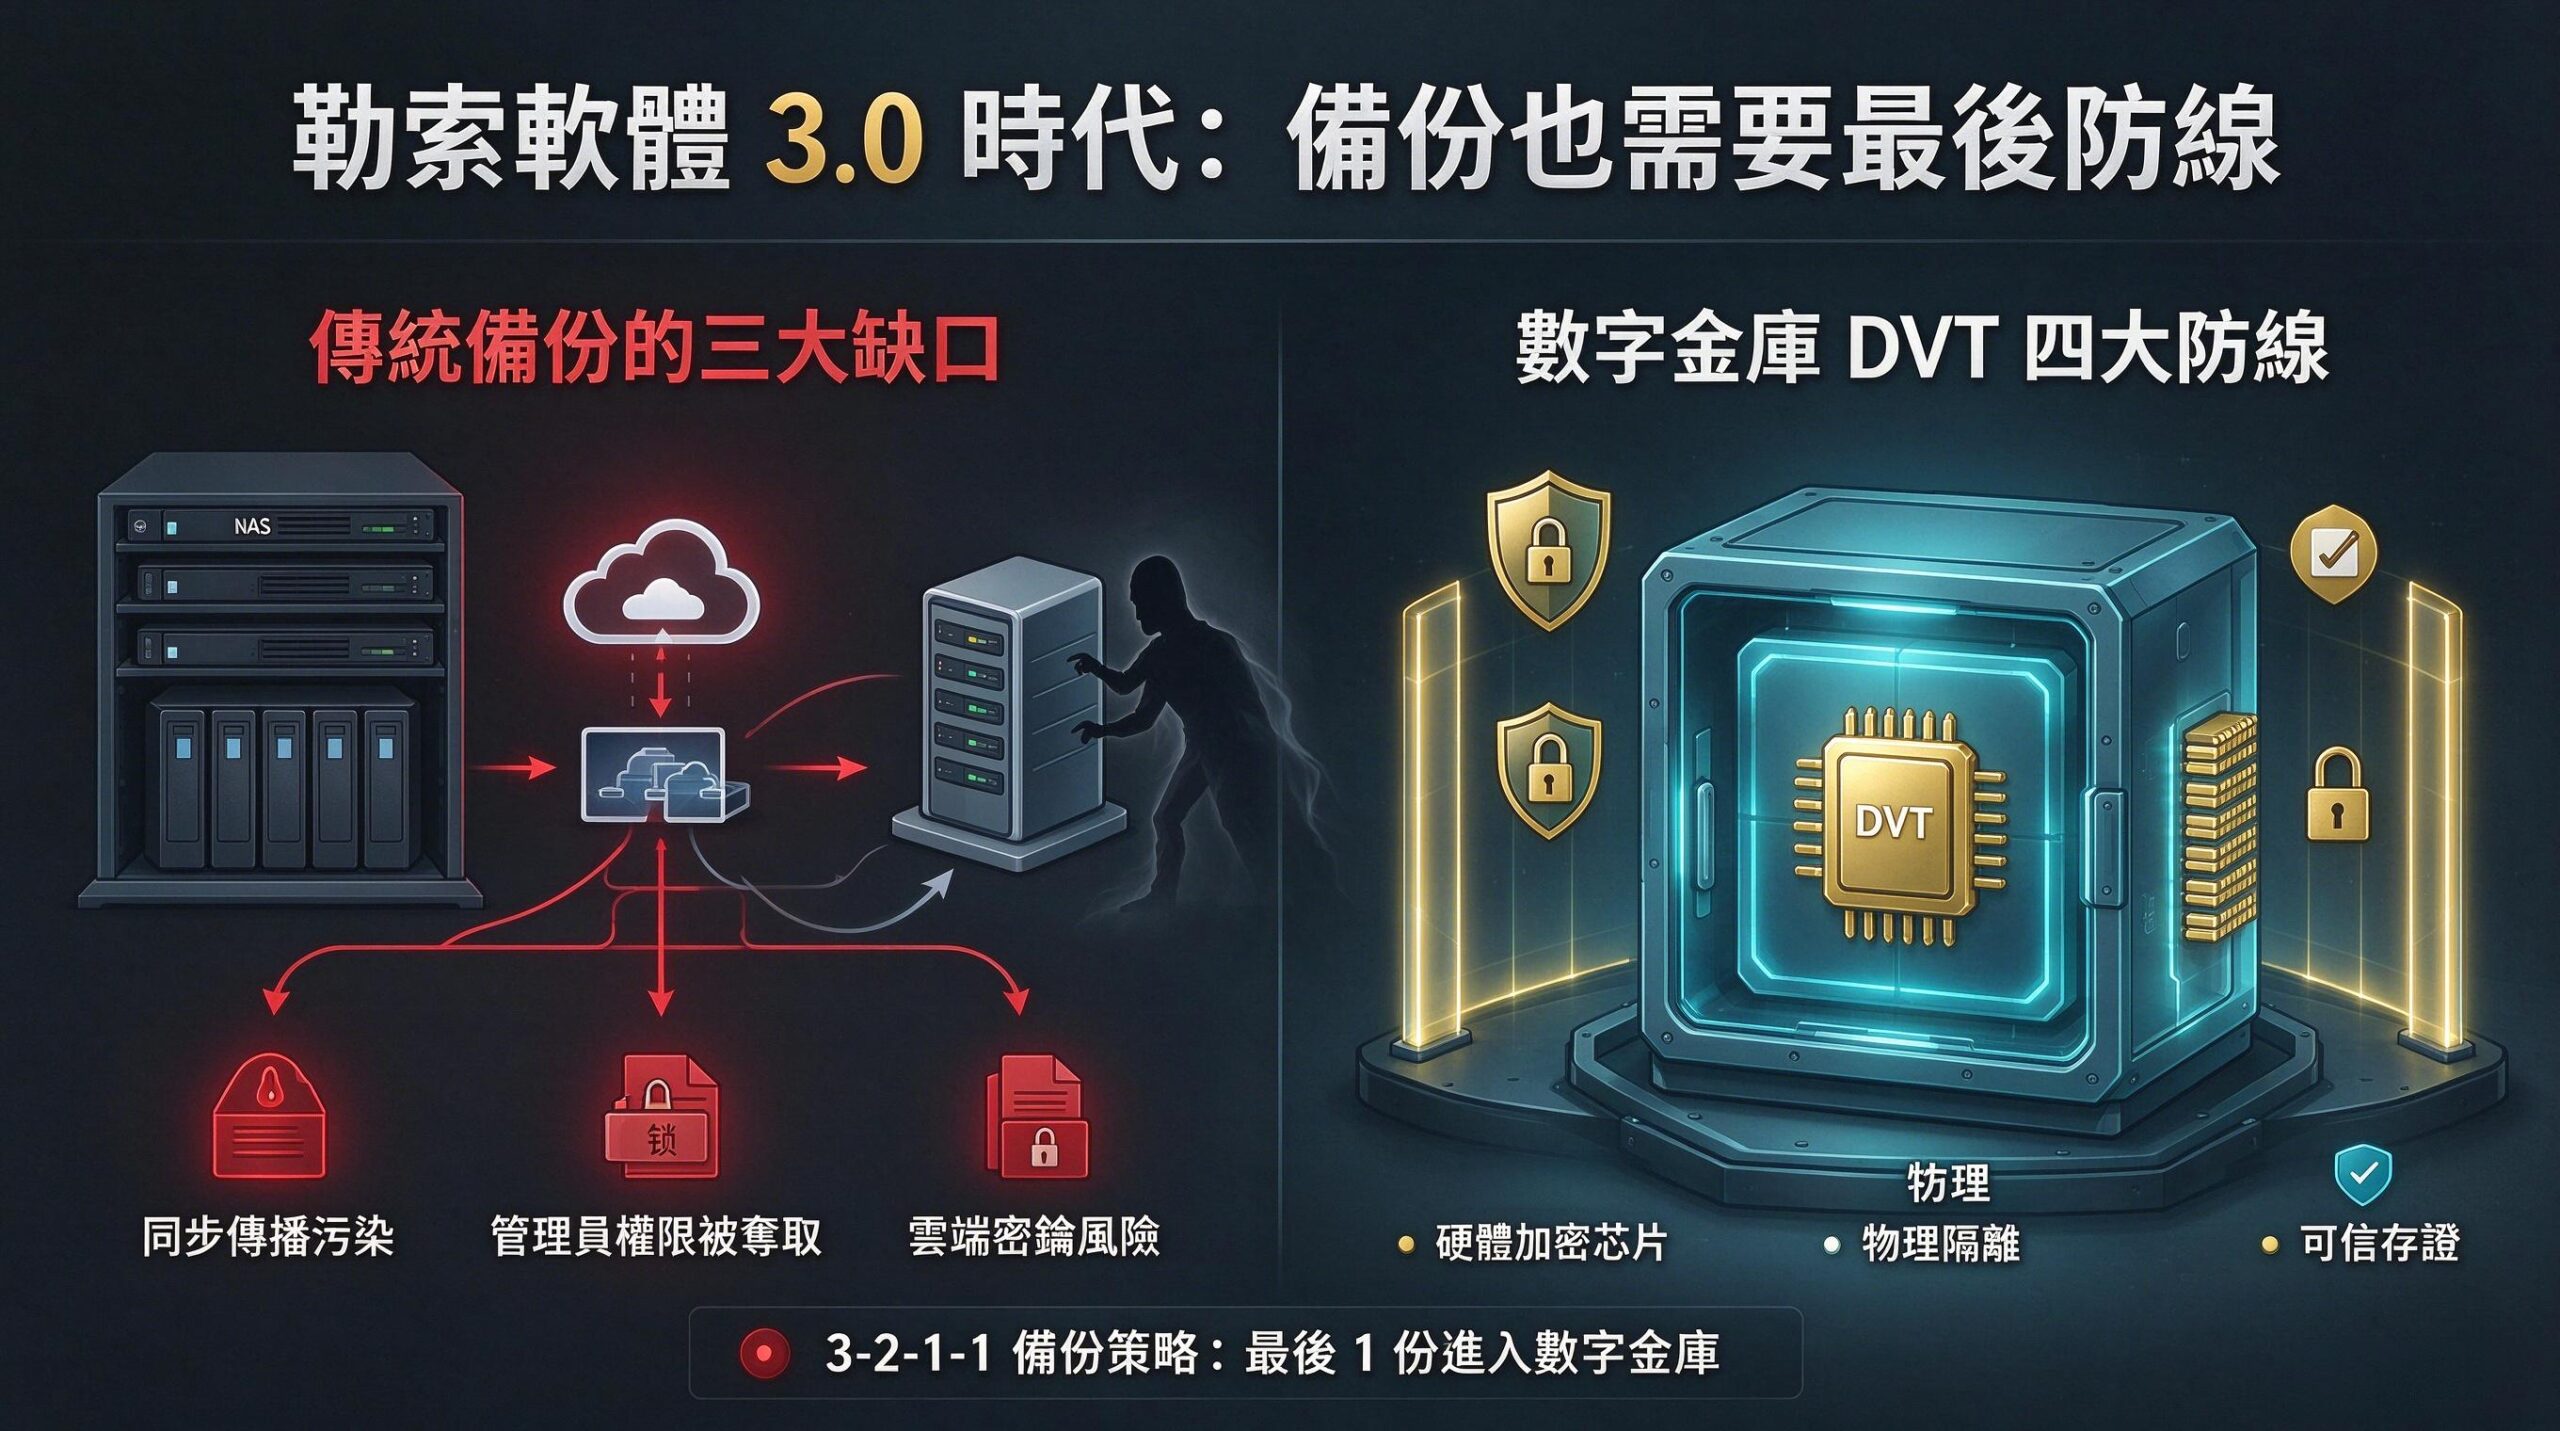
在企業數位化運營中,數據儲存面臨著“顯性洩漏”、“隱性損毀”與“災備失效”三重風險:
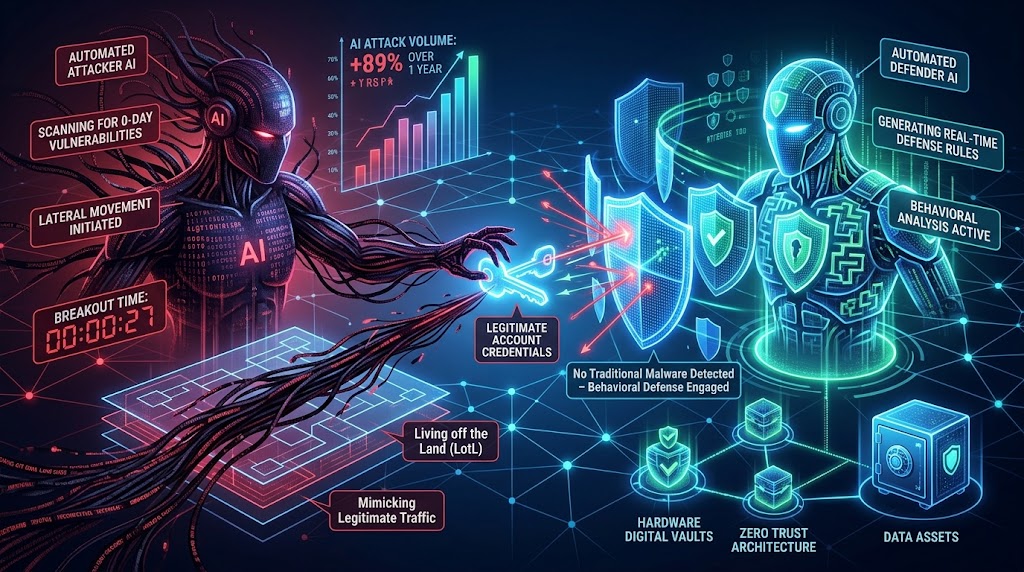
- 同級權限下的邏輯坍塌:如果黑客或惡意內部人員獲取了作業系統的 Root 或 Administrator 權限,就能直接終止備份代理服務,甚至格式化本機及雲端的備份磁碟區。
- 缺乏硬體級加密防護:許多企業仍依賴本機明文儲存或缺乏硬體金鑰保護的加密軟體,一旦憑證洩露,儲存的數據即面臨直接暴露的風險。
- “紙面災備”與壞塊隱患:傳統災備系統常因備份窗口過長、缺乏物理/邏輯壞塊檢測預警,導致在災難發生時才發現備份檔案損壞、復原失敗。
要打破這種“軟體博弈”的死局,唯一的破局之道是:將數據防篡改、金鑰管理與備份復原邏輯沉降到黑客軟體權限無法觸及的“硬體密碼設施與網路邊界隔離層”。
二、 數字金庫(DVT)破局:抗量子級密碼設施與軟硬體雙因子鑑權
數字金庫作為專業雲容災備份產品與安全儲存核心樞紐,不僅實現數據密文託管與權限分級管控,更依托雲架構構建具備智慧故障切換與數據快速復原能力的備份體系。
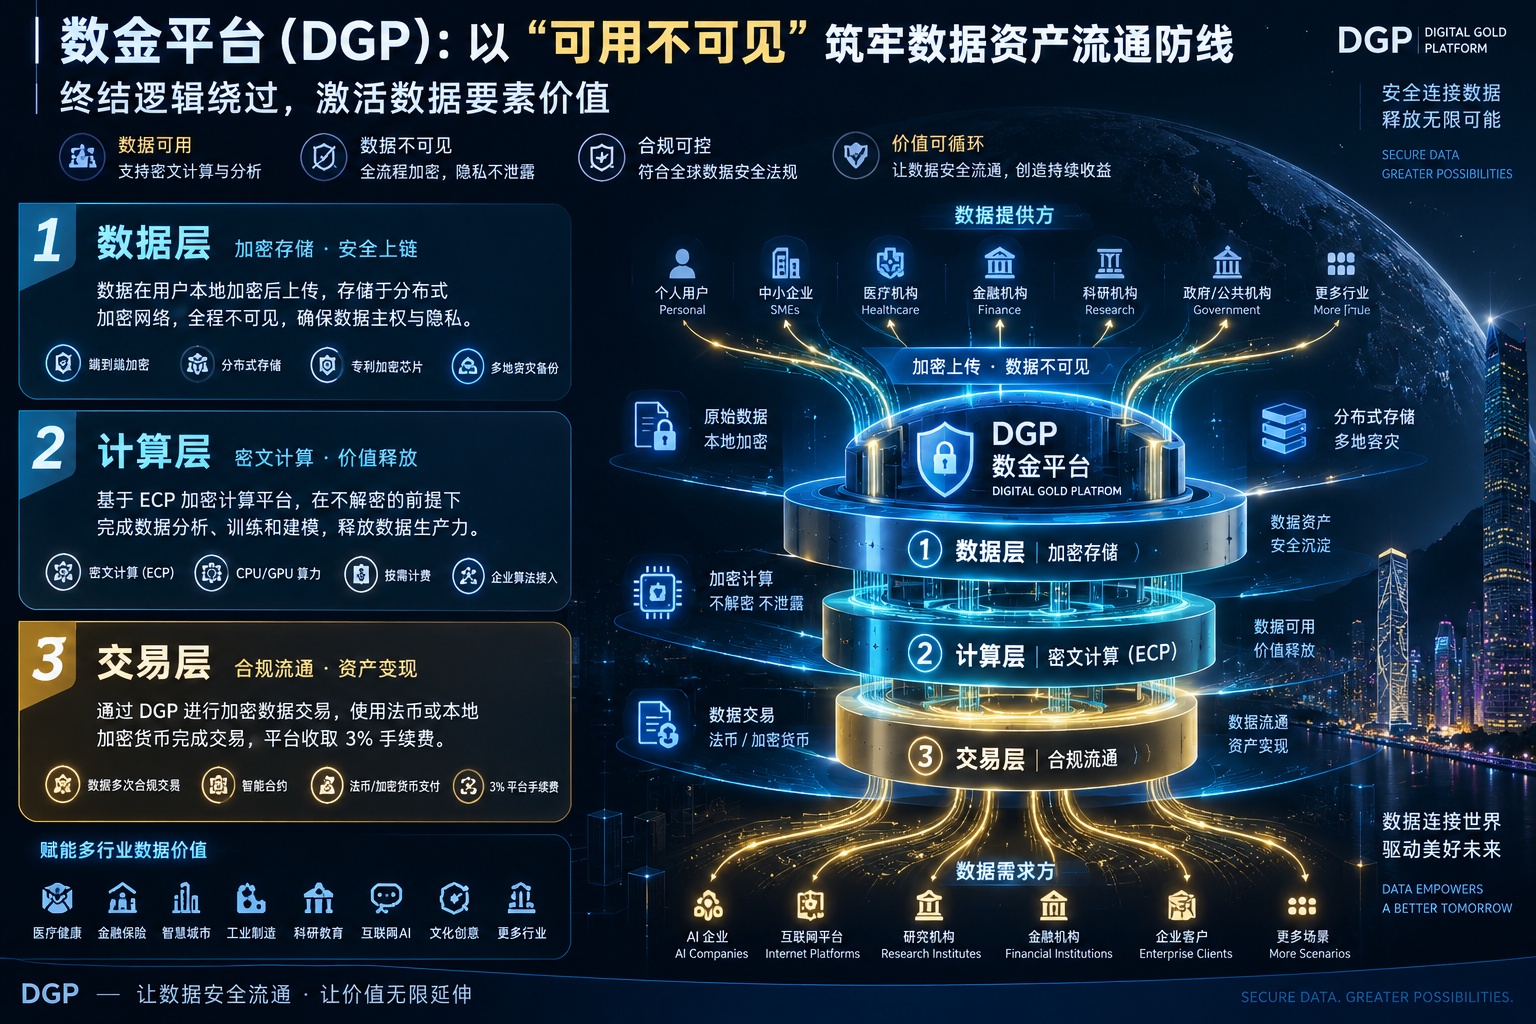
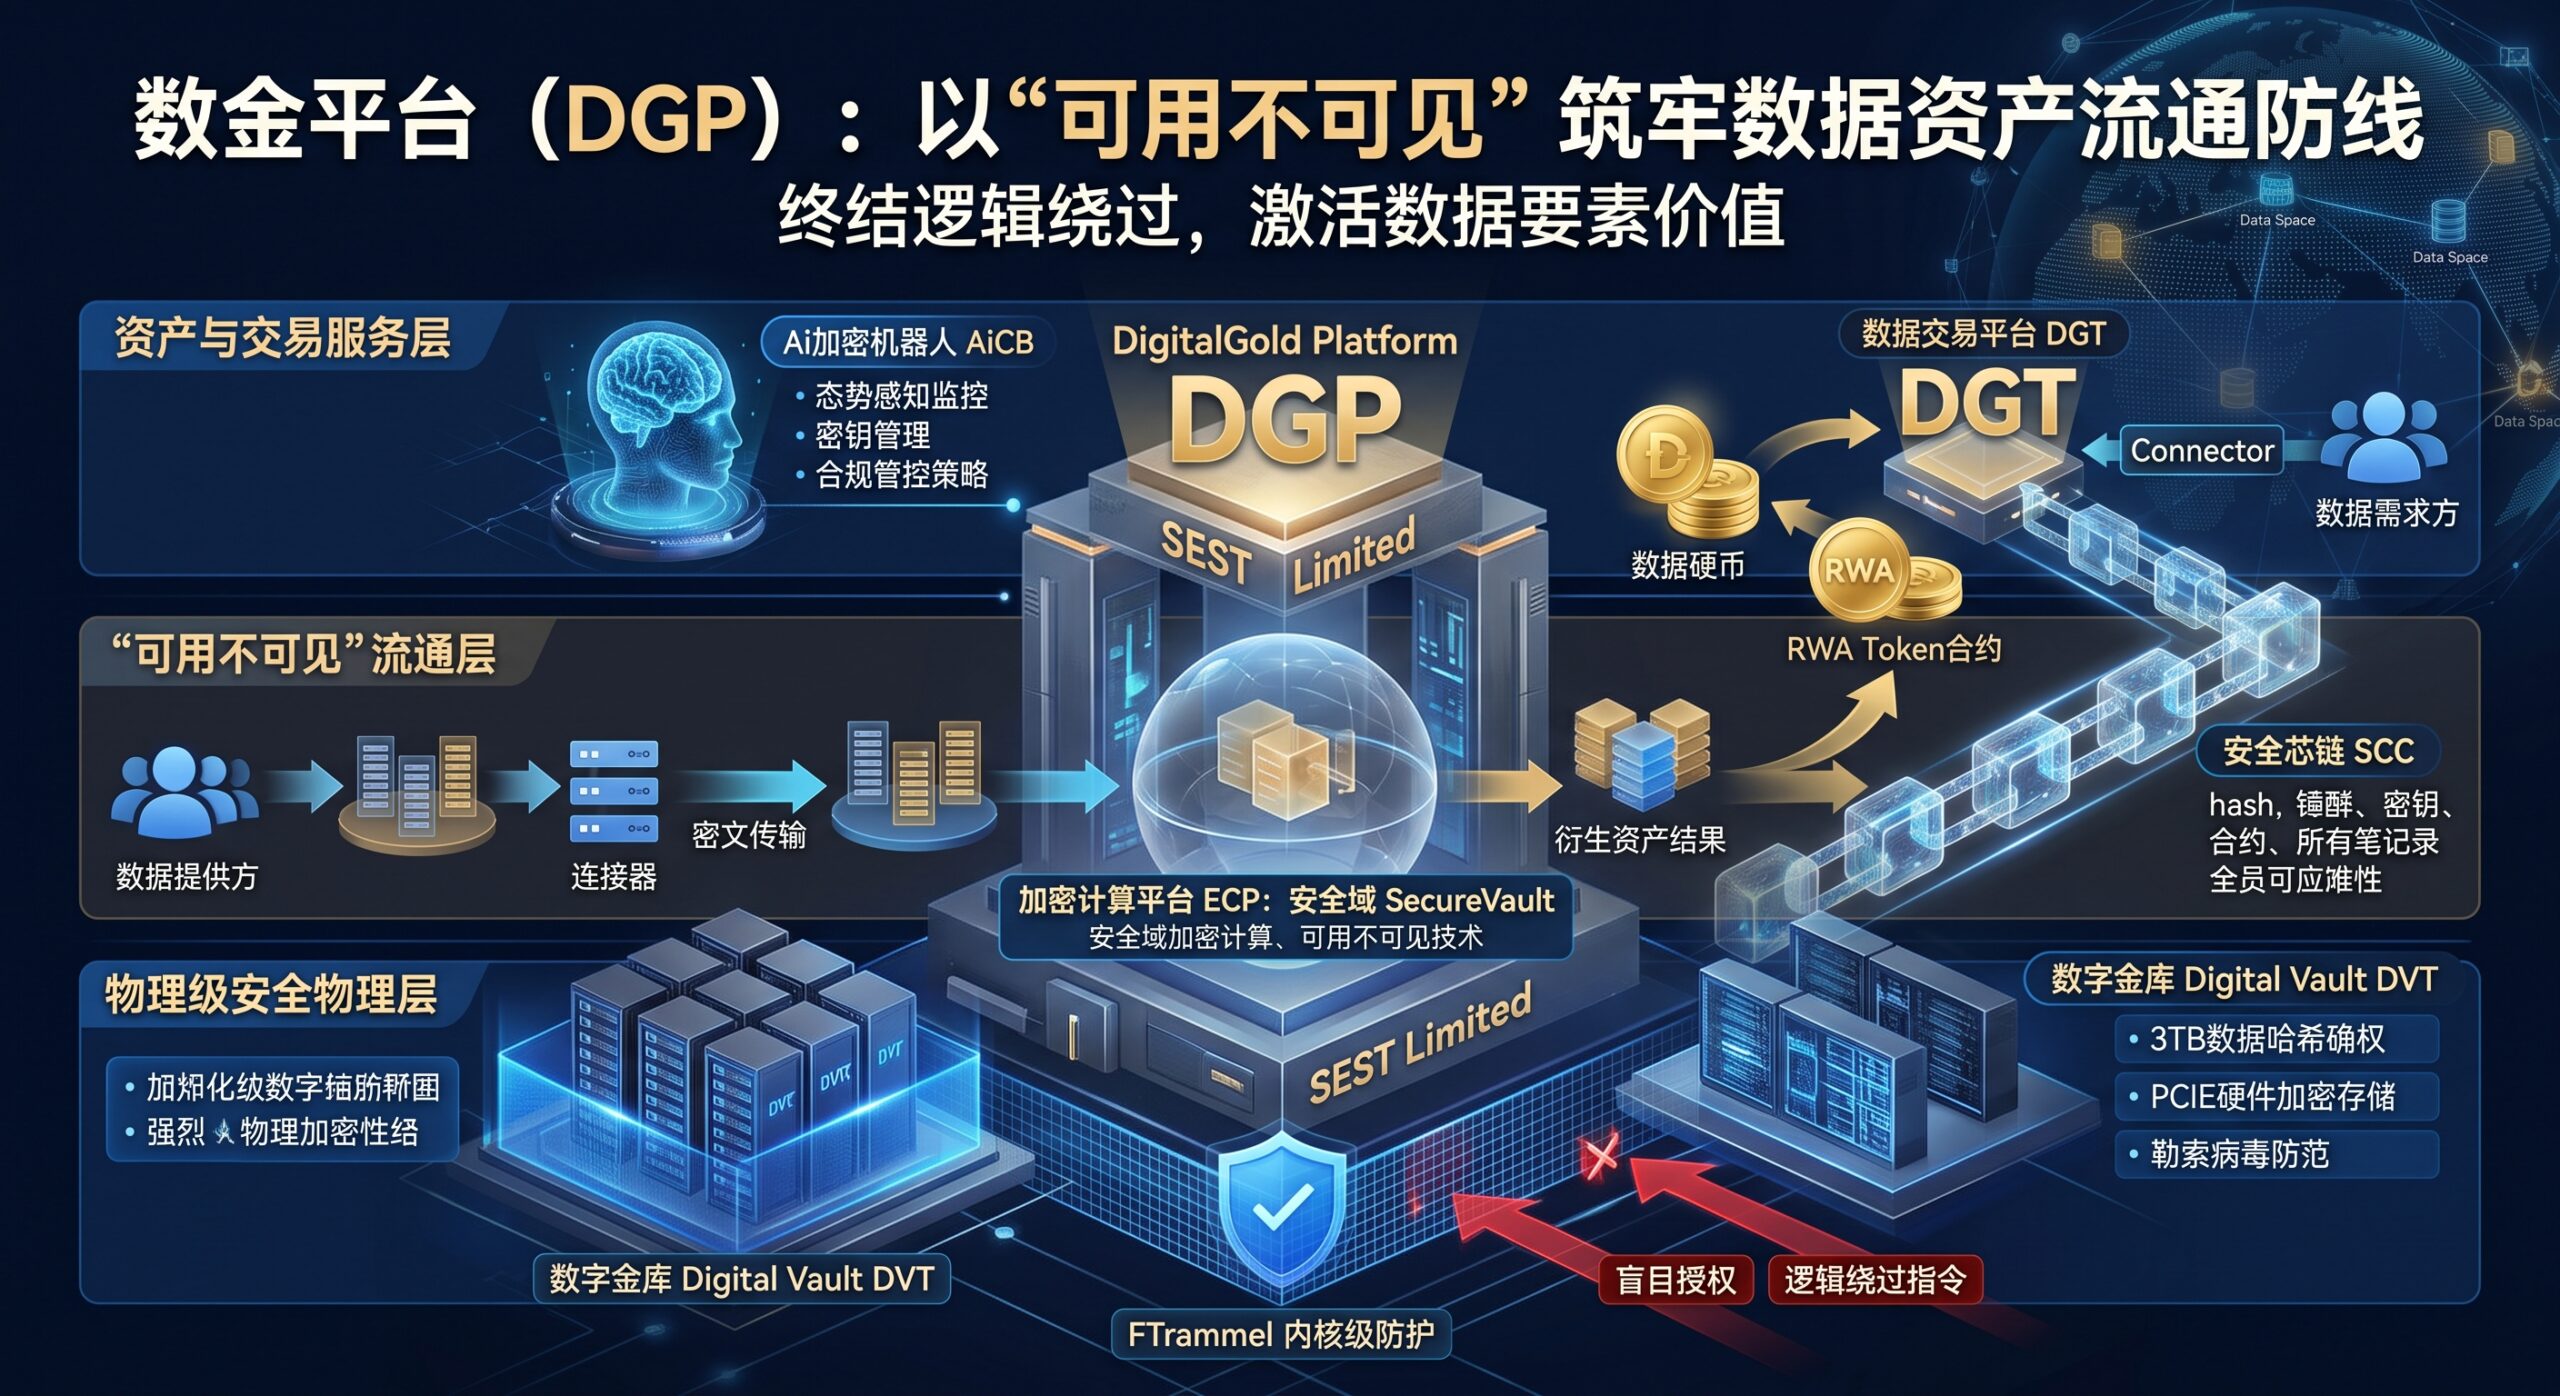
數金平台(DGP)網絡邊界與終端 – SGW安全網關 (防火牆/DDoS防護/WAF/流量動態監測) – 可信連接器 (應用層加密/密文傳輸/可用不可見) |
數字金庫(DVT)硬體安全底座 – PCIE密碼卡 (硬體級國密/國際算法加解密、金鑰管理、簽名驗簽) – 帳號密碼 + USBKey + PIN碼 (軟硬體結合雙因子身份鑑權) – 3TB/企业定制專屬獨立儲存空間 (物理隔離與彈性擴充) |
數據備份復原 & 鏈上確權機制 – 分塊壓縮重刪 & 永久增量極速秒傳 (速度提升至少112倍) – 邏輯与物理壞塊檢測與預警機制 – SHA全域雜湊運算 -> SCC安全芯鏈上鏈存證 |
1. PCIE密碼卡:硬體級加密與金鑰安全管理
數字金庫集成了高性能密碼硬體設施——PCIE密碼卡:
- 高強度加解密與運算:全面支援國密算法(SM2/SM3/SM4等)及國際通用算法(RSA/AES/SHA等),為數據儲存、備份和傳輸提供硬體級加密。硬體級運算晶片大幅提升效率,有效緩解高並發備份與交易場景下的算力壓力。
- 金鑰安全隔離:內置安全金鑰生成、儲存與銷毀模組,防止金鑰在記憶體或軟體層洩漏,支撐數字金庫與加密計算平台的金鑰呼叫安全。
- 安全認證與簽名:提供硬體級數據簽名與驗簽功能,確保儲存與傳輸全流程的數據完整性與不可篡改性。
2. 軟硬體授權:多因子存取控制
數字金庫在鑑權上採用“登入帳號 + 登入密碼 + USBKey(PIN碼)”模式,以軟硬體結合的方式,實現對後台操作員角色的管控和存取控制。即便軟體層面的密碼被竊取,缺乏實體 USBKey 與 PIN 碼授權,攻擊者依然無法配置或篡改備份與復原任務。3. 專屬獨立儲存空間
數字金庫以 3TB 為單位為用戶配置獨立的專屬儲存空間(如 3TB、6TB、12TB 等),基於數字金庫伺服器構建安全的儲存架構,保障數據物理隔離與儲存彈性。
三、 極速災備、壞塊預警與全域雜湊確權
數字金庫不僅打造了堅固的安全底座,還在備份復原效能與資產化確權上實現了創新:
- 分塊壓縮重刪與極速秒傳:在備份用戶端上對數據進行重複數據塊刪除及壓縮,在不影響備份復原速度的前提下節省儲存空間。透過自動執行優化合成備份,僅備份更改過的檔案,提升備份速度至少 112 倍。
- 多類型復原與壞塊預警:支援作業系統備份復原、檔案系統備份復原等多類型復原方式。內置壞塊檢測與預警機制,可自動檢測數據檔案的邏輯與物理壞塊並及時告警,避免“紙面災備”。
- 全域雜湊確權與E幣生成:基於數字金庫中用戶專屬的 3TB 數據集合,採用與數據校驗同源的 SHA 算法進行全域雜湊運算,生成唯一且不可篡改的雜湊值(Hash)。透過雜湊值與用戶身份綁定並完成 SCC安全芯鏈 存證,按照合約規則生成對應的虛擬幣(E幣),實現數據資產的唯一錨定與確權。
四、 邊界防護、密文通道與抗量子防護
為了確保數字金庫與其他模組(如數據交易平台 DGT、加密計算平台 ECP、算力中心)互動時的鏈路安全,系統部署了多重防護:
- SGW安全網關:作為網絡邊界的安全屏障,集成了防火牆存取控制、威脅防護、WAF能力與流量轉發。支援IP與MAC綁定、DoS/DDoS防護、ARP攻擊防護、病毒查殺與即時監控,阻斷非授權存取與各類網路攻擊。
- 可信連接器(Connector):部署在數據提供方或使用方的終端側,內置數據加密與格式校驗。數據在傳輸過程中全程以密文形式流轉,實現“可用不可見”的隱私保護目標,防範傳輸截獲風險。
- SCC安全芯鏈抗量子防護:數據上鏈存證對接的 SCC 底層鏈集成了抗量子加密算法与量子隨機數生成器(QRNG),採用“傳統簽名 + 抗量子簽名”雙重簽名方案,確保在未來量子計算環境下交易簽名與鏈上數據存證依然不可偽造、不可破解。
五、 實戰場景:專業機構如何達成「零贖金」防禦
以律所、會計師事務所、高科技研發企業或金融機構為例,這類機構的核心資產是機密案卷、審計底稿及核心代碼庫:
- T+0 小時(攻擊發生):黑客透過釣魚郵件或系統漏洞接管內網伺服器權限,強行關閉本機殺毒軟體,加密本機檔案並嘗試清空普通雲端備份。
- T+0.5 小時(硬體防禦生效):黑客嘗試破壞備份任務,但因缺乏實體 USBKey 與 PIN 碼鑑權,且 PCIE 密碼卡拒絕未授權的金鑰呼叫,數字金庫內的加密備份毫髮無損。
- T+1 小時(極速復原):IT 管理員插入實體 USBKey 並輸入 PIN 碼登入數字金庫管理平台,利用分塊合成與極速復原機制,在極短時間內完成系統与檔案復原,業務順利恢復運作,無需向黑客支付一分錢贖金。
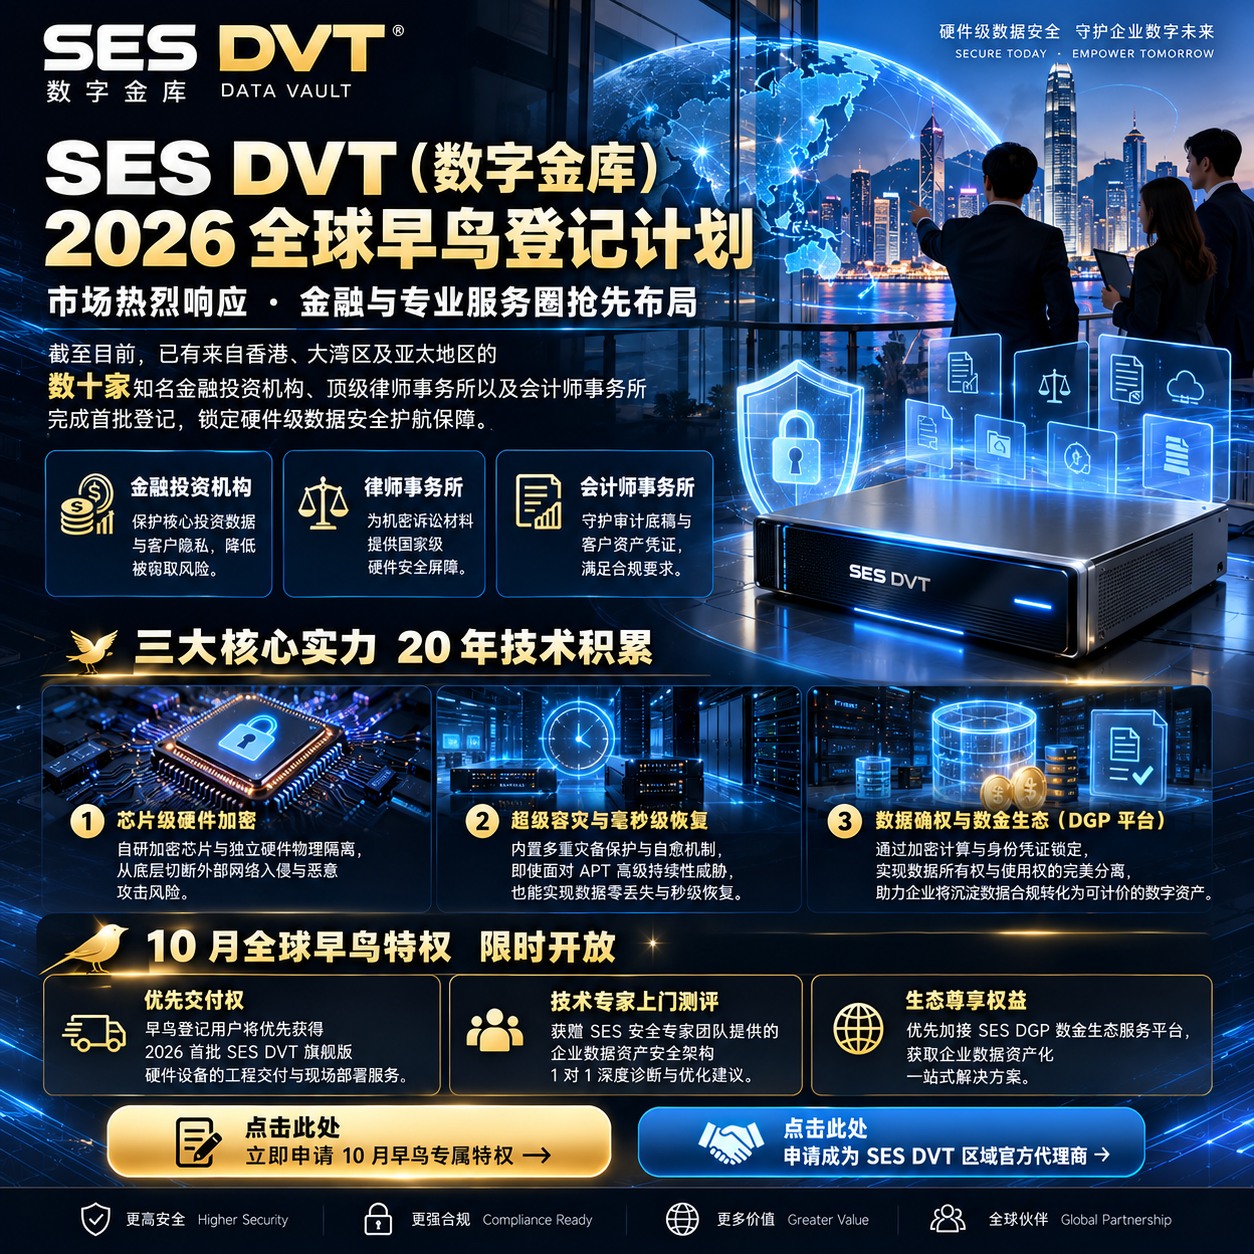
欢迎联系我们的数据安全专家,预约 1对1 硬件级数据抗勒索能力评估 与 SES DVT 现场演示,为您的企业核心资产打上不可摧毁的“数字封印”。
💡 線下體驗與專屬評估預約:
- 產品技術規格與方案諮詢:https://secures.hk/
- 官方服務信箱:info@secures.hk
DVT數字金庫 · 超過20年抗量子級加密技術累積資料主權,從現在開始。