

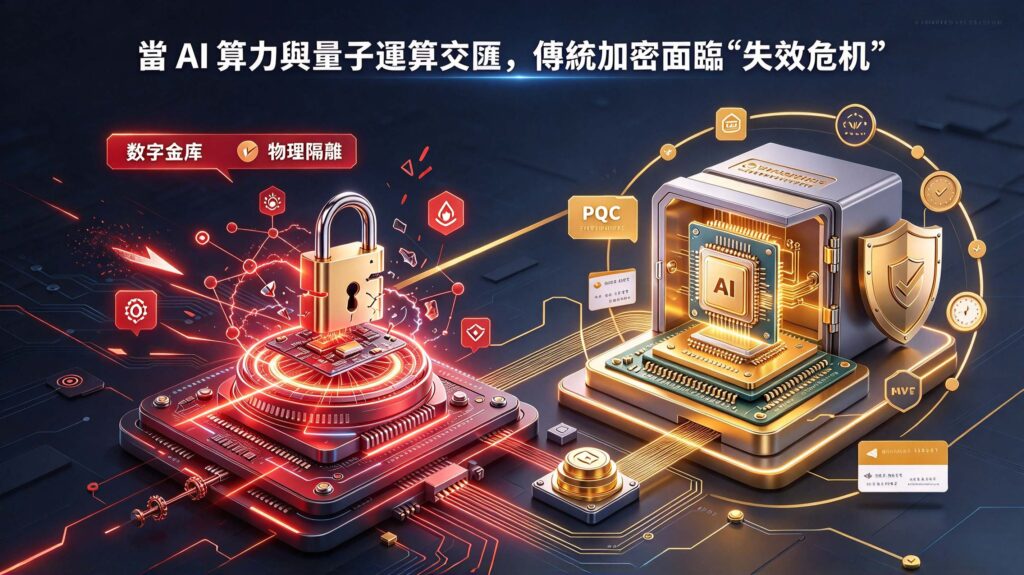
 當 AI 算力與量子運算交匯,傳統加密面臨“失效危機”
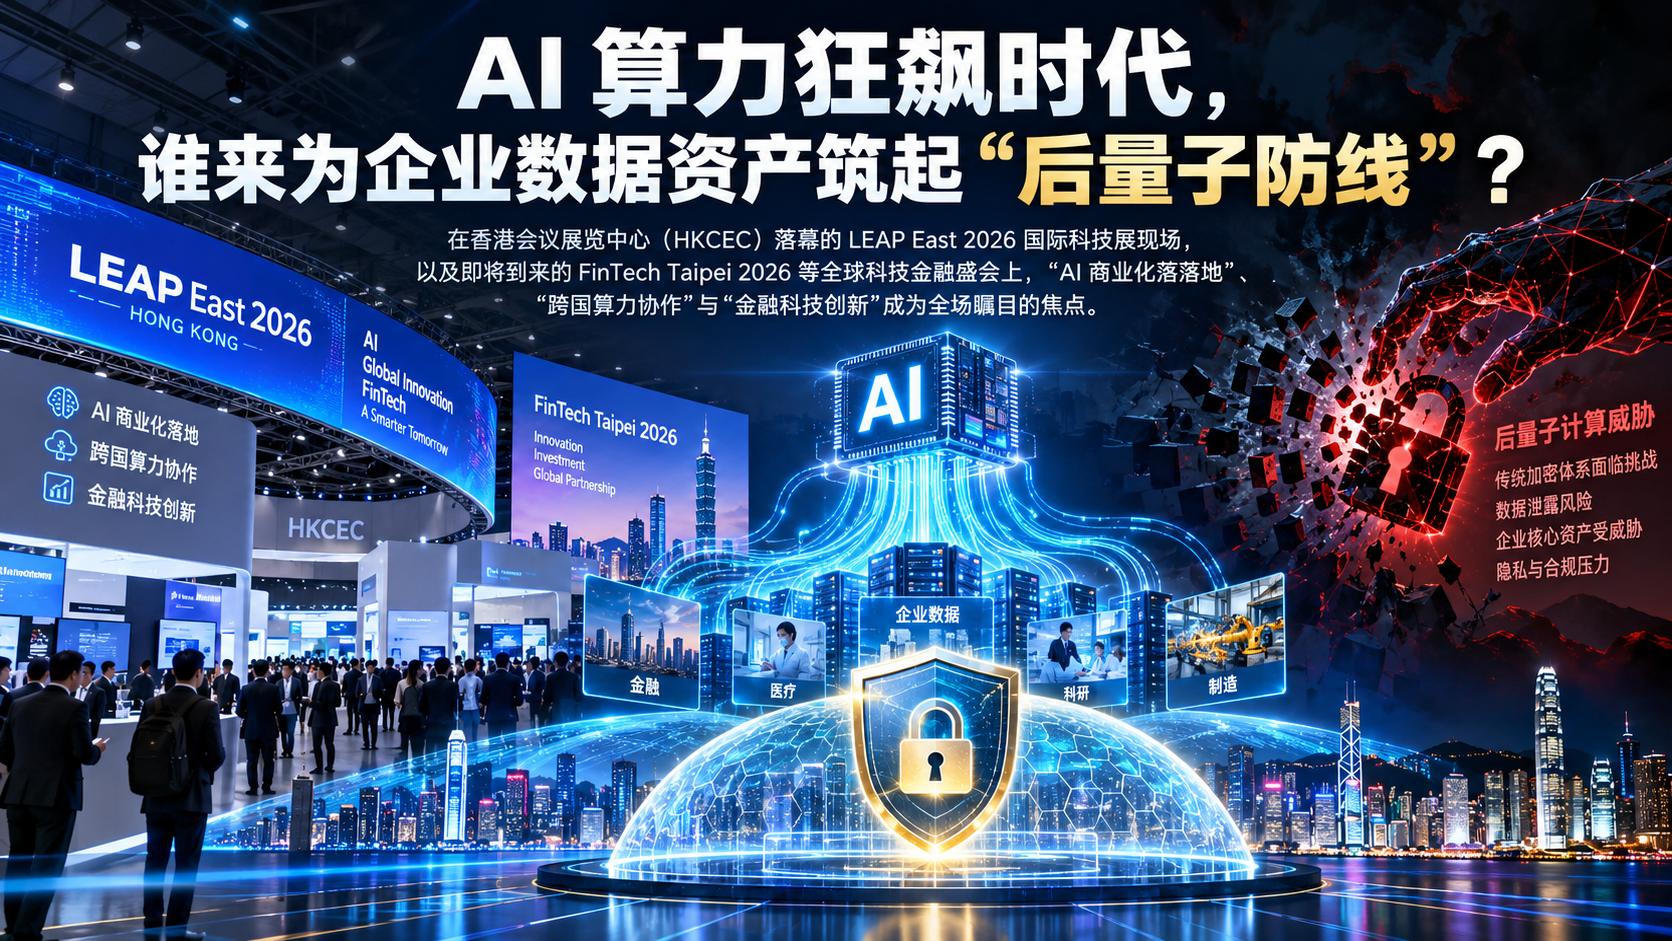
隨著人工智慧(AI)大模型的深度應用與量子運算(Quantum Computing)技術的快速突破,全球數位經濟正經歷前所未有的重構。數據已不再只是企業的日常業務記錄,而是躍升為與土地、勞動力、資本並駕齊驅的第五大生產要素。
然而,這種算力的飛躍是一把雙面刃:
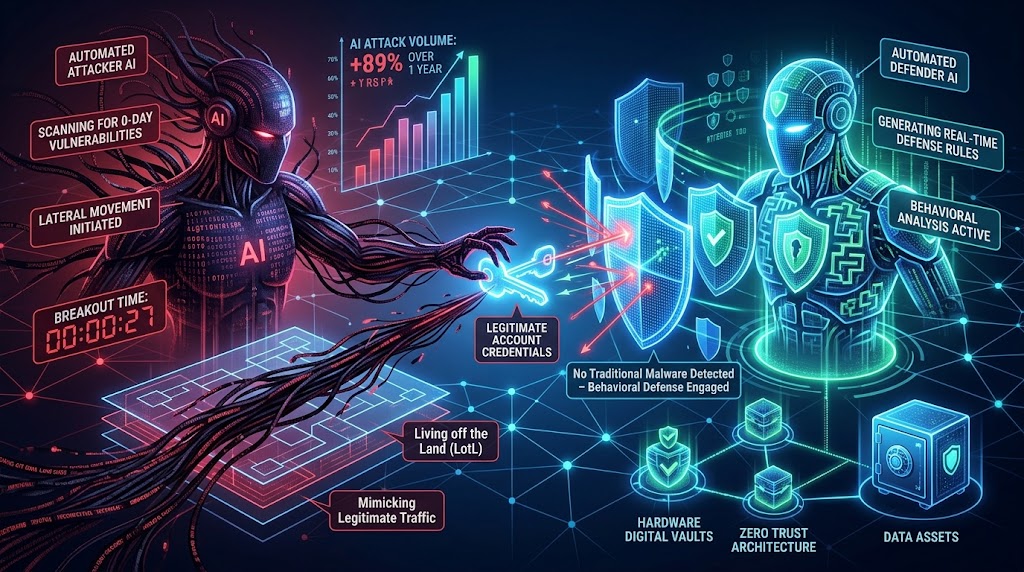
1. AI 驅動的自動化攻防:駭客組織正在利用 AI 工具進行即時漏洞挖掘、自動化滲透與精準社會工程攻擊,傳統基於規則的軟體防火牆已被輕易穿透。
2. 「先竊取,後解密」(Harvest Now, Decrypt Later):駭客團體與敵對勢力正在大量攔截並囤積企業與政府的高價值加密資料。他們等待的,是量子電腦成熟的那一天——屆時,現有的 RSA 與 ECC 等主流非對稱加密演算法將在數秒鐘內被攻破。
面對「算力降維打擊」與「資料資產化」的雙重趨勢,企業與高淨值人士該如何重新建構資料安全策略?答案在於將安全防線從「網路邊界」轉移到**「底層晶片與資料自主權」-即採用數位金庫(Digital Vault Technology, DVT)**。
一、 為什麼傳統雲端與軟體加密無法迎接後量子時代?
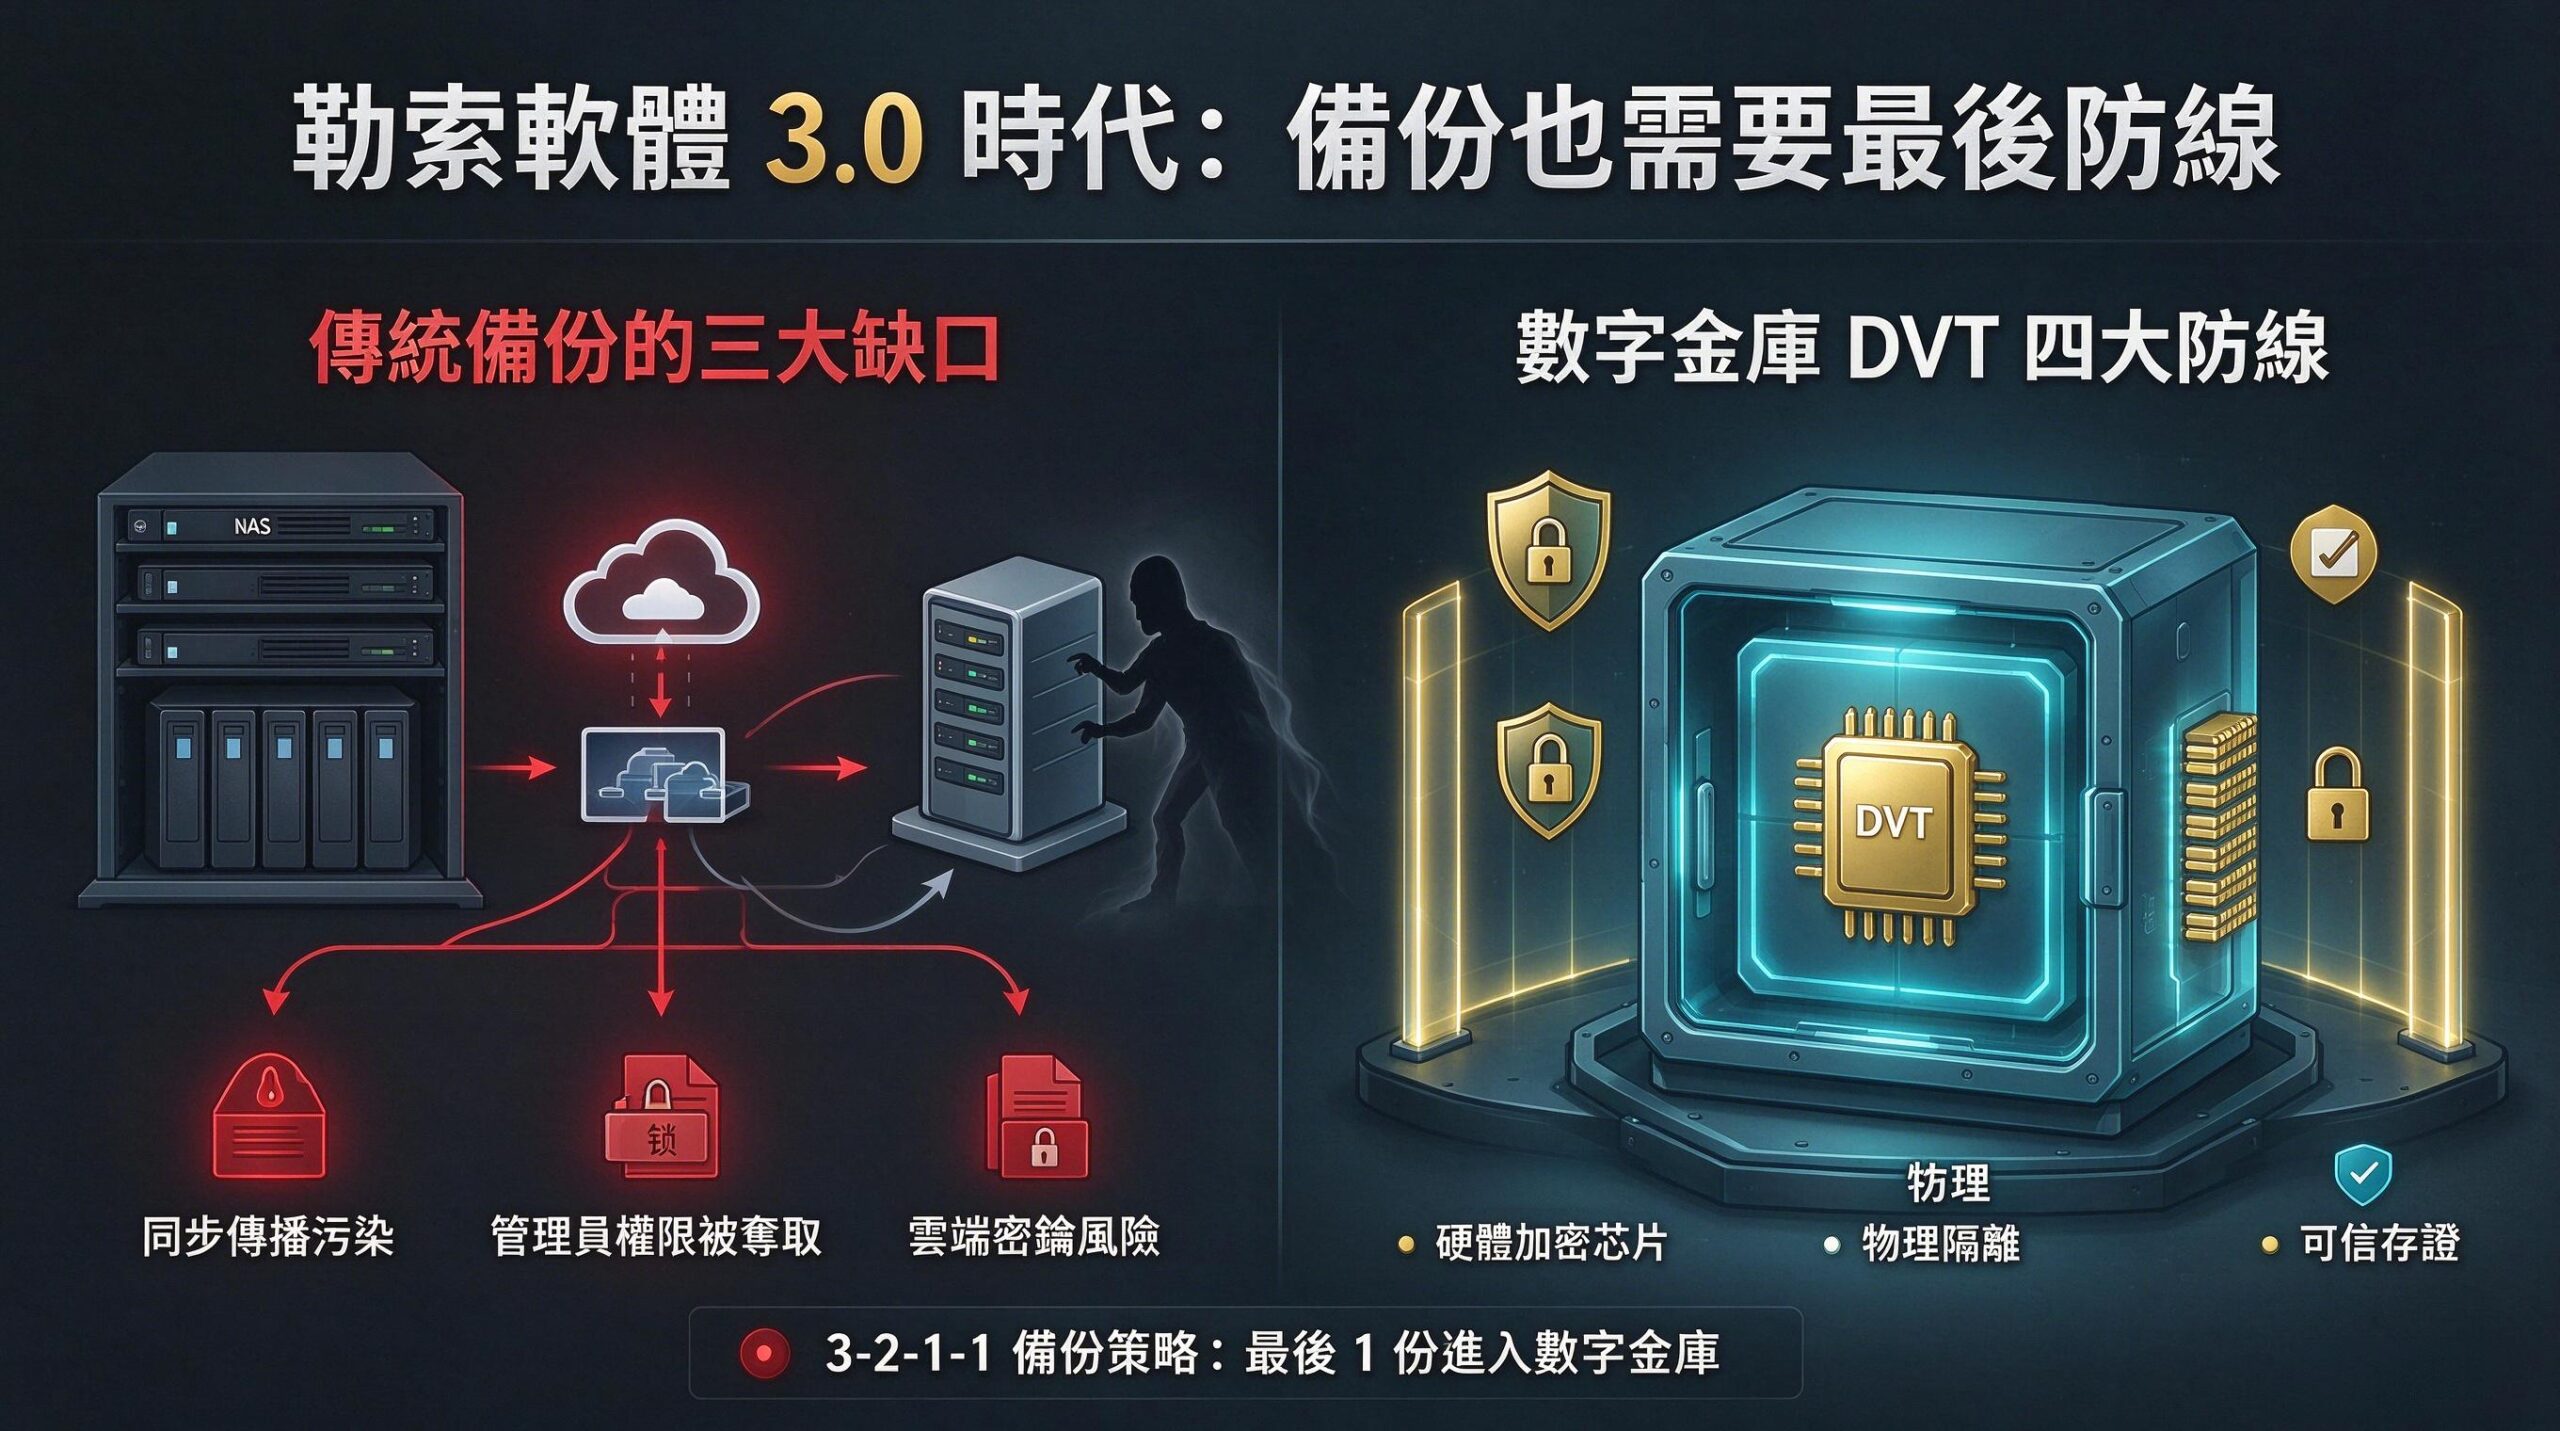
許多企業管理者認為,資料只要經過了 AES-256 加密存放在公有雲或私人伺服器上就夠安全。然而,在未來的科技版圖中,這種認知有三大隱憂:
1. 軟體層加密的「演算法過時」風險
目前絕大多數公有雲平台使用的加密協議,均未內建**後量子密碼學(Post-Quantum Cryptography, PQC)**架構。一旦量子算力實現商業化突破,存放在雲端的所有歷史歷史加密文件將變得如同「裸奔」。
2. 多租戶架構下的“資料主權喪失”
在公有雲環境下,資料密鑰管理權通常掌握在平台服務商手中。面對法規調取、第三方資料爬取或內部員工越權時,企業無法達到 100% 的資料絕對控制權(Data Sovereignty)。
3. AI 模型訓練資料的盜用與污染
對 AI 研發與科技企業而言,核心訓練集與模式參數是企業的商業命脈。一旦資料在儲存或傳輸過程中被非法盜用或植入惡意對抗樣本(Adversarial Attacks),企業的核心核心技術資產將瞬間貶值。
二、 從「成本中心」到「資產中心」:資料資產化與合規確權
隨著全球各主要經濟體陸續出台資料確權與資產化入表政策,企業資料安全已不再僅僅是 IT 部門的“防護成本”,而是直接關乎 CFO 資產負債表與企業估值的“價值中心”。
要做成合法合規、可交易、可入表的數位資產,資料必須滿足三大要素:
- 確權可追溯(Ownership & Origin):必須擁有無可爭議的密碼學所有權證明。
- 完整性與不可竄改性(Immutability):在整個生命週期中,資料未被非法竄改或污染。
- 絕對可控的儲存環境(Secure Vault Infrastructure):資料資產必須獨立託管於高安全防線的環境,防止洩漏造成重大財務損失。
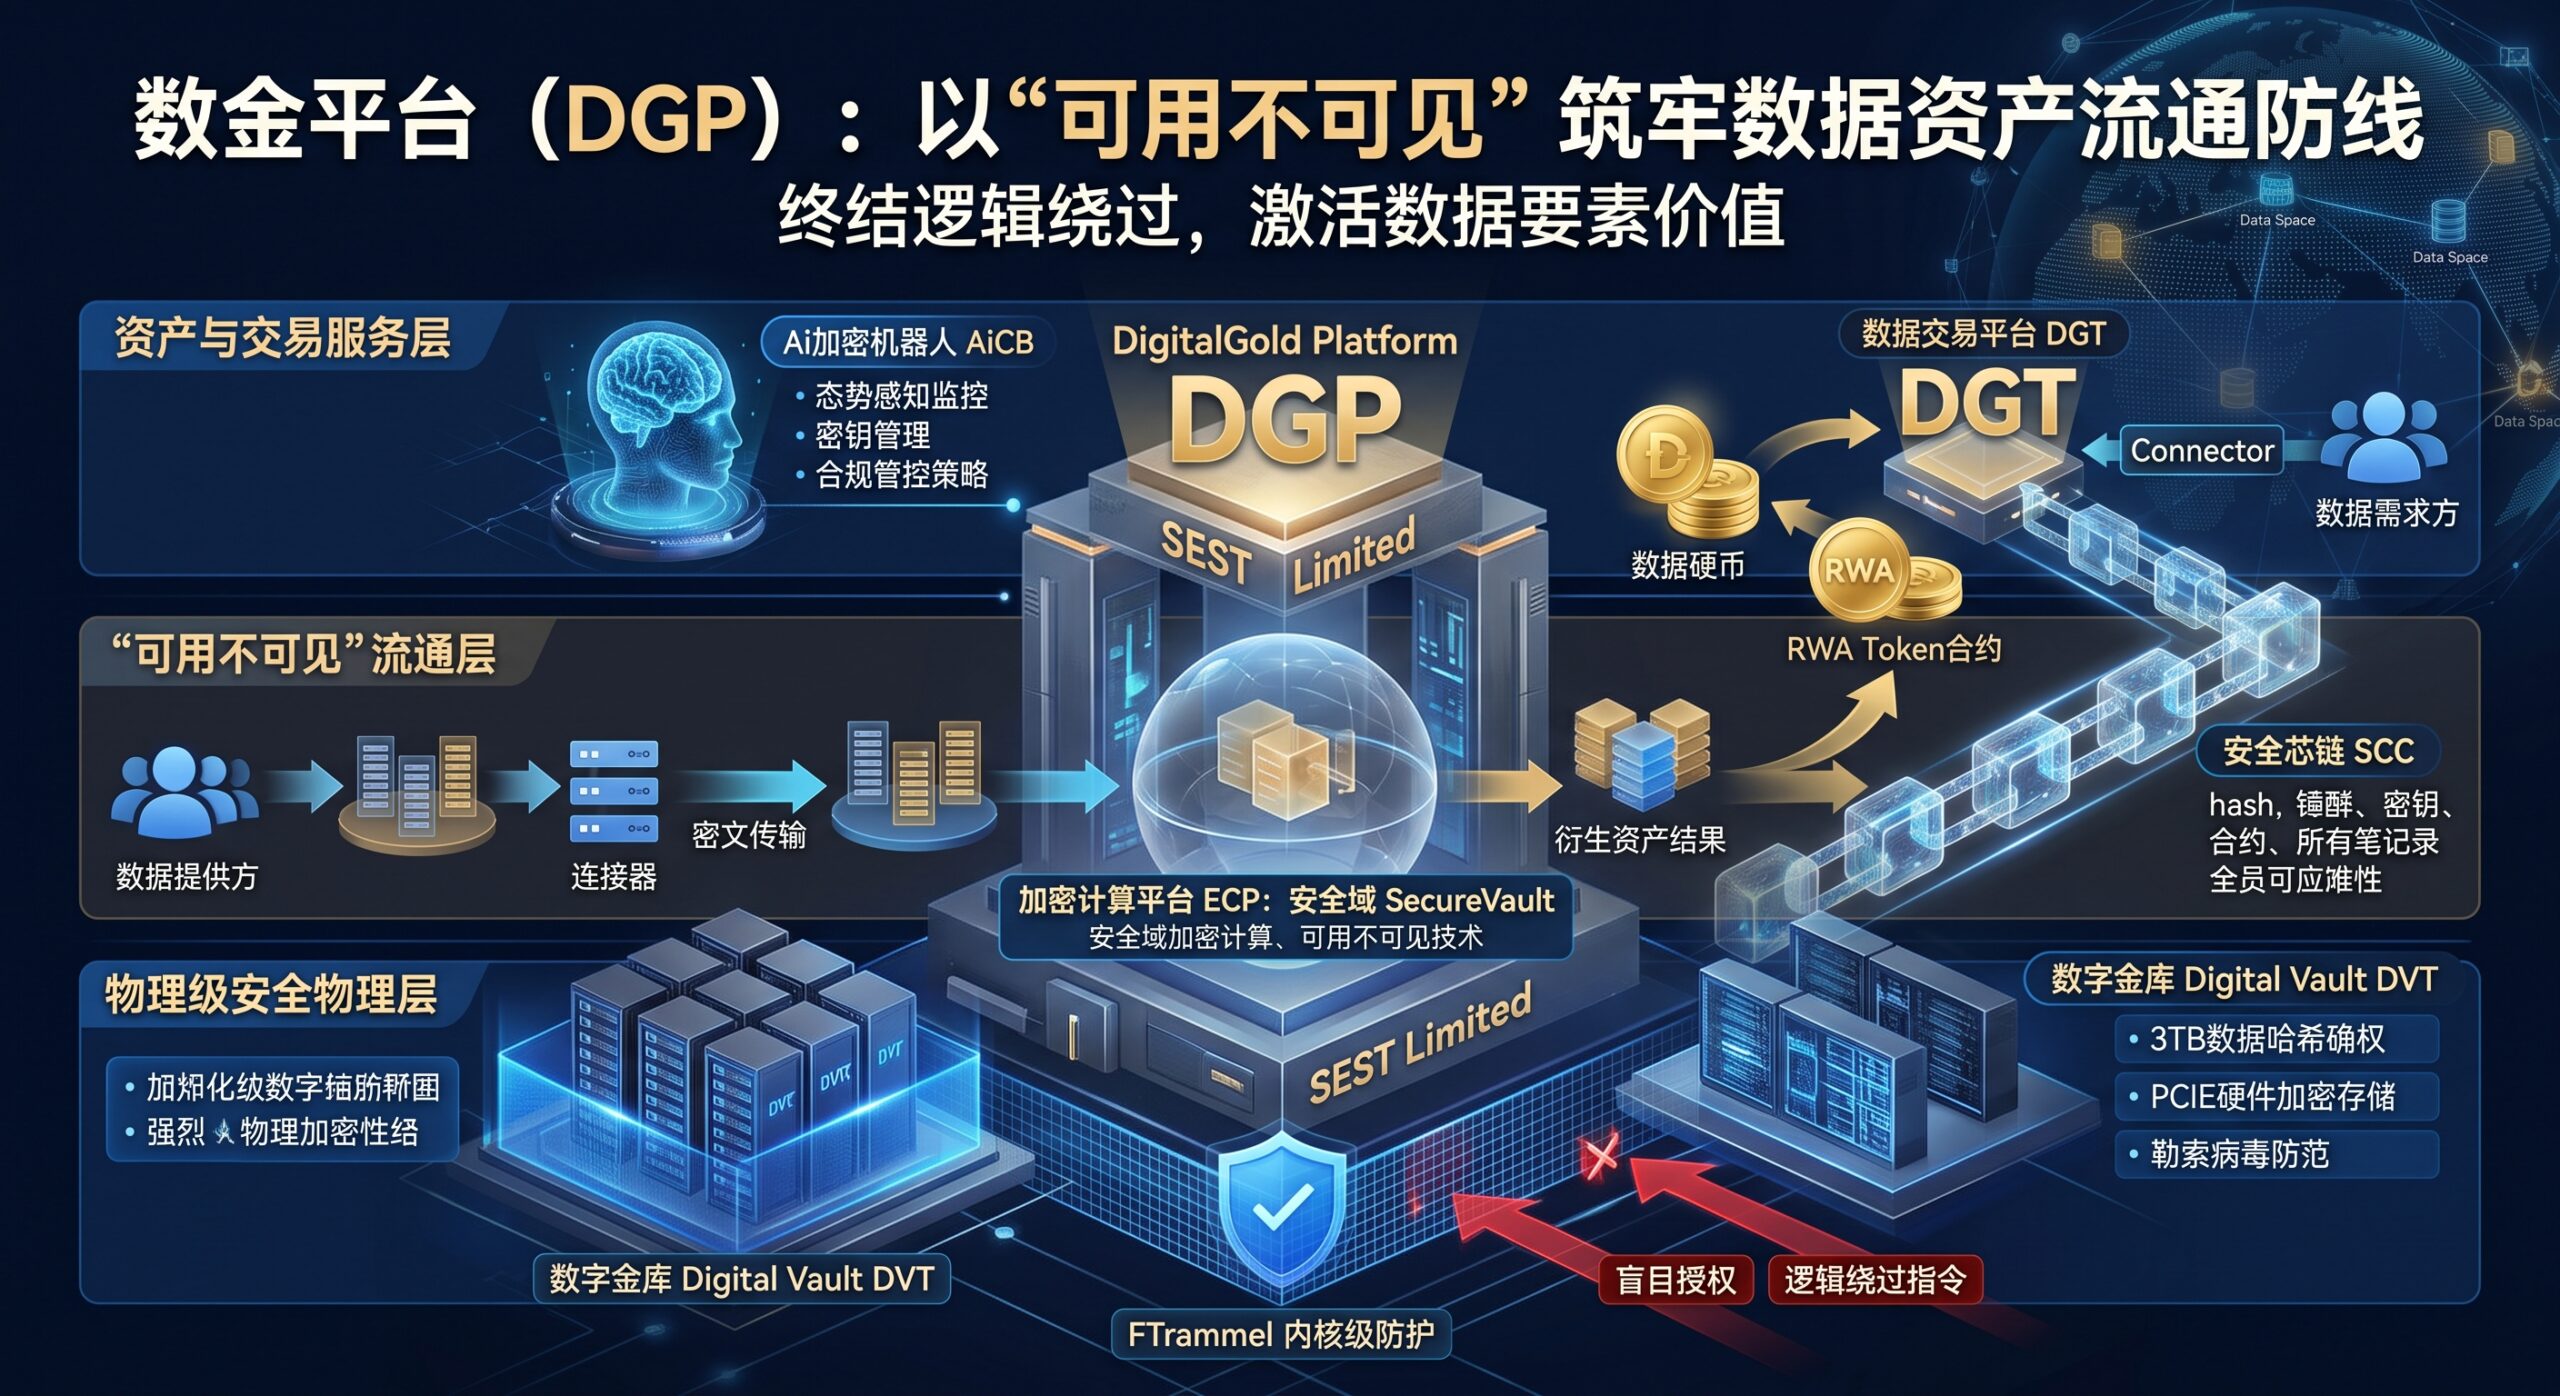
SES 數位金庫(DVT) 正是在這一背景下,將「底層硬體安全」與「資料確權協議」深度融合,為企業打通了從安全儲存 ➔ 密碼學確權 ➔ 資產化入表 的全閉環通路。
三、 SES 數位金庫(DVT)的硬派技術:打造量子級防護牆
針對後量子時代的安全性挑戰與資料確權需求,SES 數位金庫透過四大關鍵技術創新,建構了不可逾越的技術障礙:
|
SES 数字金库 (DVT) 核心安全架构 |
|
|
1.抗量子级硬件密碼学 (Hardware) – 密钥本地生成,物理防拆卸 |
2. 后量子加密算法 (PQC) – 抵御未来量子算力破解 |
|
3. 零信任冷存储 (Air-Gapped) – 物理隔离,100%防网络渗透 |
4. 密碼学确权与存证 (Audit) – 可信时间戳与合规入表 |
1. 抗量子級硬體安全(Chip-Level Security)
SES 數位金庫內建自研安全硬體芯片,從底層將金鑰與資料綁定。加密與解密運算全過程在芯片內部完成,金鑰永不暴露給作業系統或網路層,杜絕任何軟體後門。
2. 前瞻性後量子密碼學(Post-Quantum Cryptography, PQC)
演算法層面預置抗量子演算法標準,即使面對未來的量子電腦攻擊,也能保障加密資料在未來 30 年至 50 年內仍保持極高的安全性。
3. 零信任冷儲存(Zero-Trust Cold Storage)
採用邏輯與物理雙重隔離機制,實現「非必要不聯網」的實體金庫狀態。任何未經授權的遠端存取指令都會被硬體控制器直接丟棄,切斷駭客攻擊路徑。
4. 可信賴區塊鏈/時間戳記權存證
每次資料存入與變更,均產生不可逆的密碼學雜湊值與時間戳,產生合規審計報告,為企業後續的資料資產化評估提供權威技術依據。
四、 產業應用場景:誰最需要數字金庫?
不同產業對資料安全與確權的需求重點有所不同,SES 數字金庫(DVT)主要服務於以下四大高敏感領域:
- 產業領域 核心痛點與風險 SES 數字金庫解決方案
- 金融與家族辦公室 高淨值資產憑證、數字貨幣私鑰及家族信託文件易被駭客竊取 實體級冷儲存 + 硬體晶片加密,提供極致隱私保護
- AI 與前沿科技核心模型權重、訓練資料集與專利原始碼易遭盜採或污染 晶片級授權存取 + 物理隔離,保護核心 IP 不外洩
- 醫療與生物科技 基因序列資料、臨床試驗結果面臨嚴格合規審計與外洩風險 密碼學確權存證 + 零信任加密,滿足醫療合規要求,大型企業/跨國貿易 商業合約、財務總帳與供應鏈敏感資料受地緣及網路攻擊威脅私有化部署數字金庫節點,實現資料主權自主掌控。
五、 企業落地建議:打造後量子時代的資料防禦體系
面對日益嚴峻的網路安全情勢,企業決策層應採取以下遞進策略:
1. 評估資產風險優先順序(Tiered Asset Strategy):並非所有資料都需要同等防護。應專注於整理企業 Top 5% 的命脈資產(如核心 IP、財務底冊、私鑰憑證),優先遷入數位金庫。
2. 部署 PQC 前瞻防護(Quantum-Ready Infrastructure):在規劃未來 3-5 年的 IT 災備預算時,優先選擇支援抗量子加密與硬體晶片綁定的儲存技術。
3. 完成資料合規確權準備:利用數字金庫內建的密碼學存證能力,對企業高價值資料進行梳理與確權,為未來的資料資產化入表打下合規基礎。
結語:在不確定的數字世界中,建立確定的安全屏障
科技的發展永不停息,AI 與量子運算的到來既帶來了生產力的飛躍,也帶來了前所未有的安全風險。在後量子時代,傳統的軟體邊界已不足以庇護企業的核心資產。
SES 數字金庫(DVT) 憑藉近 20 年在硬體密碼學領域的深厚積淀,以晶片級硬核加密與抗量子演算法,為企業與高淨值人士打造一座不可動搖的數位城堡。
讓您的核心資料資產在 AI 與量子時代依然穩如磐石。
歡迎聯絡 SES 安全架構師團隊,預約一對一專屬簡報與資料安全評估。
- 产品技术规格与方案咨询:https://secures.hk/
- 官方服务邮箱:info@secures.hk
DVT數字金庫 · 超過20年晶片級加密技術累積資料主權,從現在開始。