

27秒,這是網路犯罪分子攻破企業邊界後,橫向竄入下一個系統的最快紀錄。
在近期舉行的網安產業高峰會上,英偉達(NVIDIA)CEO黃仁勳援引產業威脅資料指出:全球由AI驅動的網路攻擊在一年內激增了89%,攻擊行為已經徹底走向全自動化。當駭客以機器速度和演算法管線發動滲透時,任何以「人類反應速度(分鐘或小時)」建構的防禦體系,在實戰中已不再叫防禦,而淪為「事後驗屍記錄」。
這場正在悄悄演進的網安轉折點,揭示了網路空間攻防邏輯的底層重構。
一、 27秒突破紀錄:攻擊流水線徹底“非人化”
在傳統網路攻擊中,「突破(Breakout Time)」——即攻擊者從初始攻陷單一裝置到成功橫向移動到內網其他系統的時間——通常需要數小時甚至數天。駭客需要手動掃描內網拓撲、試探權限漏洞、匯出哈希散列並制定下一步路徑。
但AI改變了一切。攻擊腳本和智能體(AI Agents)被賦予了自主決策能力:
毫秒內網拓樸嗅探: 機載/端側腳本在接管終端的瞬間,即可利用預置的小型神經網路自動辨識內網結構、權限層級與關鍵資料資產位置。
攻擊節奏降維打擊: 產業統計顯示,全球網路黑產的平均橫向突破時間已被壓縮至29分鐘,而極端案例僅耗時27秒。在這幾十秒的窗口期內,企業的安全維運團隊(SOC)甚至還來不及接收警報推送信鴿,攻擊者就已經拿到了核心控制權。
二、 沒有病毒,全是「合法行為」:傳統殺軟全面失效
更棘手的是攻擊手法的演進:當下的AI網路攻擊正在全面拋棄傳統可疑木馬或惡意二進位檔案。
駭客普遍轉向「免殺」與「離地作戰(Living off the Land, LotL)」:
憑證竊取與合法帳號偽裝: 攻擊者不再費力編寫容易被特徵庫識別的惡意軟體,而是利用大模型批量合成的精巧釣魚手段獲取高價值合法帳號、Token或API密鑰。
正常系統工具武器化: AI接管正常帳號後,呼叫的全是PowerShell、WMI、遠端桌面等系統內建或合法的白名單維運工具。
行為擬真度極高: 過去基於規則的防毒軟體依賴「病毒指紋」或「異常行為閾值」告警,但AI驅動的攻擊能夠主動模仿員工的日常操作節奏、打字延遲和訪問習慣,在看似完全合規的日常網絡流量中,暗渡陳倉完成數據外洩。
三、 黃仁勳預警:網路安全已成「AI對轟AI」的左右互搏
程式碼自動化的普及,本質上催生了雙面刃效應。黃仁勳直言,軟體工程的典範轉移讓漏洞產生速度呈指數級放大,而攻防雙方事實上正在展開一場「左右互搏」:
攻擊側: 一支AI不知疲倦地全天候掃描開源元件、反編譯韌體、尋找零日漏洞(Zero-day),並自主產生高命中率的針對性利用腳本。
防守側: 另一支AI則在內網環境中動態模擬對抗,推演駭客路徑,自動產生即時修補策略與防護阻斷規則。
黃仁勳的核心判斷在於:「程式碼產生的自動化必然導致漏洞爆炸,對抗機器攻擊的唯一解藥只能是自動化智能體。」依靠人工值勤排查、提交工單、層層審批封鎖IP的舊模式,在演算法驅動的秒數飽和攻擊面前已被徹底判定為技術性失效。
四、 防禦重構:從“邊界信任”到“全自動化邊緣收縮”
面對27秒的攻防窗口與AI攻擊激增89%的現實,現代系統架構不得不放棄「外硬內軟」的傳統防線假定,向更冷酷的零信任與物理隔離回退:
微隔離與即時斷權: 鑑於帳號可能在秒級被盜用,網路內部的通訊權限必須切碎到最小粒度。系統一旦偵測到憑證產生極為細微的上下文異常,智慧防禦體必須擁有毫秒下線權限的權利,無須等待人工介入。
以AI對抗AI的端側響應: 防護重心從集中式雲端分析全面下沉至邊緣終端。終端必須部署輕量級分析模型,在離線或本地狀態下識別進程層級的可疑意圖,實現秒級就地熔斷。
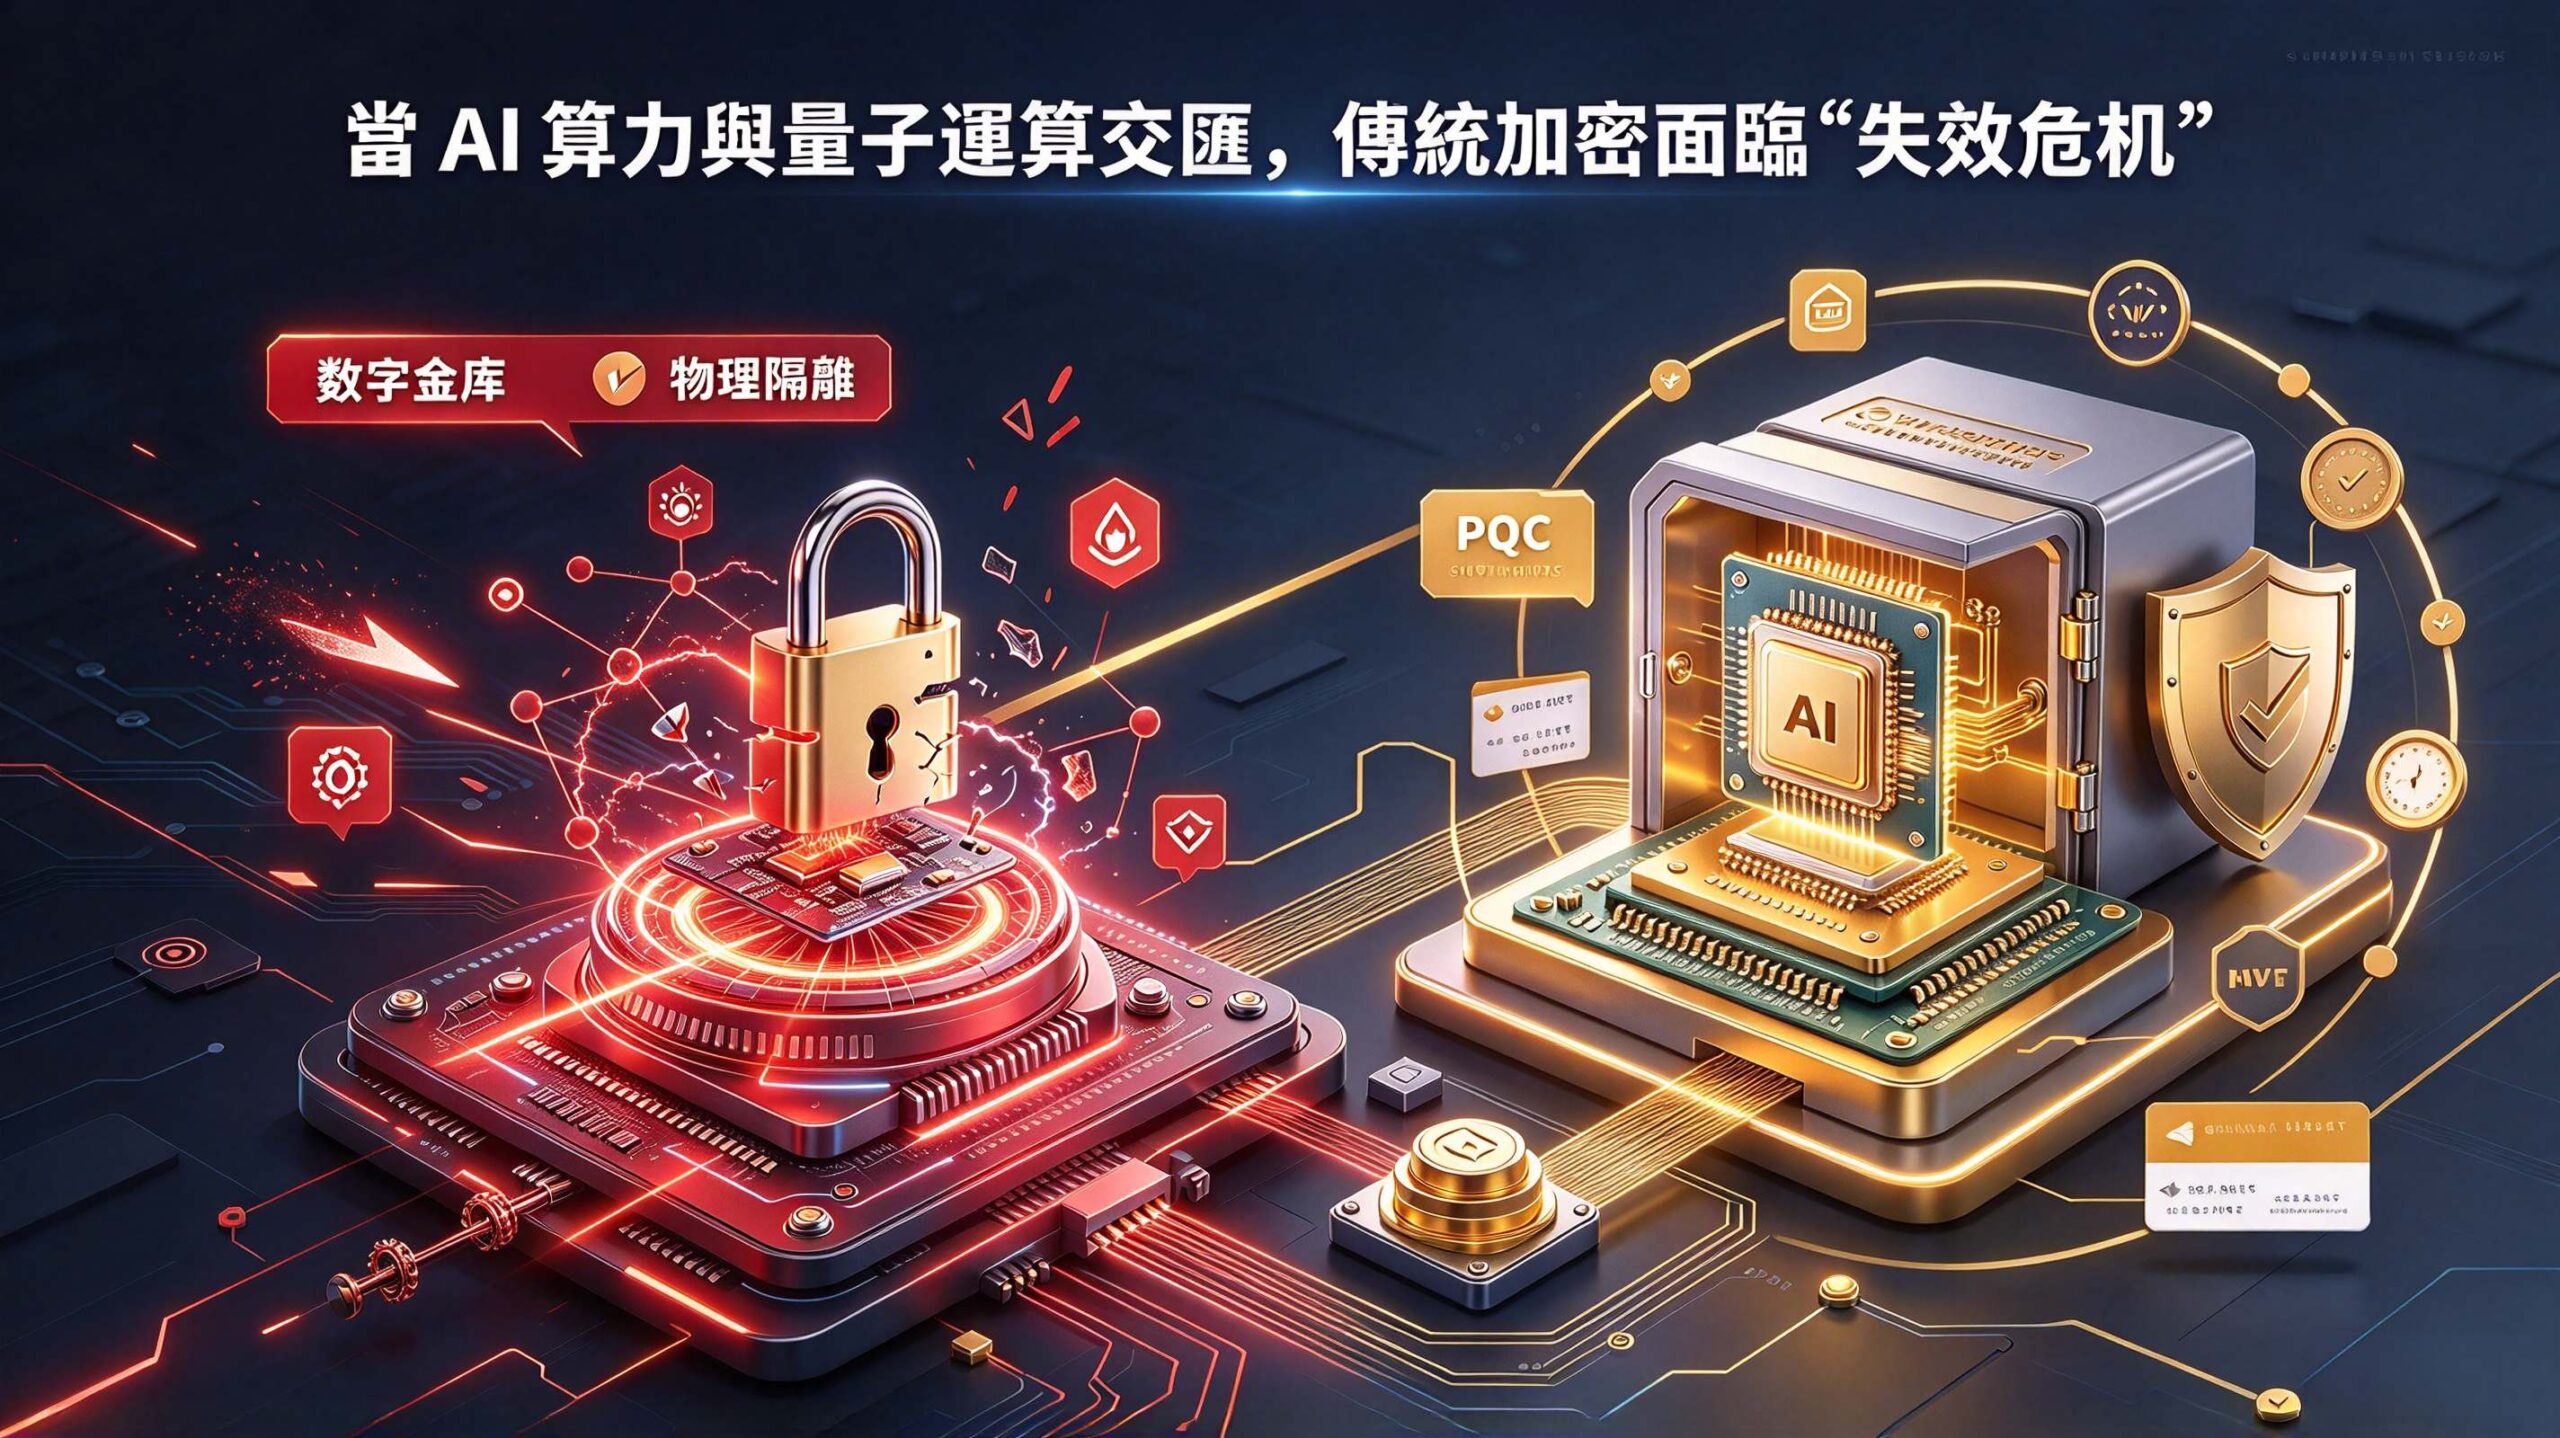
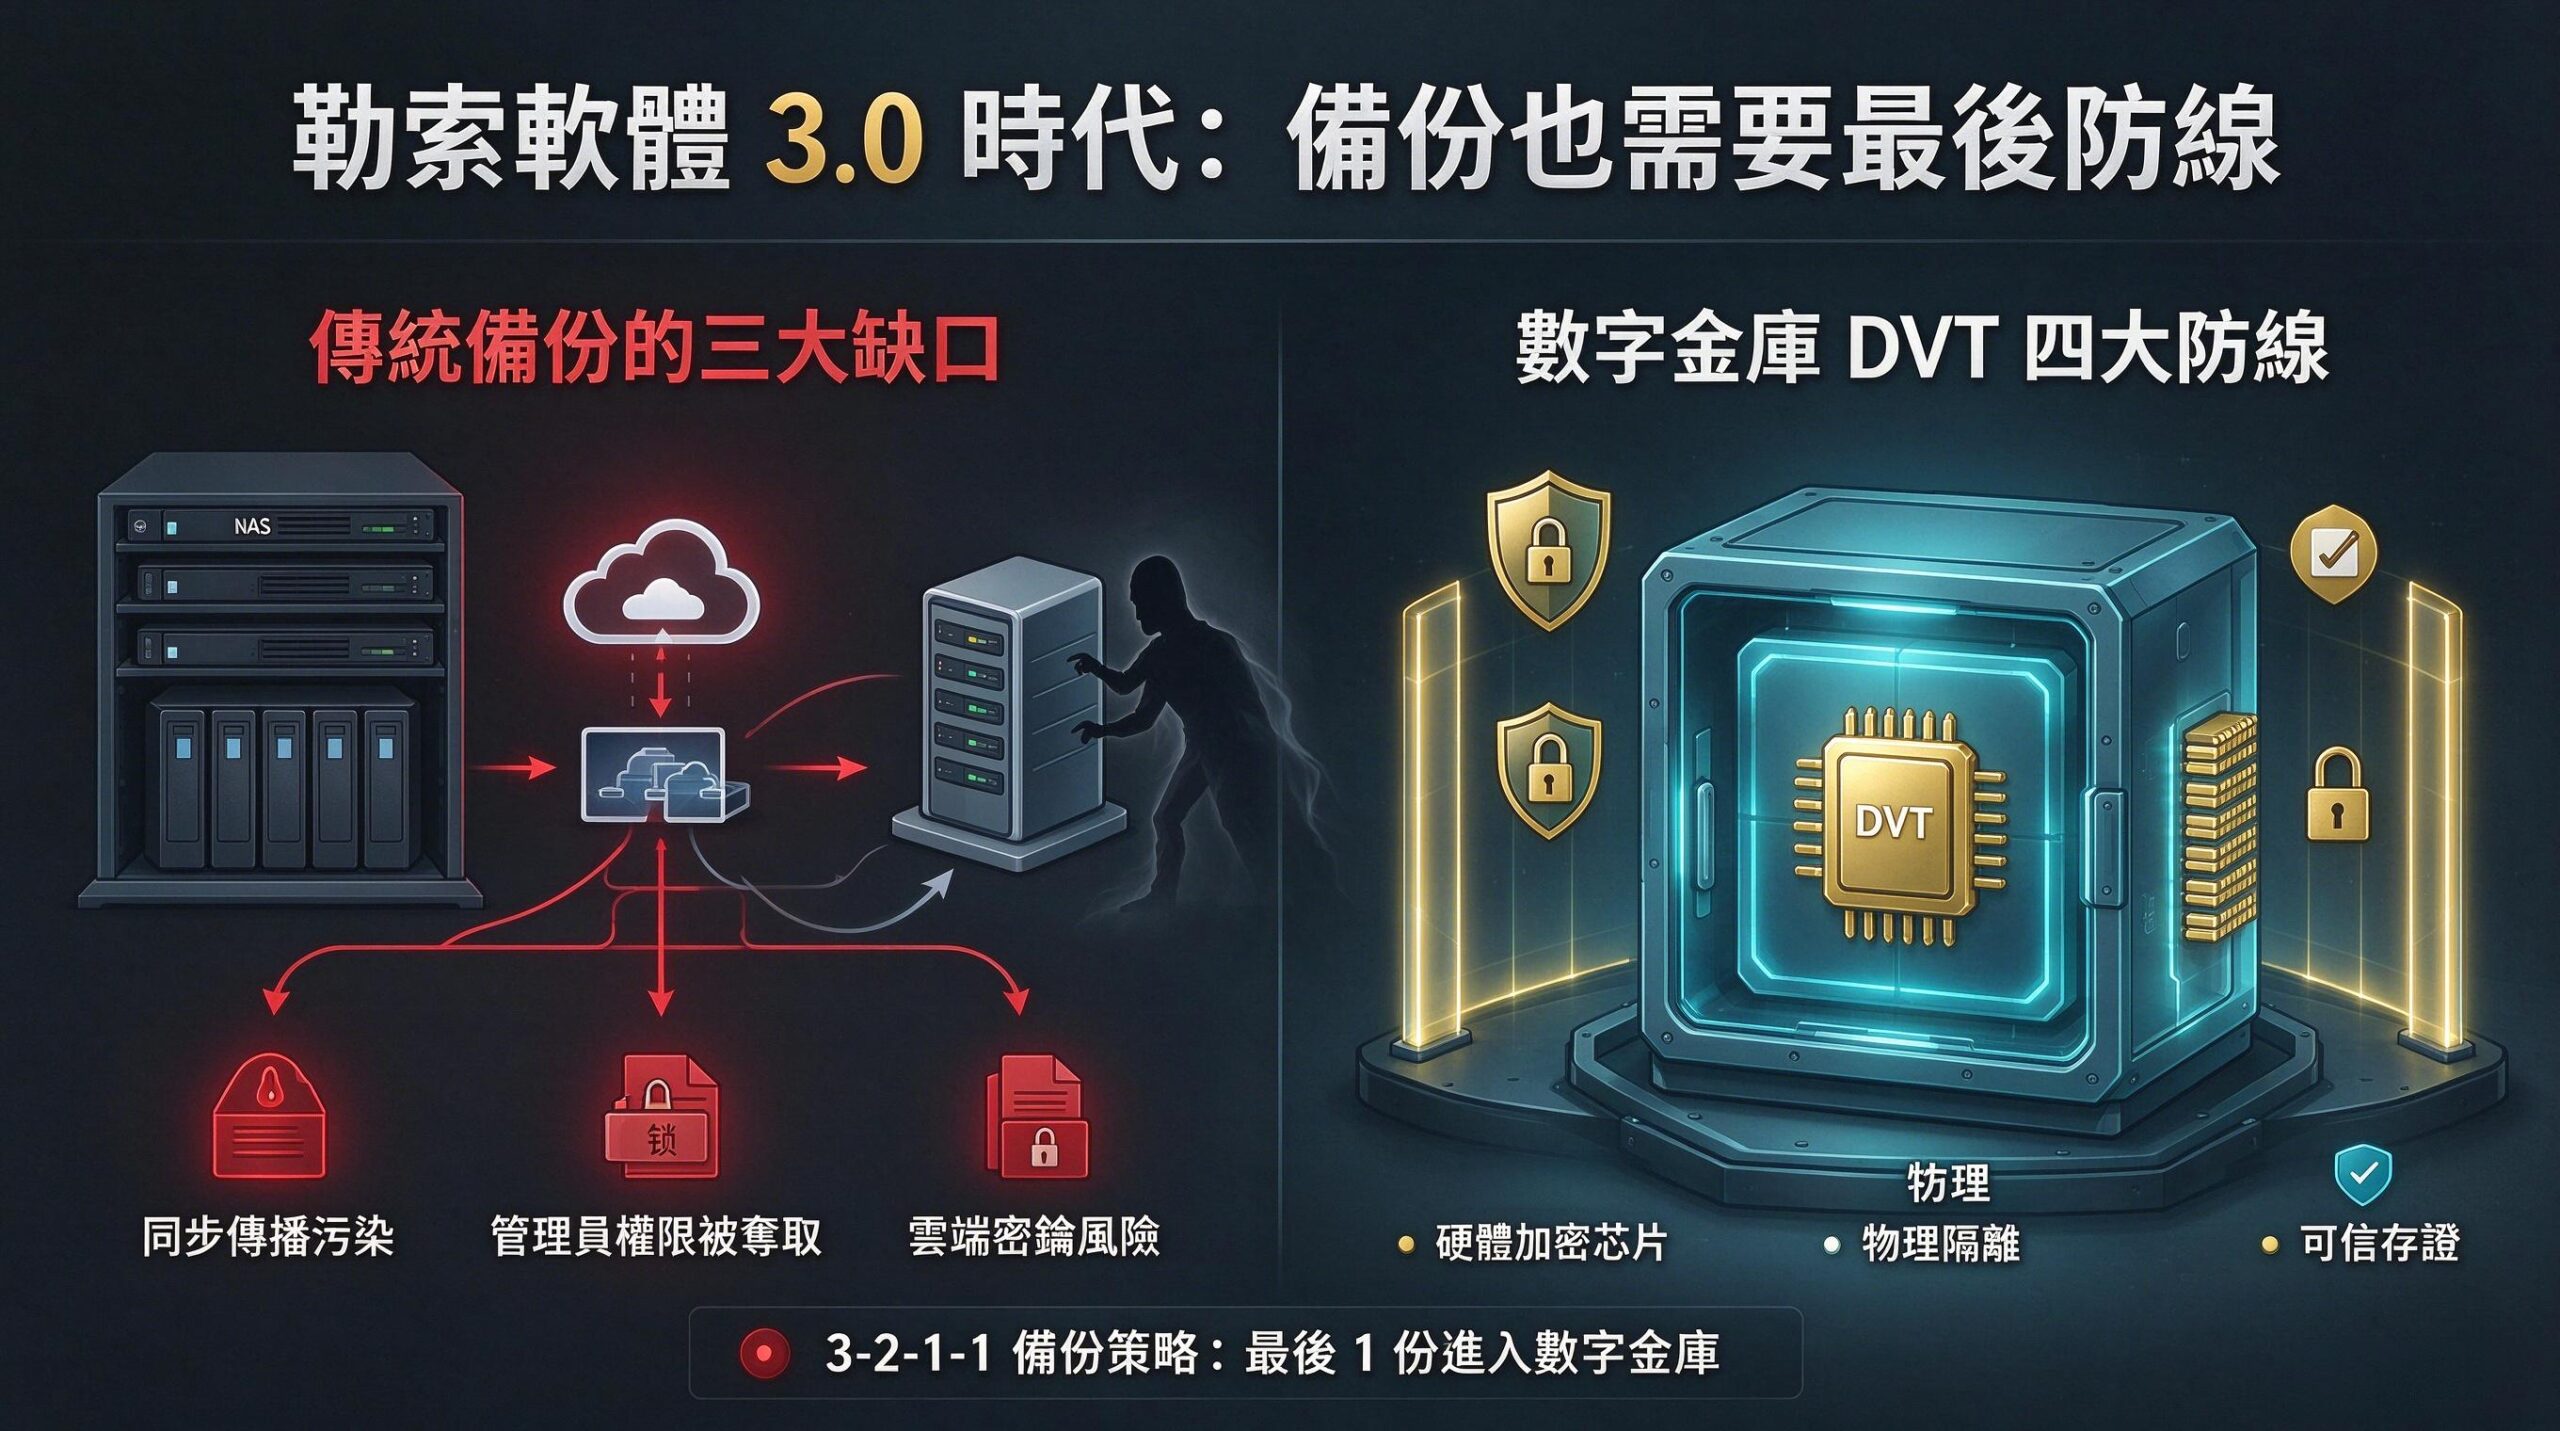
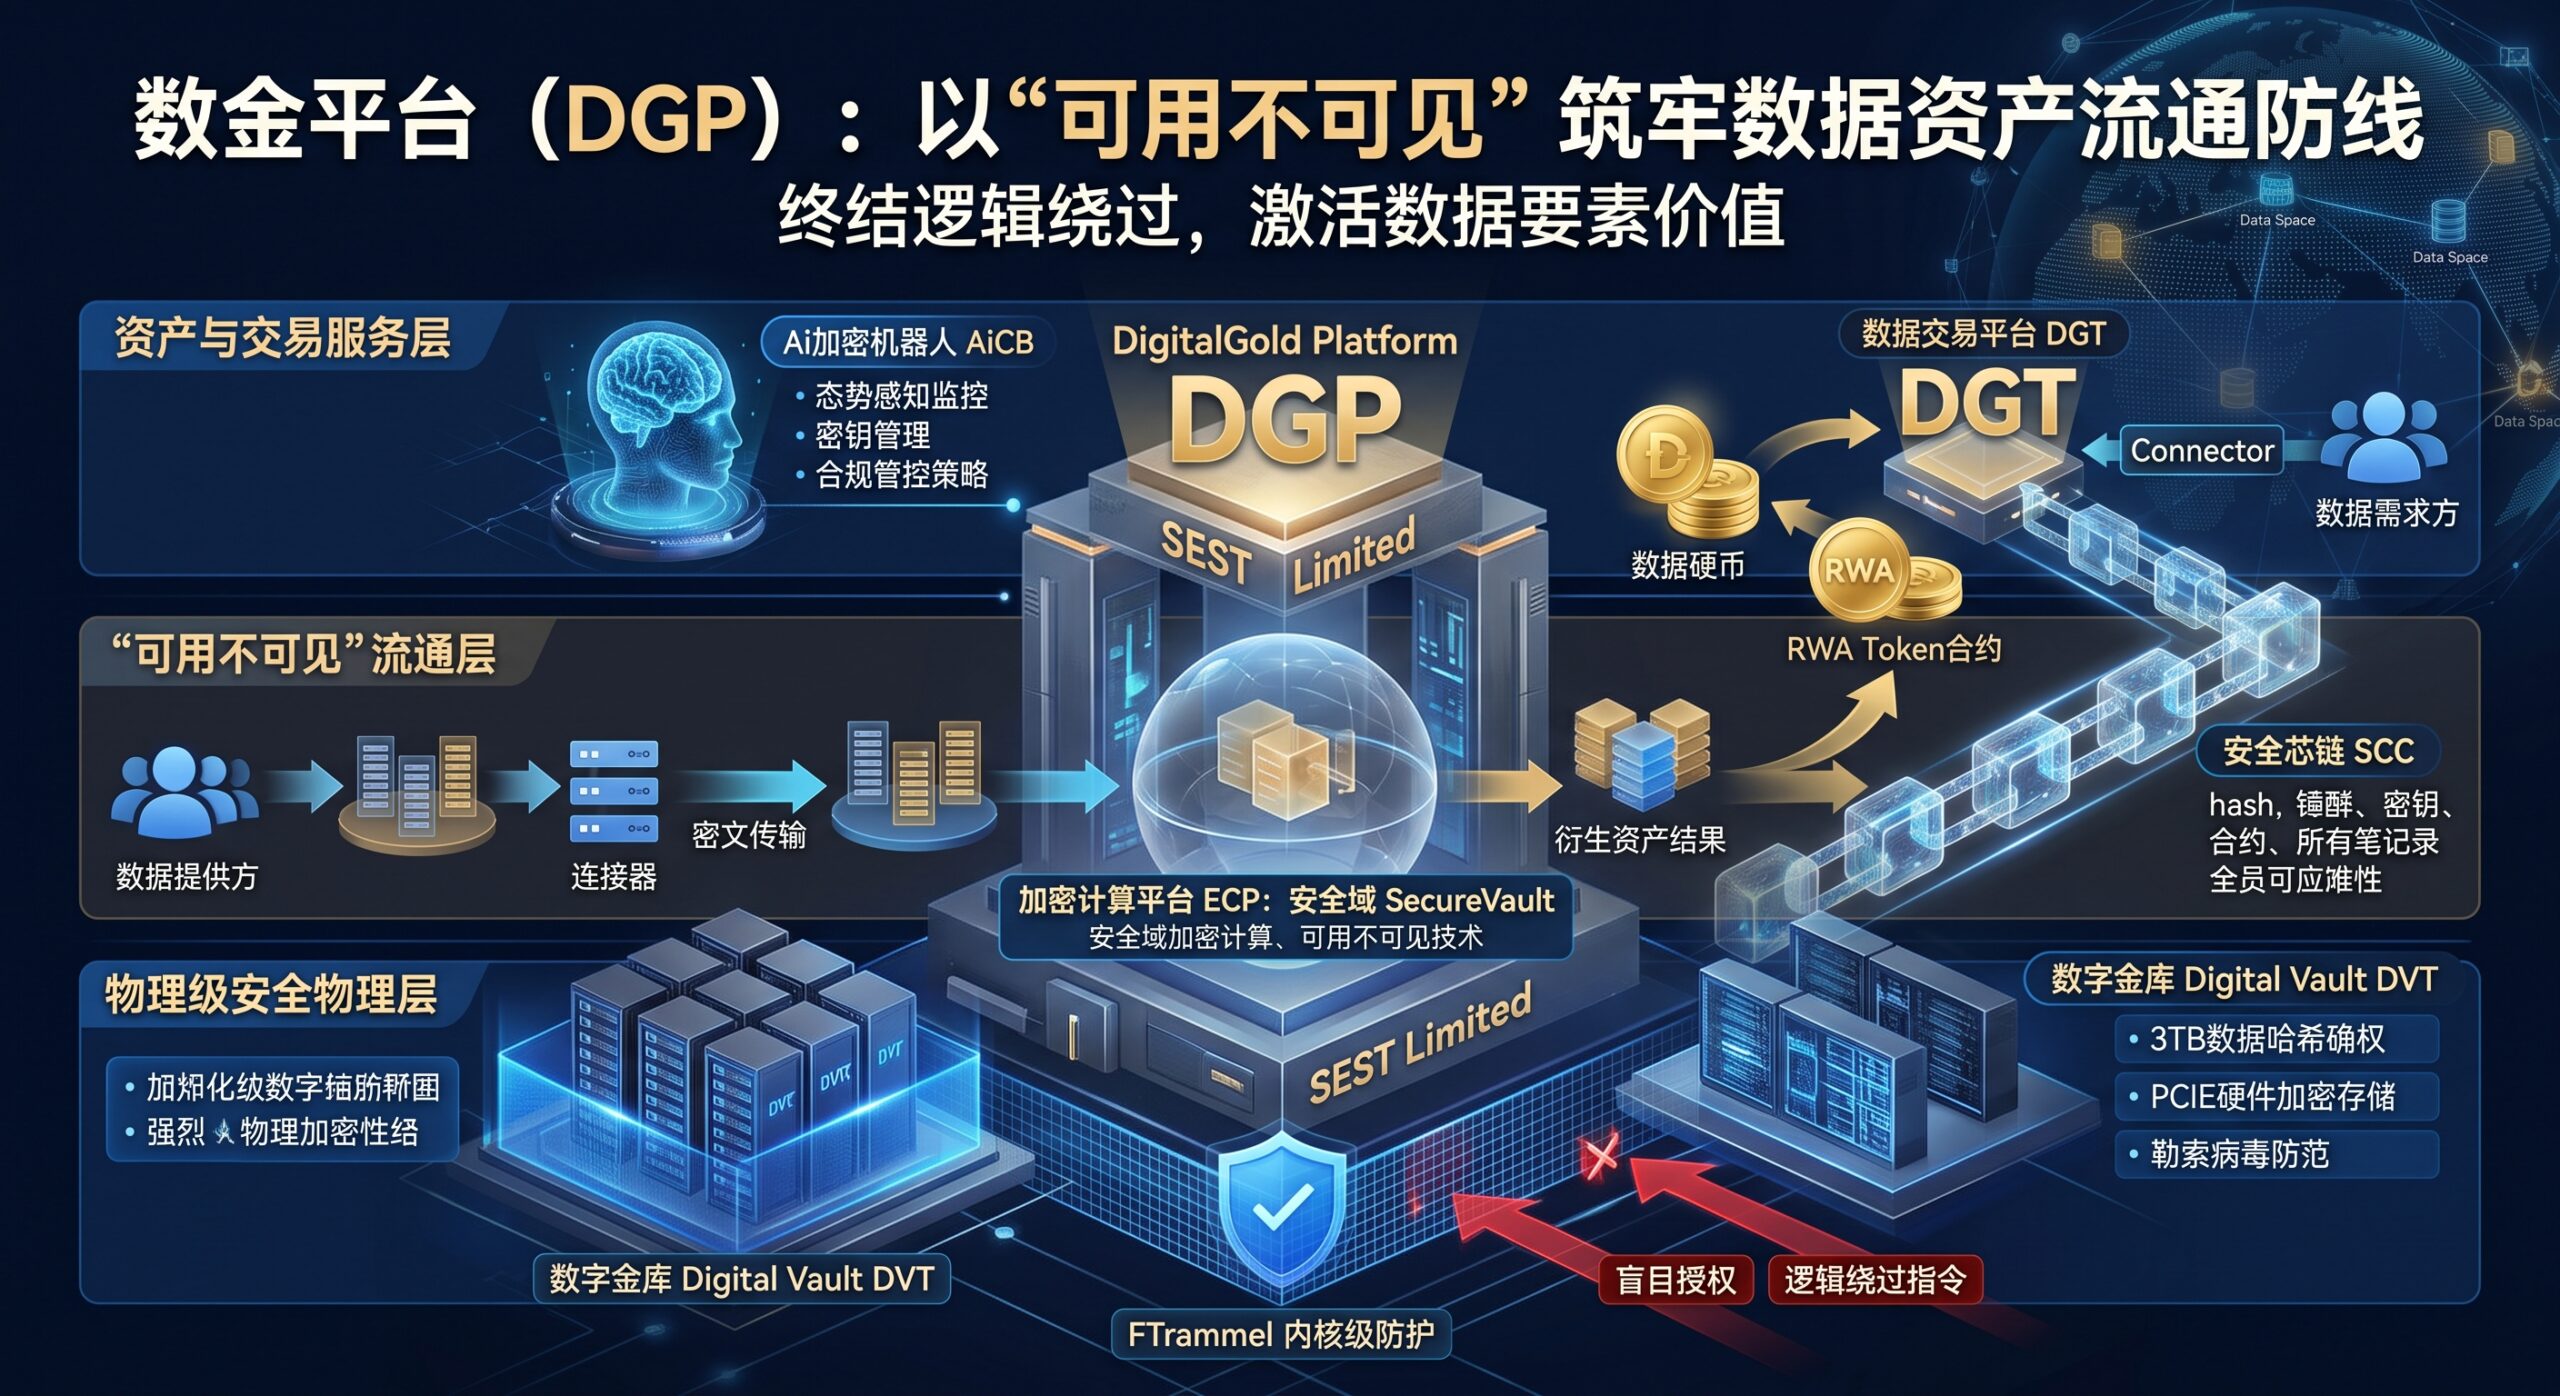
實體防線與核心資產硬體金庫化: 既然任何連網系統都可能在瞬間被滲透,最核心的資料資產、金鑰與帳本就必須剝離脆弱的公有網絡,存入具備硬體加密、實體隔離的「數位金庫」或受控節點,阻斷駭客橫向移動的終極鏈條。
攻擊已經實現了全自動,防守若還停留在人腦與工單時代,系統淪陷就只是時間問題。這場因算力與演算法引發的靜默戰役,才剛進入真正的深水區。
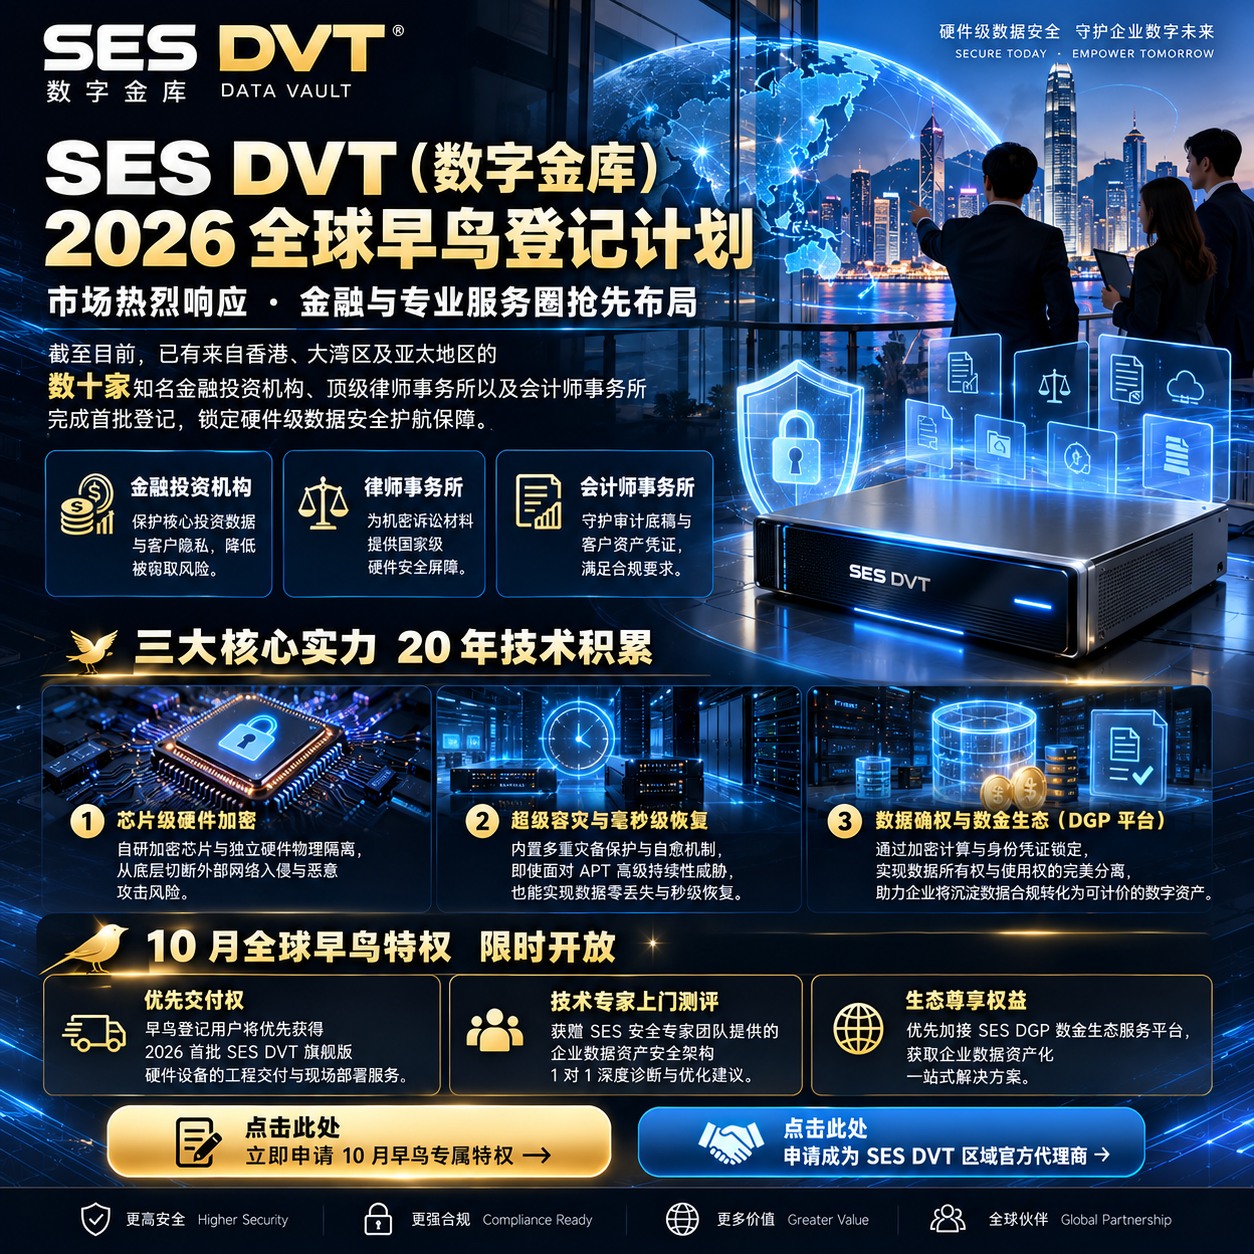
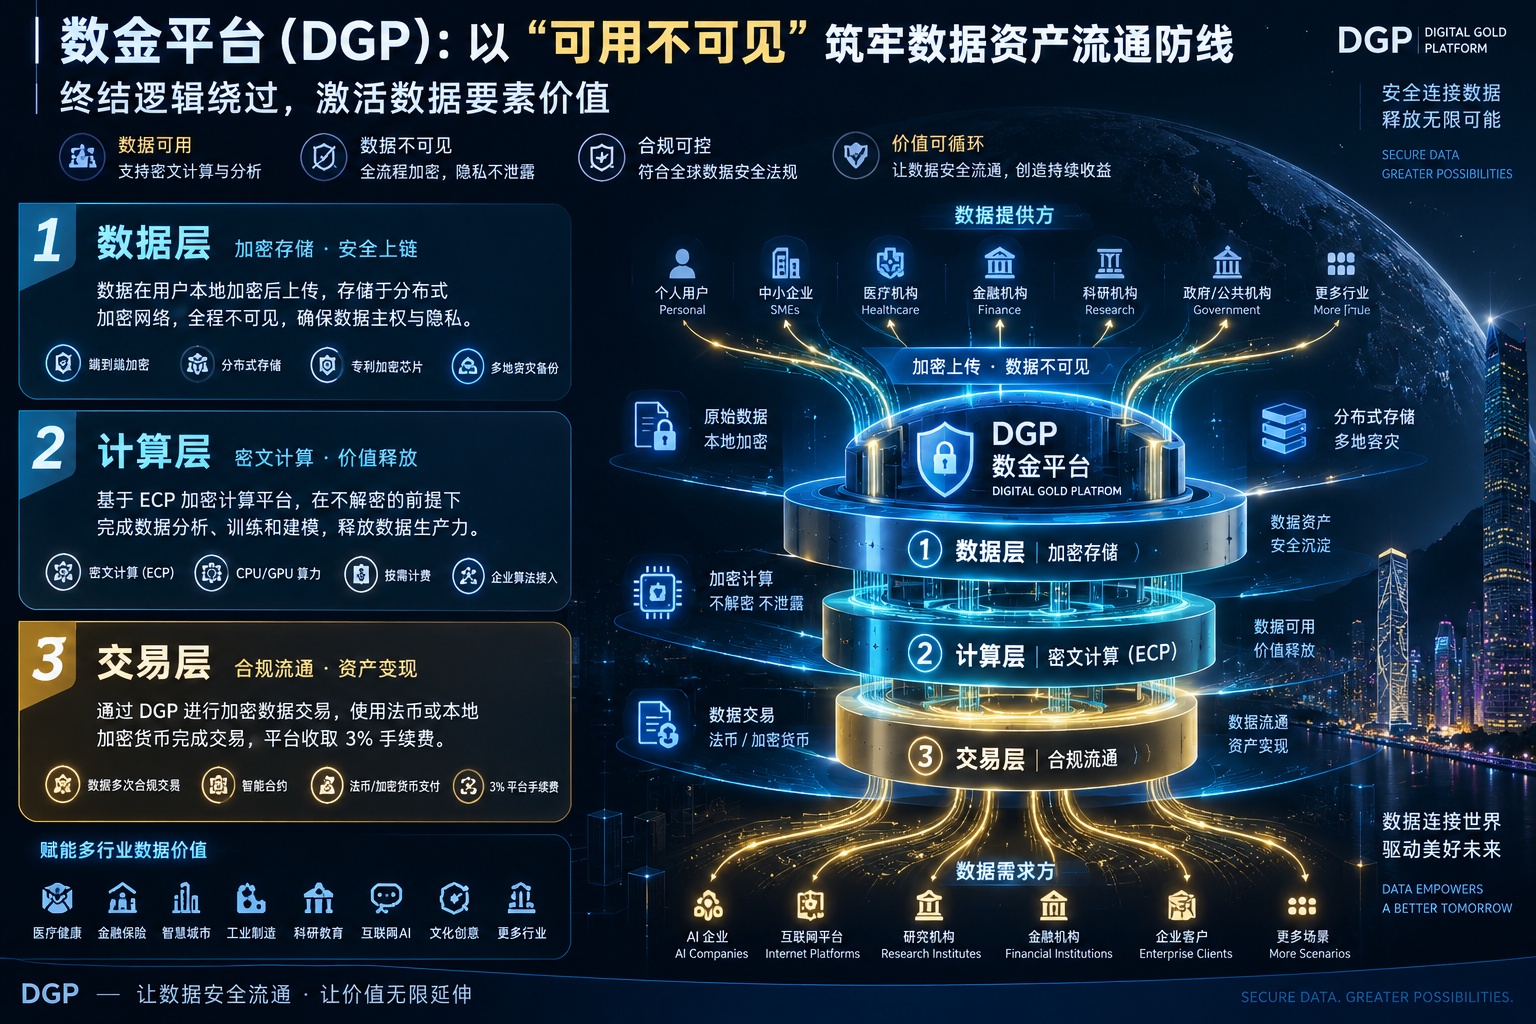
数字金库(DVT)跳出了单纯“买硬盘、做备份”的传统成本思维,以硬件级加密锁死安全边界,以 3TB 空间哈希赋能资产确权,助力企业打造兼备安全底座与价值转化能力的现代数据基础设施。
- 产品技术规格与方案咨询:https://secures.hk/
- 官方服务邮箱:info@secures.hk
DVT數字金庫 · 超過20年晶片級加密技術累積資料主權,從現在開始。