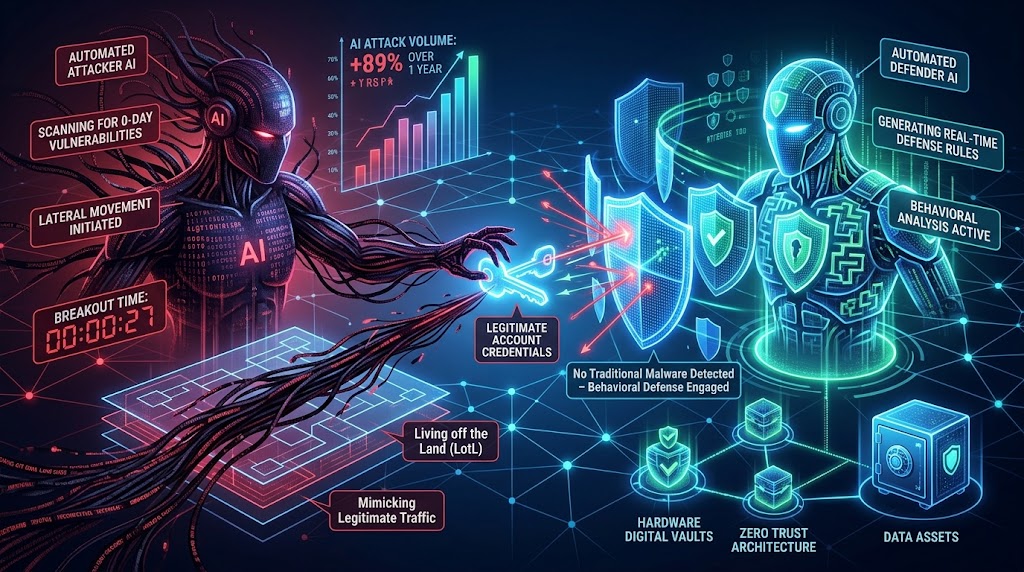


在数字化转型加速推进的当下,数据已成为企业最核心的生产要素,但数据存储环节的“根基失守”正成为致命隐患。传统明文存储不仅在勒索病毒和网络渗透面前防线脆弱,更普遍面临灾备演练缺失、硬件损坏导致数据永久灭失等现实威胁。若数据无法安全存续与完整恢复,任何后续的流转与价值转化都将沦为空谈。
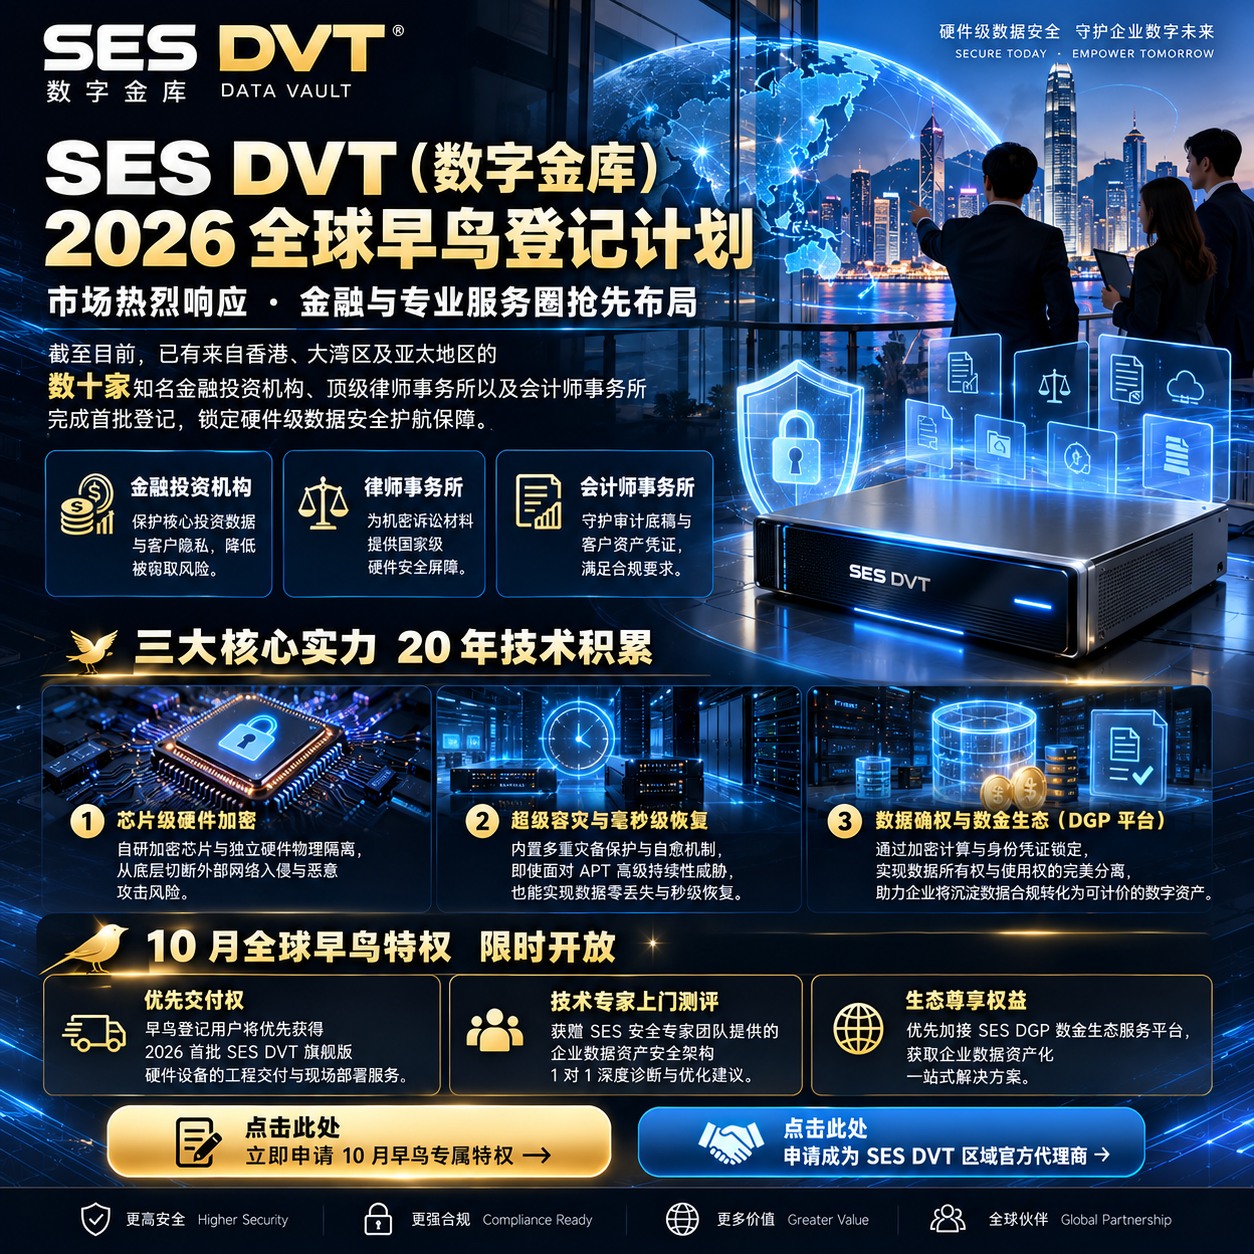
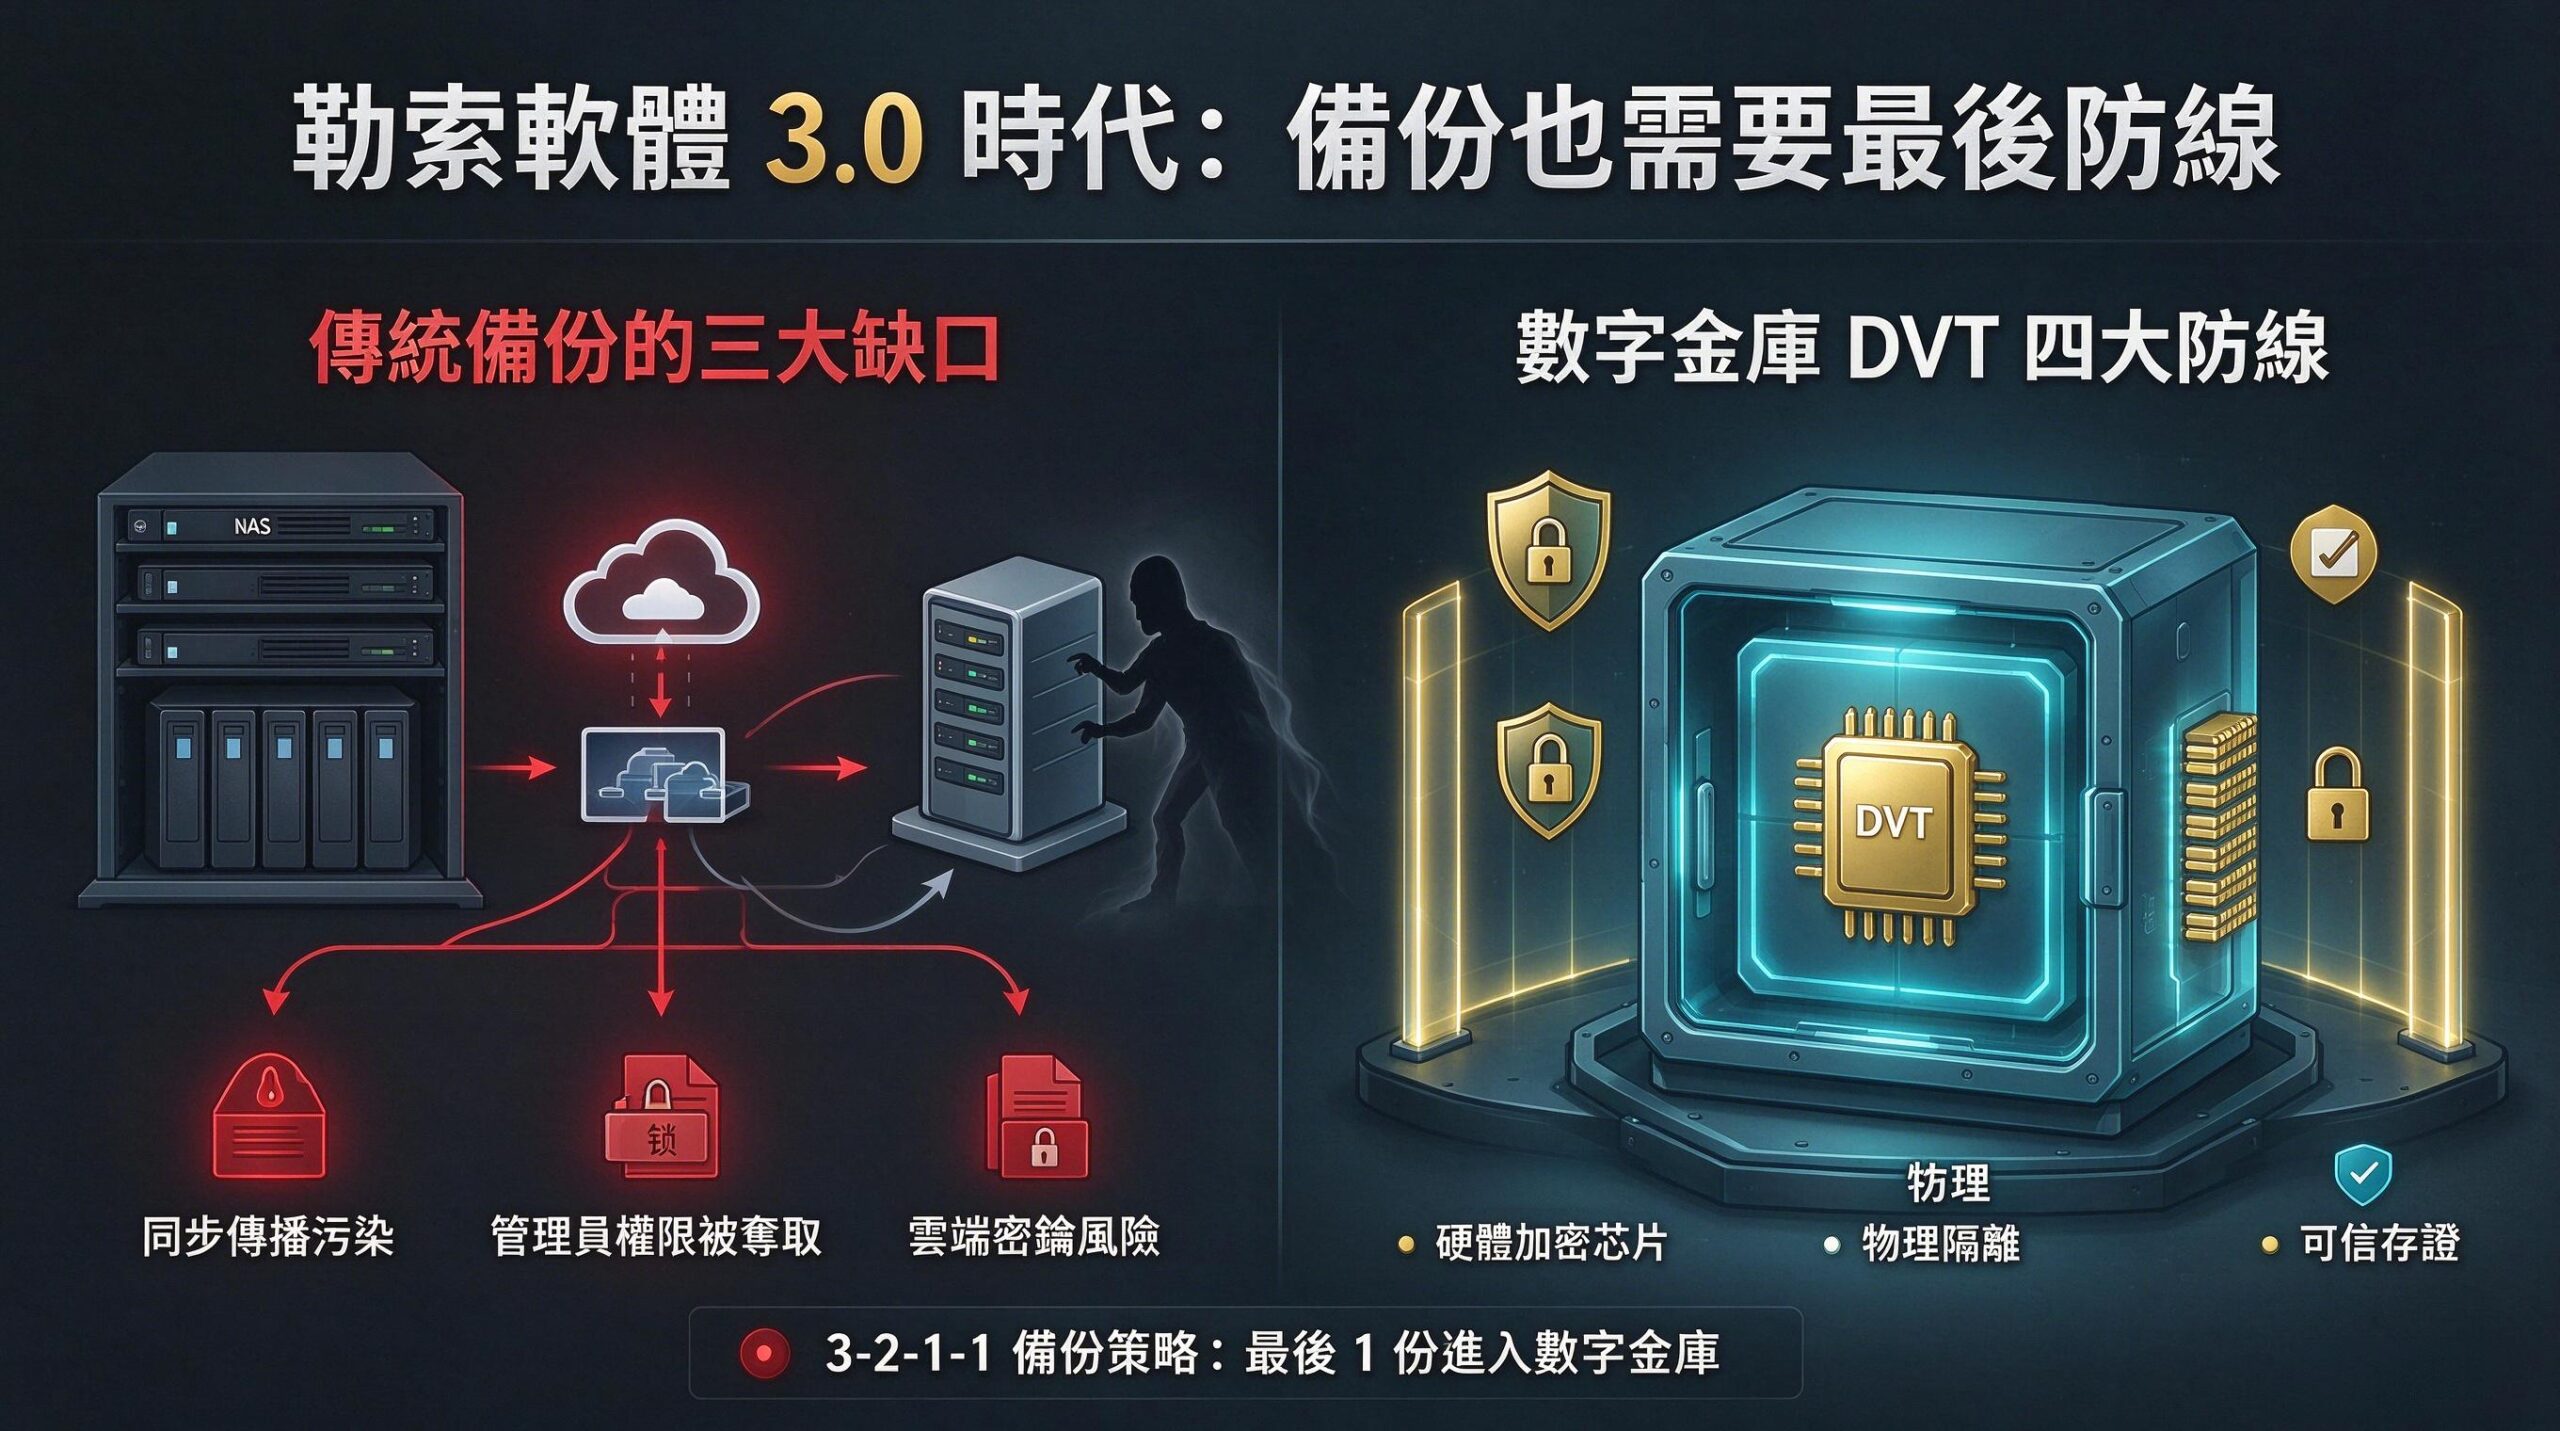
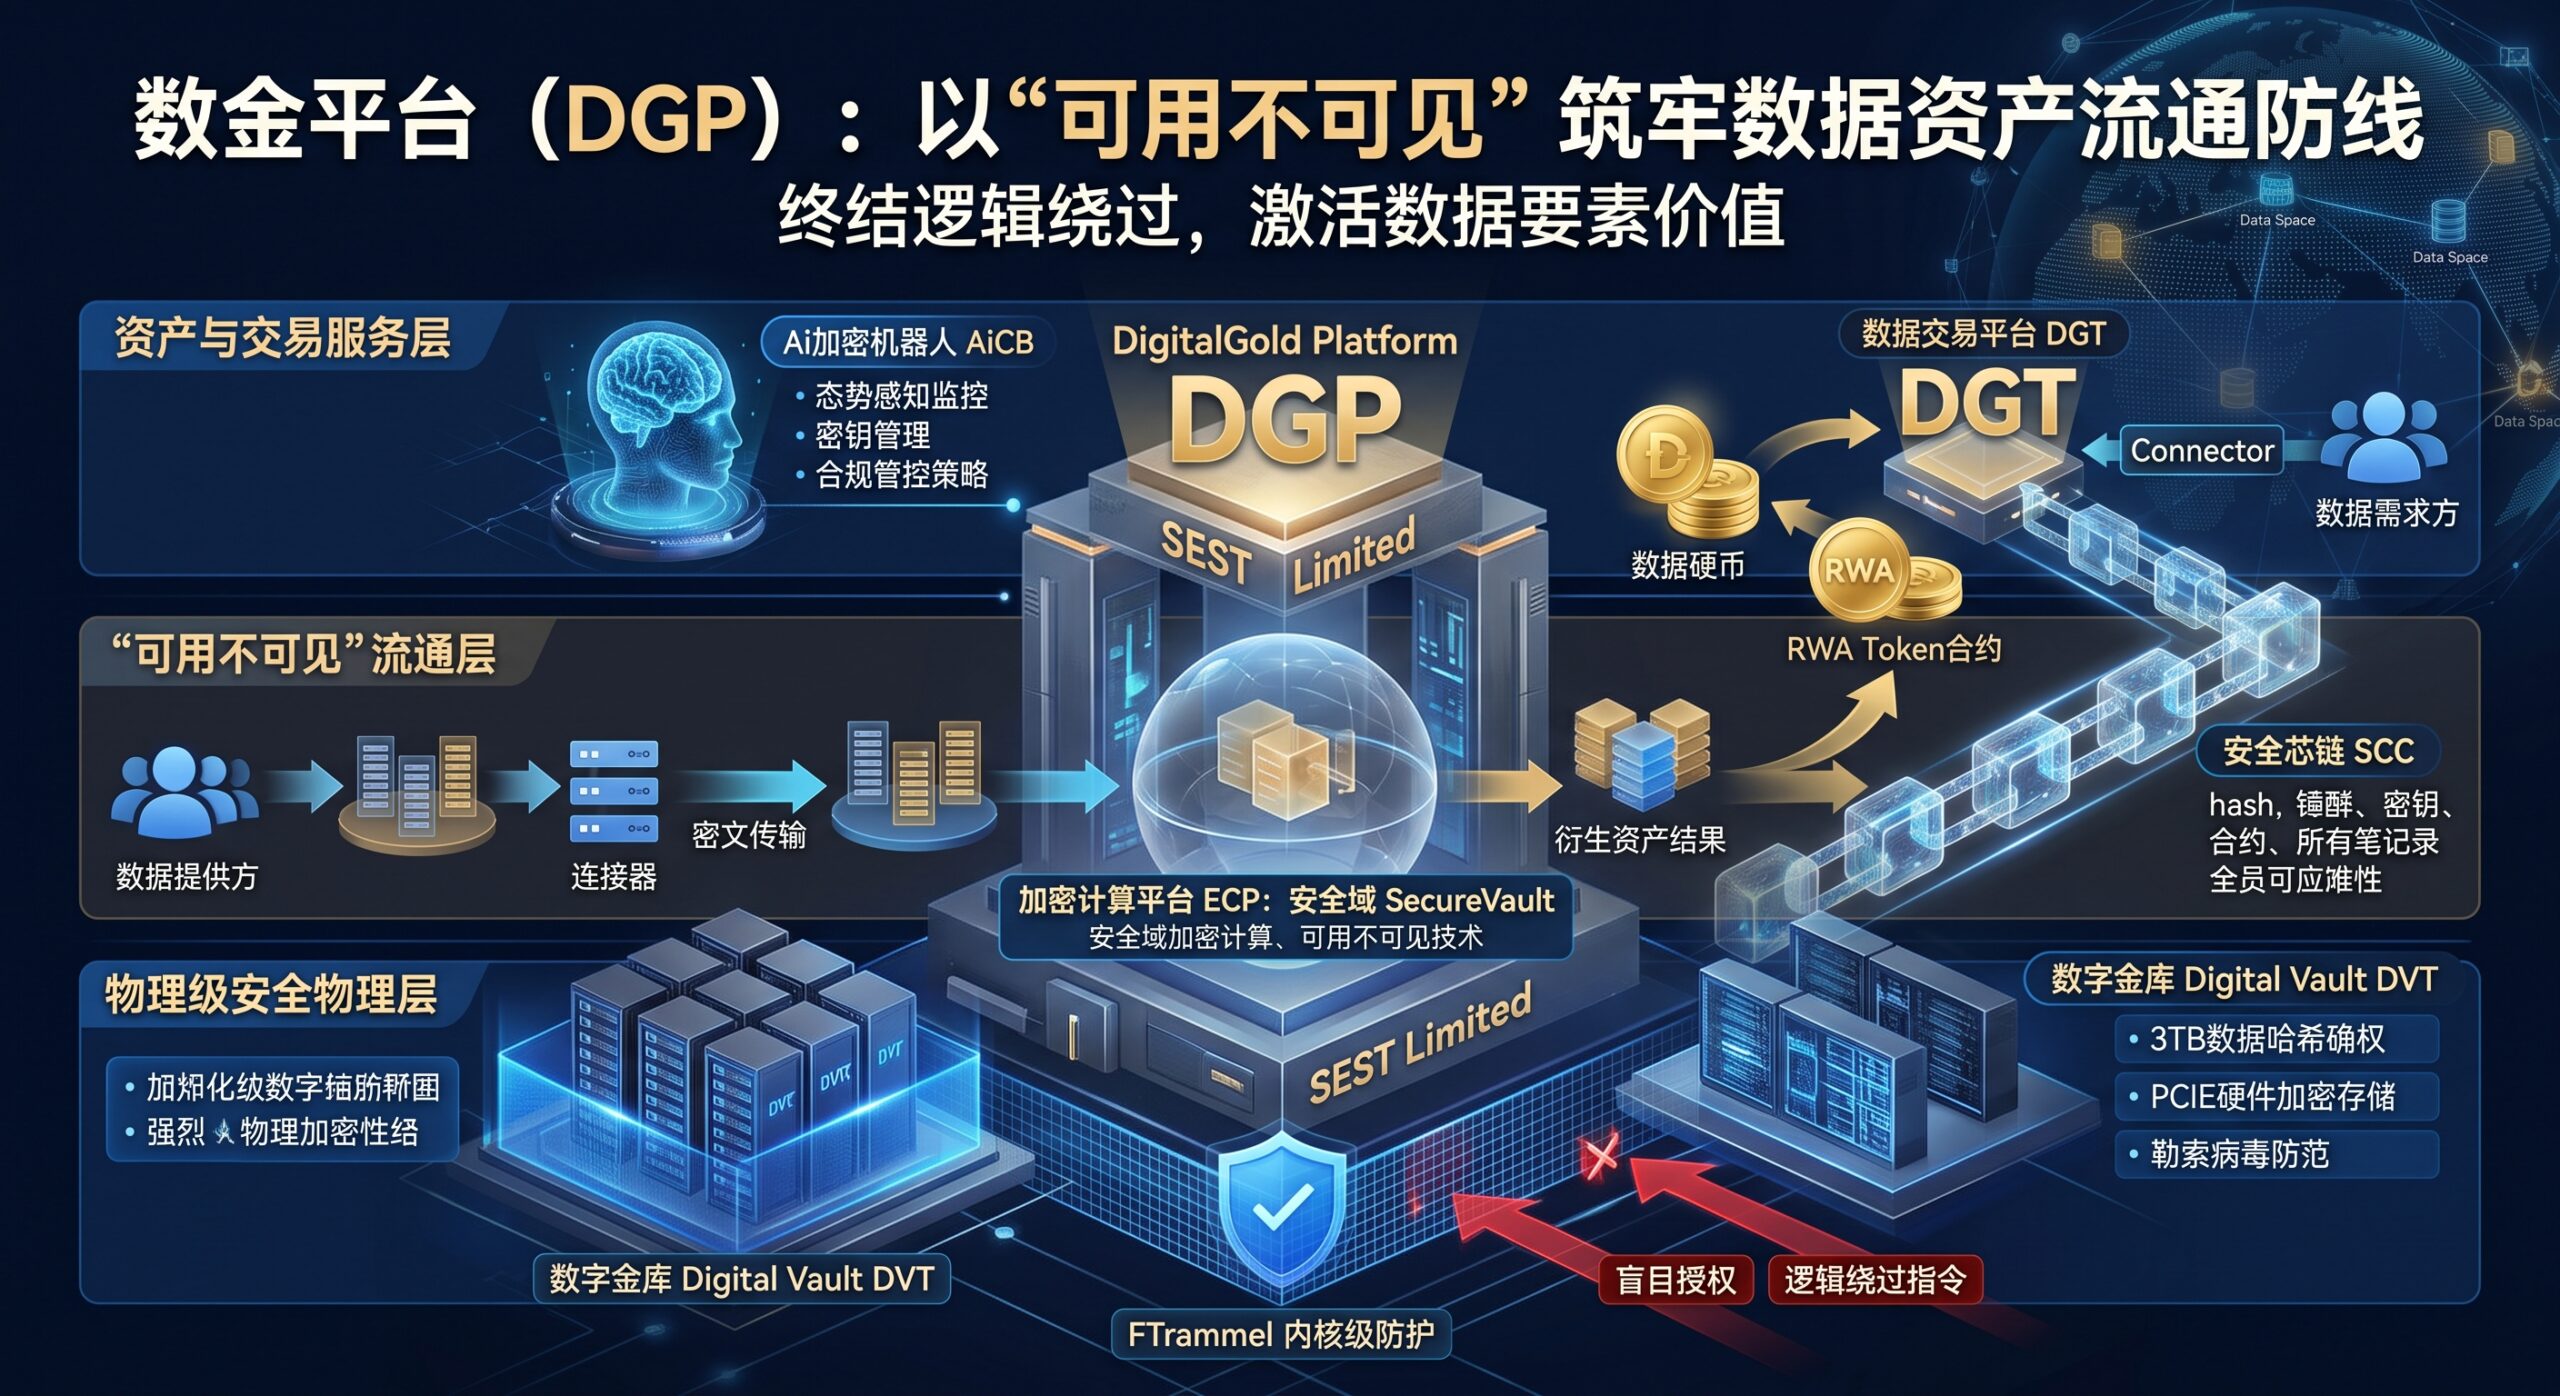
针对数据存储阶段的“显性泄露、隐性损毁、灾备失效”三大痛点,SEST Limited 研发的数字金库(Digital Vault, DVT)作为专业级云容灾与安全存储硬件产品,从物理层、密码学底层到资产确权维度,构建了一体化的安全防护与价值转化体系。
一、 硬件级加密防护:终结勒索病毒与明文泄露
数字金库彻底颠覆了传统的本地明文存储与被动式防护模式,构建起物理隔离的专属密文空间:
- 专属空间物理隔离:以 3TB 为基本单位为用户划分独立的专属存储空间,保障数据的物理隔离与存储弹性,从架构上杜绝越权访问。
- PCIe 硬件密码卡加速:设备深度集成高性能 PCIe 密码卡,全面支持国密(SM2/SM3/SM4)与国际通用加密算法(RSA/AES/SHA),在数据进入存储池前即完成硬件级加密,确保静态数据全程处于密文状态,从底层阻断勒索病毒加密劫持。
- 软硬件融合鉴权机制:摒弃单纯依赖口令的脆弱认证模式,采用“登录账号 + 登录密码 + USBKey(内置 PIN 码与数字证书)”多因素认证,实现操作员身份的物理级硬鉴权与精细化权限管控。
二、 3TB 全域哈希确权:让静态数据成为链上可信资产
传统存储仅能充当记录比特的“物理容器”,无法赋予数据权属证明与金融流转属性。数字金库通过内置算法引擎,直接将数据确权机制固化在存储流程中:
- 全域 SHA 哈希运算:当用户在专属 3TB 存储空间内完成数据归档后,系统自动执行全域 SHA 散列运算,提取该 3TB 数据集的唯一数字指纹,生成不可篡改的全局唯一哈希值。
- 智能合约锚定与通证生成:该哈希值与所有者身份强绑定后同步上链存证,作为底层数据完整存续的唯一凭证。经区块链网络共识校验后,系统自动执行预设智能合约,生成对应的数字通证(E币)。
- 数据资产标准化:通过哈希与智能合约的双向锚定,金库内的存储数据完成了从“静态磁盘文件”向“标准化链上资产”的跃升,为后续的权属追溯与权益流转奠定法律与技术基石。
三、 工业级极速容灾:保障极端灾害下的业务连续性
为了解决企业灾备系统“耗时冗长、演练不足、纸面灾备”的痼疾,数字金库在软件架构上对传输与恢复进行了深度重构:
- 永久增量与极速秒传:采用分块压缩与前端重复数据删除算法,仅同步发生变更的数据块,将数据二次备份效率提升 112 倍以上,大幅压缩备份窗口,显著降低网络带宽负荷。
- 主动式坏块检测告警:金库内置底层逻辑与物理坏块检测机制,先于硬件故障提前预警,避免数据在无感知状态下发生隐性损毁。
- 全场景快速恢复验证:全面支持操作系统、文件系统、数据库等多环境备份与秒级恢复验证,确保在遭遇硬件损坏、灾难事故时实现无人值守的自动化快速接管与恢复。
四、 网络边界防护与通道加密:筑牢传输防护屏障
数据在进出数字金库的过程中,依赖多重防护体系保障通道机密性与完整性:
- 安全网关(SGW)边界防御:在网络边界集成具备访问控制、入侵防御与深度流量检测能力的安全网关,有效过滤非法访问、阻断 SQL 注入与 DDoS 恶意攻击,防范网络病毒入侵。
- 密文传输通道:客户端备份代理向数字金库同步数据时,通过安全网关构建的高性能加密链路进行密文流转,即便网络链路遭到监听或截获,传输数据依然不可解读且不可篡改。
- 全流程审计日志:完整记录配置、备份、恢复及权限调用的全生命周期日志,提供透明可核查的审计链条,满足数据合规审查的严苛标准。
数字金库(DVT)跳出了单纯“买硬盘、做备份”的传统成本思维,以硬件级加密锁死安全边界,以 3TB 空间哈希赋能资产确权,助力企业打造兼备安全底座与价值转化能力的现代数据基础设施。
- 产品技术规格与方案咨询:https://secures.hk/
- 官方服务邮箱:info@secures.hk
DVT數字金庫 · 超過20年晶片級加密技術累積資料主權,從現在開始。