

事件回顧:4TB 資料,一夜之間流入暗網
2026 年 3 月 24 日,Mercor 因安裝了一條被動過手腳的開源套件而遭到入侵。到了 3 月底,駭客集團 LAPSUS$ 在自家洩密網站上貼出戰果,宣稱從 Mercor 竊走約 4TB 資料,並公開了部分樣本。據資安公司與法院文件交叉比對,這批資料大致分成三塊:
- 939GB 平台原始碼:包含 Mercor 的核心媒合演算法、內部儀表板、評測工具,以及內嵌的 API 金鑰與服務憑證;
- 211GB 用戶資料庫:超過 4 萬名承包者的姓名、電子郵件、工作經歷、社會安全碼(SSN)與聯絡方式;
- 近 3TB 的儲存桶:數千小時的影片面試紀錄、護照與駕照影本,以及臉部、聲紋等生物特徵。
最讓資安圈不安的,是那批「影片面試 + 身分證件」的組合。它記錄了真實的人如何解題、如何回答專業情境,這些內容一旦外流,不只能拿來冒充身分、申請貸款,更可能被反向推敲出 OpenAI、Meta 委託的訓練方法——價值數十億美元的「獨門配方」。
Meta 的反應最直接:第一時間宣布無限期暫停與 Mercor 的所有合作。OpenAI 表示正在調查自身的曝險程度,Anthropic 則保持沉默。而 Mercor 自己,直到 3 月 31 日才對外確認遭駭,卻拖到 6 月 25 日才向加州檢察總長提交資料外洩通知——整整晚了三個月,被質疑可能已違反州法與聯邦法的通報義務。
截至目前,至少有 7 起集體訴訟已對 Mercor 提起,指控其「未啟用多因素驗證(MFA)」、「未對靜態資料加密」等基本疏失。Mercor 則提供受影響者 24 個月的免費信用監控服務作為補償。
成因分析:真正的破口,不在 Mercor 自己身上
這起事件最諷刺、也最值得警惕的一點是——駭客根本沒有正面攻打 Mercor。
入侵的起點,是 Mercor 使用的一條開源 AI 閘道函式庫 LiteLLM。駭客組織 TeamPCP 先入侵了開源漏洞掃描器 Trivy(Aqua Security 出品),竊取其 CI/CD 發行憑證,再順藤摸瓜取得 LiteLLM 維護者的 PyPI 憑證,最後在 3 月 24 日發布了兩個植入後門的版本。Mercor 的自動化流程,在不知情下把這顆「毒種子」拉進了自己的環境。
後門一執行,立即橫掃環境變數裡的各種憑證,讓攻擊者取得了 Mercor 的 Tailscale VPN 完整控制權——等於拿到一張能偽裝成受信任內部機器的「萬能通行證」。從此,整張內部網路地圖、後台系統、原始碼倉庫,全數攤開在攻擊者面前。
整條鏈路呈現出一種殘酷的分工:TeamPCP 負責「破門」,LAPSUS$ 負責「搬貨與炫耀」。而 Mercor,只是這條供應鏈上被波及最顯眼的一家而已。
防範建議:把「供應商」當成自己的安全邊界
給企業的啟示,遠比單一事件更深:
- 把第三方套件當成自己的攻擊面:Mercor 的破口來自一條外部函式庫。企業必須建立開源套件的「物料清單」(SBOM),鎖定版本、啟用供應鏈掃描,任何套件的自動升級都應有完整性校驗。
- 最小化委外資料:AI 公司把訓練資料、標註流程、微調方法大量外包給供應商,卻往往不對其資安水準設防。務必只提供「完成任務所需的最少資料」,並在合約中明訂資料分級與銷毀義務。
- 啟用最基礎的防線:MFA、靜態資料加密、金鑰集中管理——這些被訴訟點名的「基本動作」,恰恰是最常被高速成長的新創跳過的環節。
- 通報不該拖延:外洩發生後三個月才補交通知,只會擴大法律與信譽風險。建立明確的資安事件通報時程,是合規的最後一道保險。
給個人的提醒更直接:如果你曾透過 Mercor 這類平台接案、上傳過護照或錄過影片面試,務必密切注意身分盜用跡象,凍結不必要的信用查詢,並對任何以「核對身分」為名的陌生來電、簡訊提高警覺。
結語
Mercor 的故事,是 2026 年 AI 安全版圖轉向的最佳註腳:當最有價值的資產從「程式碼」變成「資料與方法論」,風險也跟著從「自家防火牆內」擴散到「整條供應鏈」。一家幫 AI 巨頭把關人才的公司,最終成了洩漏它們商業機密的那道裂縫。
在你把核心資料交給任何一個合作夥伴之前,請先問一句:它背後的供應鏈,真的安全嗎?
參考資料
- Cybernews:〈Hackers claim massive 4TB haul from AI firm serving OpenAI, Google, and Meta〉
- Cyber Security News:〈Mercor AI Confirms Data Breach Following Lapsus$ Claims of 4TB Data Theft〉
- Almeida Law Group:〈Mercor.io Corporation Data Breach Investigation〉
- PR Newswire:〈PRIVACY ALERT: Mercor.io Corporation Under Investigation for Data Breach〉
- TechStartups:〈Mercor confirms breach in LiteLLM supply-chain attack, exposing 4TB of candidate data and source code〉
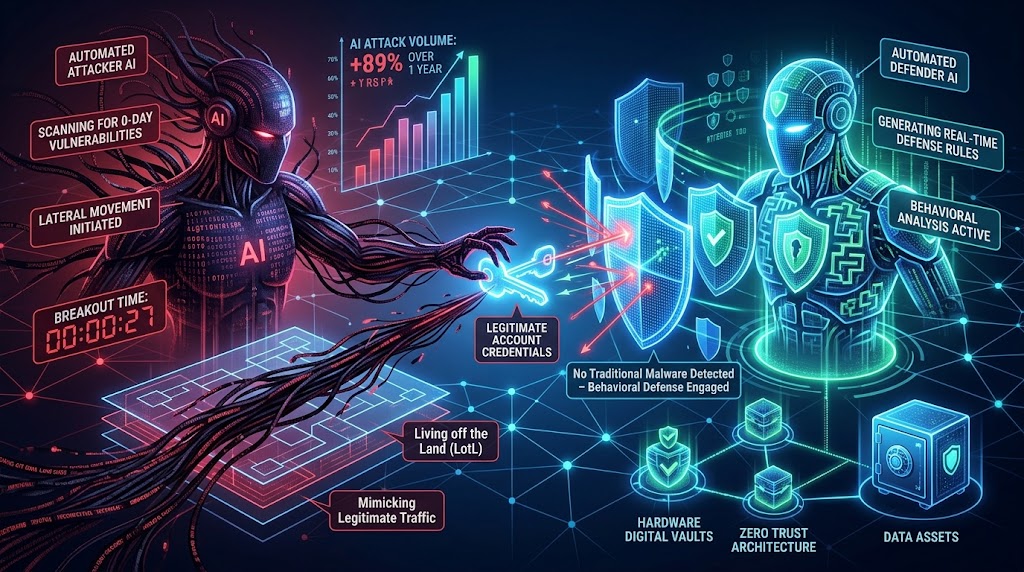
人工智能时代的网络安全不能再仅仅关注内部开发的系统。与开发和人工智能生态系统相关的每个库、软件包、SDK、模型提供商、插件和第三方服务都可能成为组织攻击面的一部分。
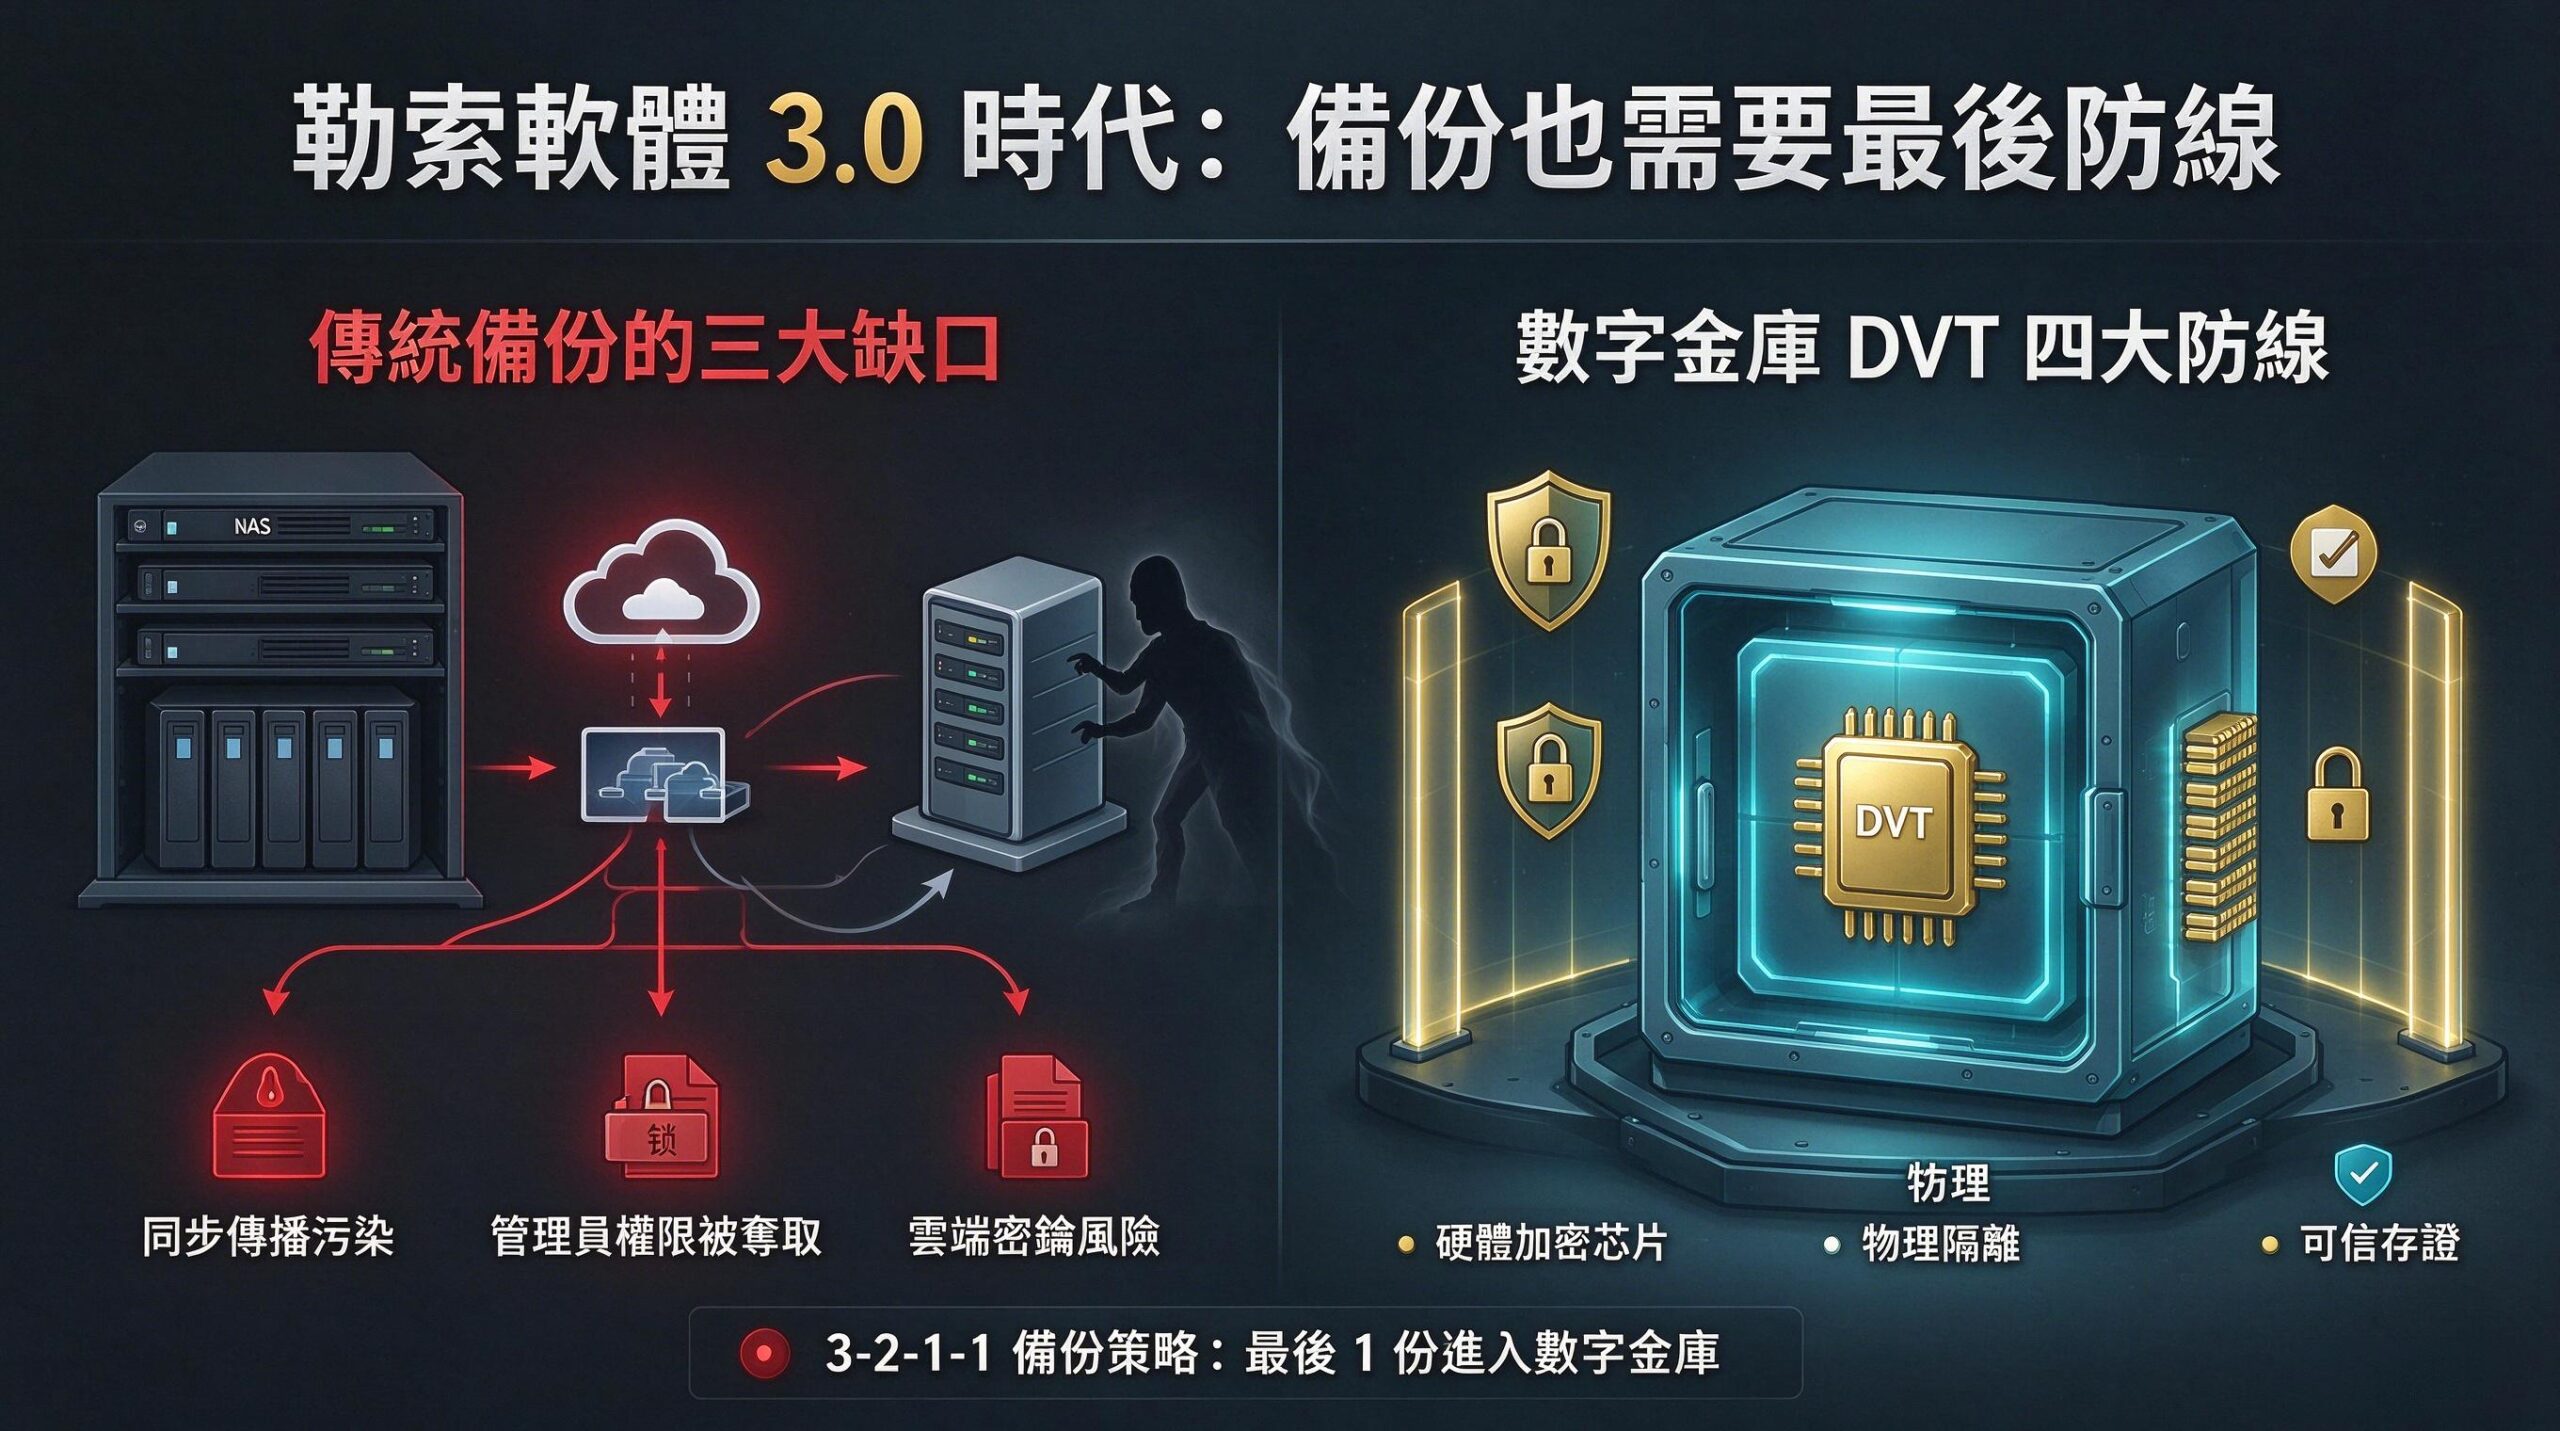
数字金库(Digital Vault) 致力于提供全生命周期的机密管理、动态密钥轮换与 AI 供应链风险管控
在风险被用作攻击途径之前,了解风险,并通过 数字金库 加强您的数字与 AI 供应链安全。
聯絡我們:www.sest.com.hk | info@sest.com.hk
DVT數字金庫 · 超過20年晶片級加密技術累積資料主權,從現在開始。