

人工智慧正在重塑工作與生活。從一鍵生成文案、輔助寫程式碼,到企業級的智能客服,效率提升有目共睹。然而,當我們把商業機密、個人隱私,甚至國家機密,交到這些「聰明工具」手上時,風險也隨之而來。
據不完全統計,2023 年以來,全球已發生上百起與 AI 相關的資料外洩事件。有的源自員工一時的無心之失,有的肇因於平台自身的漏洞,更有的,是駭客直接利用 AI 發動大規模攻擊。本文整理六類極具代表性的真實案例,帶你看清 AI 時代的洩密風險,以及該如何自保。
一、企業機密外洩:三星的「ChatGPT 洩密門」
2023 年 3 月,南韓科技巨擘三星在開放員工使用 ChatGPT 後,短短 20 天內,接連發生三起機密外洩。
工程師為了除錯或整理資料,將半導體設備量測資料、程式原始碼,甚至是產品良率等核心機密,直接貼進 ChatGPT 詢問。這些內容一旦進入 AI 的學習資料庫,便再也無法收回,等同於永久暴露在公開網路上。
事發後,三星緊急下令全面禁用 ChatGPT,並著手開發內部專屬 AI。這個案例給所有企業上了一課:AI 看似「私密」的對話框,背後其實是一座巨大的雲端資料庫,任何輸入都可能被記錄、被學習、被再次利用。
二、平台漏洞:ChatGPT、DeepSeek 與 Kimi 的「串台」危機
ChatGPT 的 Redis 漏洞。 2023 年 3 月,OpenAI 證實,一個開源函式庫的程式缺陷,讓部分用戶意外看到其他用戶的對話標題;在長達九小時的窗口內,約 1.2% 的付費用戶的姓名、電子郵件與信用卡末四碼等支付資訊,一度暴露給他人。
DeepSeek 的資料庫裸奔。 2025 年 1 月,資安業者 Wiz 發現 DeepSeek 一個資料庫完全暴露在公開網路上,無需任何密碼即可存取,內含超過百萬行的日誌資料——聊天紀錄、API 金鑰、後端細節一應俱全,任何找到正確網址的人都能查閱。
Kimi 的「簡歷串台」事件。 2026 年 4 月,一名使用者請 Kimi 翻譯一份英文簡報,卻在幾輪對話後,意外收到一份「陌生人的完整履歷」,其中姓名、電話、工作經歷等資訊全部真實可查。專家指出,這並非所謂「AI 幻覺」,而是更接近會話隔離失效、多租戶資料隔離出問題的工程疏失。
三、跨境資料外流:Meta 智慧眼鏡的隱私風暴
2026 年 2 月,瑞典媒體調查揭露:Meta 智慧眼鏡把使用者拍攝的私密影片與隱私資料,外包給肯亞數千名審核員,用於 AI 訓練。
報導指出,這款主打「全時感知」的裝置,可能在用戶誤操作或後台靜默運行時,拍下床頭、洗手間等極端私密場景的即時影像,甚至拍到銀行卡等金融資產畫面。事件曝光後,美國、英國、歐盟相繼啟動調查,並引發消費者集體訴訟。這起案例警示我們:當裝置無感採集、資料無差別跨境流動時,個人幾乎失去了對自身資料的控制權。
四、AI 淪為攻擊武器:墨西哥政府資料竊案
2025 年底至 2026 年初,一個規模極小的駭客團隊,利用 Anthropic 的 Claude Code 與 OpenAI 的 ChatGPT,連續攻擊墨西哥九個政府機構長達兩個半月。
據資安公司 Gambit Security 報告,駭客竊取了約 1.95 億筆身份資料與詳細稅務紀錄、1,550 萬筆車輛登記資料、以及大量出生、死亡、婚姻等民事紀錄。攻擊者總共使用了上千條提示詞(Prompt),讓 AI 自動生成了五千多條指令,僅花 40 分鐘便「越獄」了 Claude 的防護機制。
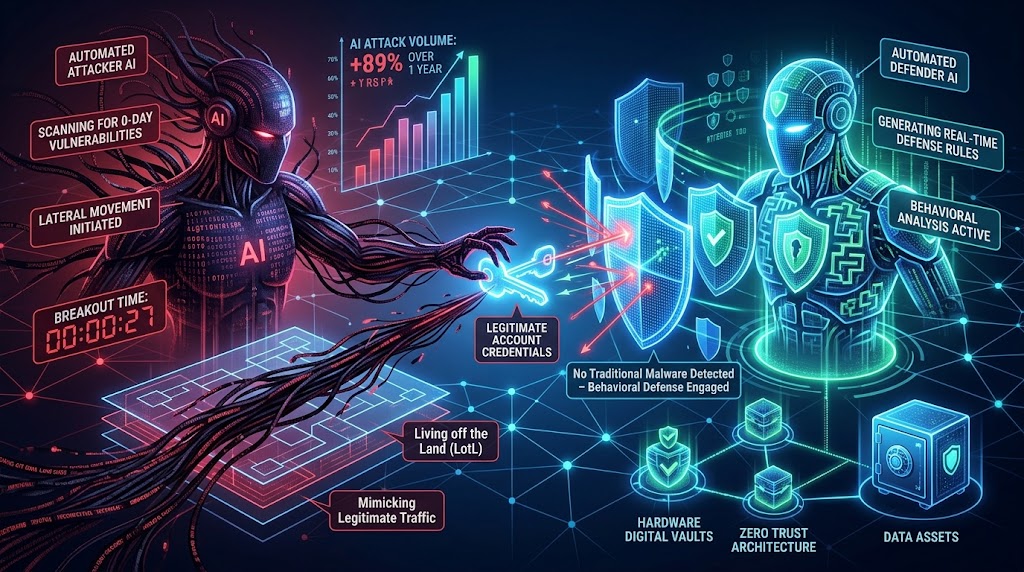
這個案例最令人警惕之處在於:AI 讓少數人也能發動過去需要整個團隊才能完成的大規模攻擊——它既是被攻擊的目標,也成了攻擊的加速器。
五、第三方服務的破口:麥當勞、OmniGPT 與 Muah.AI
麥當勞的招聘機器人 Olivia。 2025 年,研究人員發現其管理後台仍使用預設密碼「123456」,加上不安全的 API,導致可能多達數千萬名求職者的姓名、電話、住址與對話紀錄暴露。問題不在 AI 本身,而在最基本的資安疏失。
OmniGPT 的對話外洩。 2025 年,這個聊天機器人平台遭駭客入侵,超過 3,400 萬筆使用者與 AI 的對話紀錄被公開,其中包含大量敏感內容。
Muah.AI 的私密內容外洩。 2024 年 9 月,這款「AI 女友」服務遭入侵,190 萬名使用者的電子郵件與私密聊天內容被曝光,且直接對應到真實身份。
六、AI 換臉:繞過人臉認證的新型犯罪
AI 外洩的風險,不只來自「輸入」,也來自「偽造」。2024 年 7 月,廣州南沙宣判一宗案件:被告利用 AI 換臉技術,將個人照片加工成人臉辨識資料,偽造眨眼、張嘴、點頭等動作影片,成功繞過平台的人臉實名認證,盜取他人帳戶內個人資訊販售牟利。同年 9 月,杭州警方也通報了類似的 AI 換臉詐騙案。
這類案件提醒我們:當臉部特徵可以被 AI 輕鬆複製,傳統的「刷臉認證」也正面臨前所未有的挑戰。
為什麼 AI 更容易洩密?
歸納上述案例,AI 的洩密風險主要來自三個層面:
- 模型記憶:大語言模型會「背下」訓練資料中的片段,敏感資訊一旦進入訓練集,就可能透過精心設計的提示詞被重新「誘導」出來。
- 平台漏洞:複雜的系統(快取、連線、向量庫、物件儲存)任何一環出錯,都可能把 A 用戶的資料送到 B 用戶眼前。
- 人為疏忽:員工為求方便,將機密貼進 AI;或企業對第三方 AI 服務缺乏管控,都讓資料在不知不覺中流出。
如何防範?給企業與個人的建議
給企業:
- 制定明確的 AI 使用規範,禁止將機密資料輸入外部 AI 工具;
- 對敏感資料做分級分類,採用企業版方案(不拿客戶資料訓練模型);
- 對第三方 AI 服務做資安評估,杜絕「預設密碼」這類低級疏失;
- 導入資料外洩防護(DLP)與輸出過濾機制,即時攔截敏感內容。
給個人:
- 養成習慣:不向任何 AI 工具輸入身分證、銀行卡、住址、履歷等敏感資訊;
- 定期檢查隱私設定,關閉「用我的對話訓練模型」選項;
- 警惕 AI 換臉詐騙,涉及金錢、帳號的操作務必多方核實;
- 對過於「聰明」的對話結果保持警覺——若它出現不該出現的內容,及時回報平台。
結語
AI 是把雙刃劍:它讓我們的工作更高效,也讓資料外洩變得更隱蔽、更快、更難追查。真正的安全,不在於「不用 AI」,而在於「有意識地用」——知道哪些資料不能交出去、知道每一次輸入可能流向何處。
省時省力的每一次輸入,都可能成為洩密的導火索。在擁抱技術紅利的同時,請務必守住資料安全這條底線。
參考資料
- 《AI 頂會資料外洩事件再起風波》,中國科學報,2025-12-16
- 《值得關注的典型 AI 竊密洩密案件》,國家安全部通報,2025
- 《AI Data Leaks Explained: Every Major Incident》,Malware News
- 《Hackers used AI to steal hundreds of millions of Mexican government records》,Live Science
- 《AI Security: Major Incidents Exposing Risks》,LinkedIn / Aim Security
- 《ChatGPT linked to alleged leak of Samsung’s corporate data》,Cybersecurity Help
- 《我的簡歷在大模型上「裸奔」》,每日經濟新聞,2026-04
- 《Training Data Leakage: When Models Remember Too Much》,AiSecurityDIR
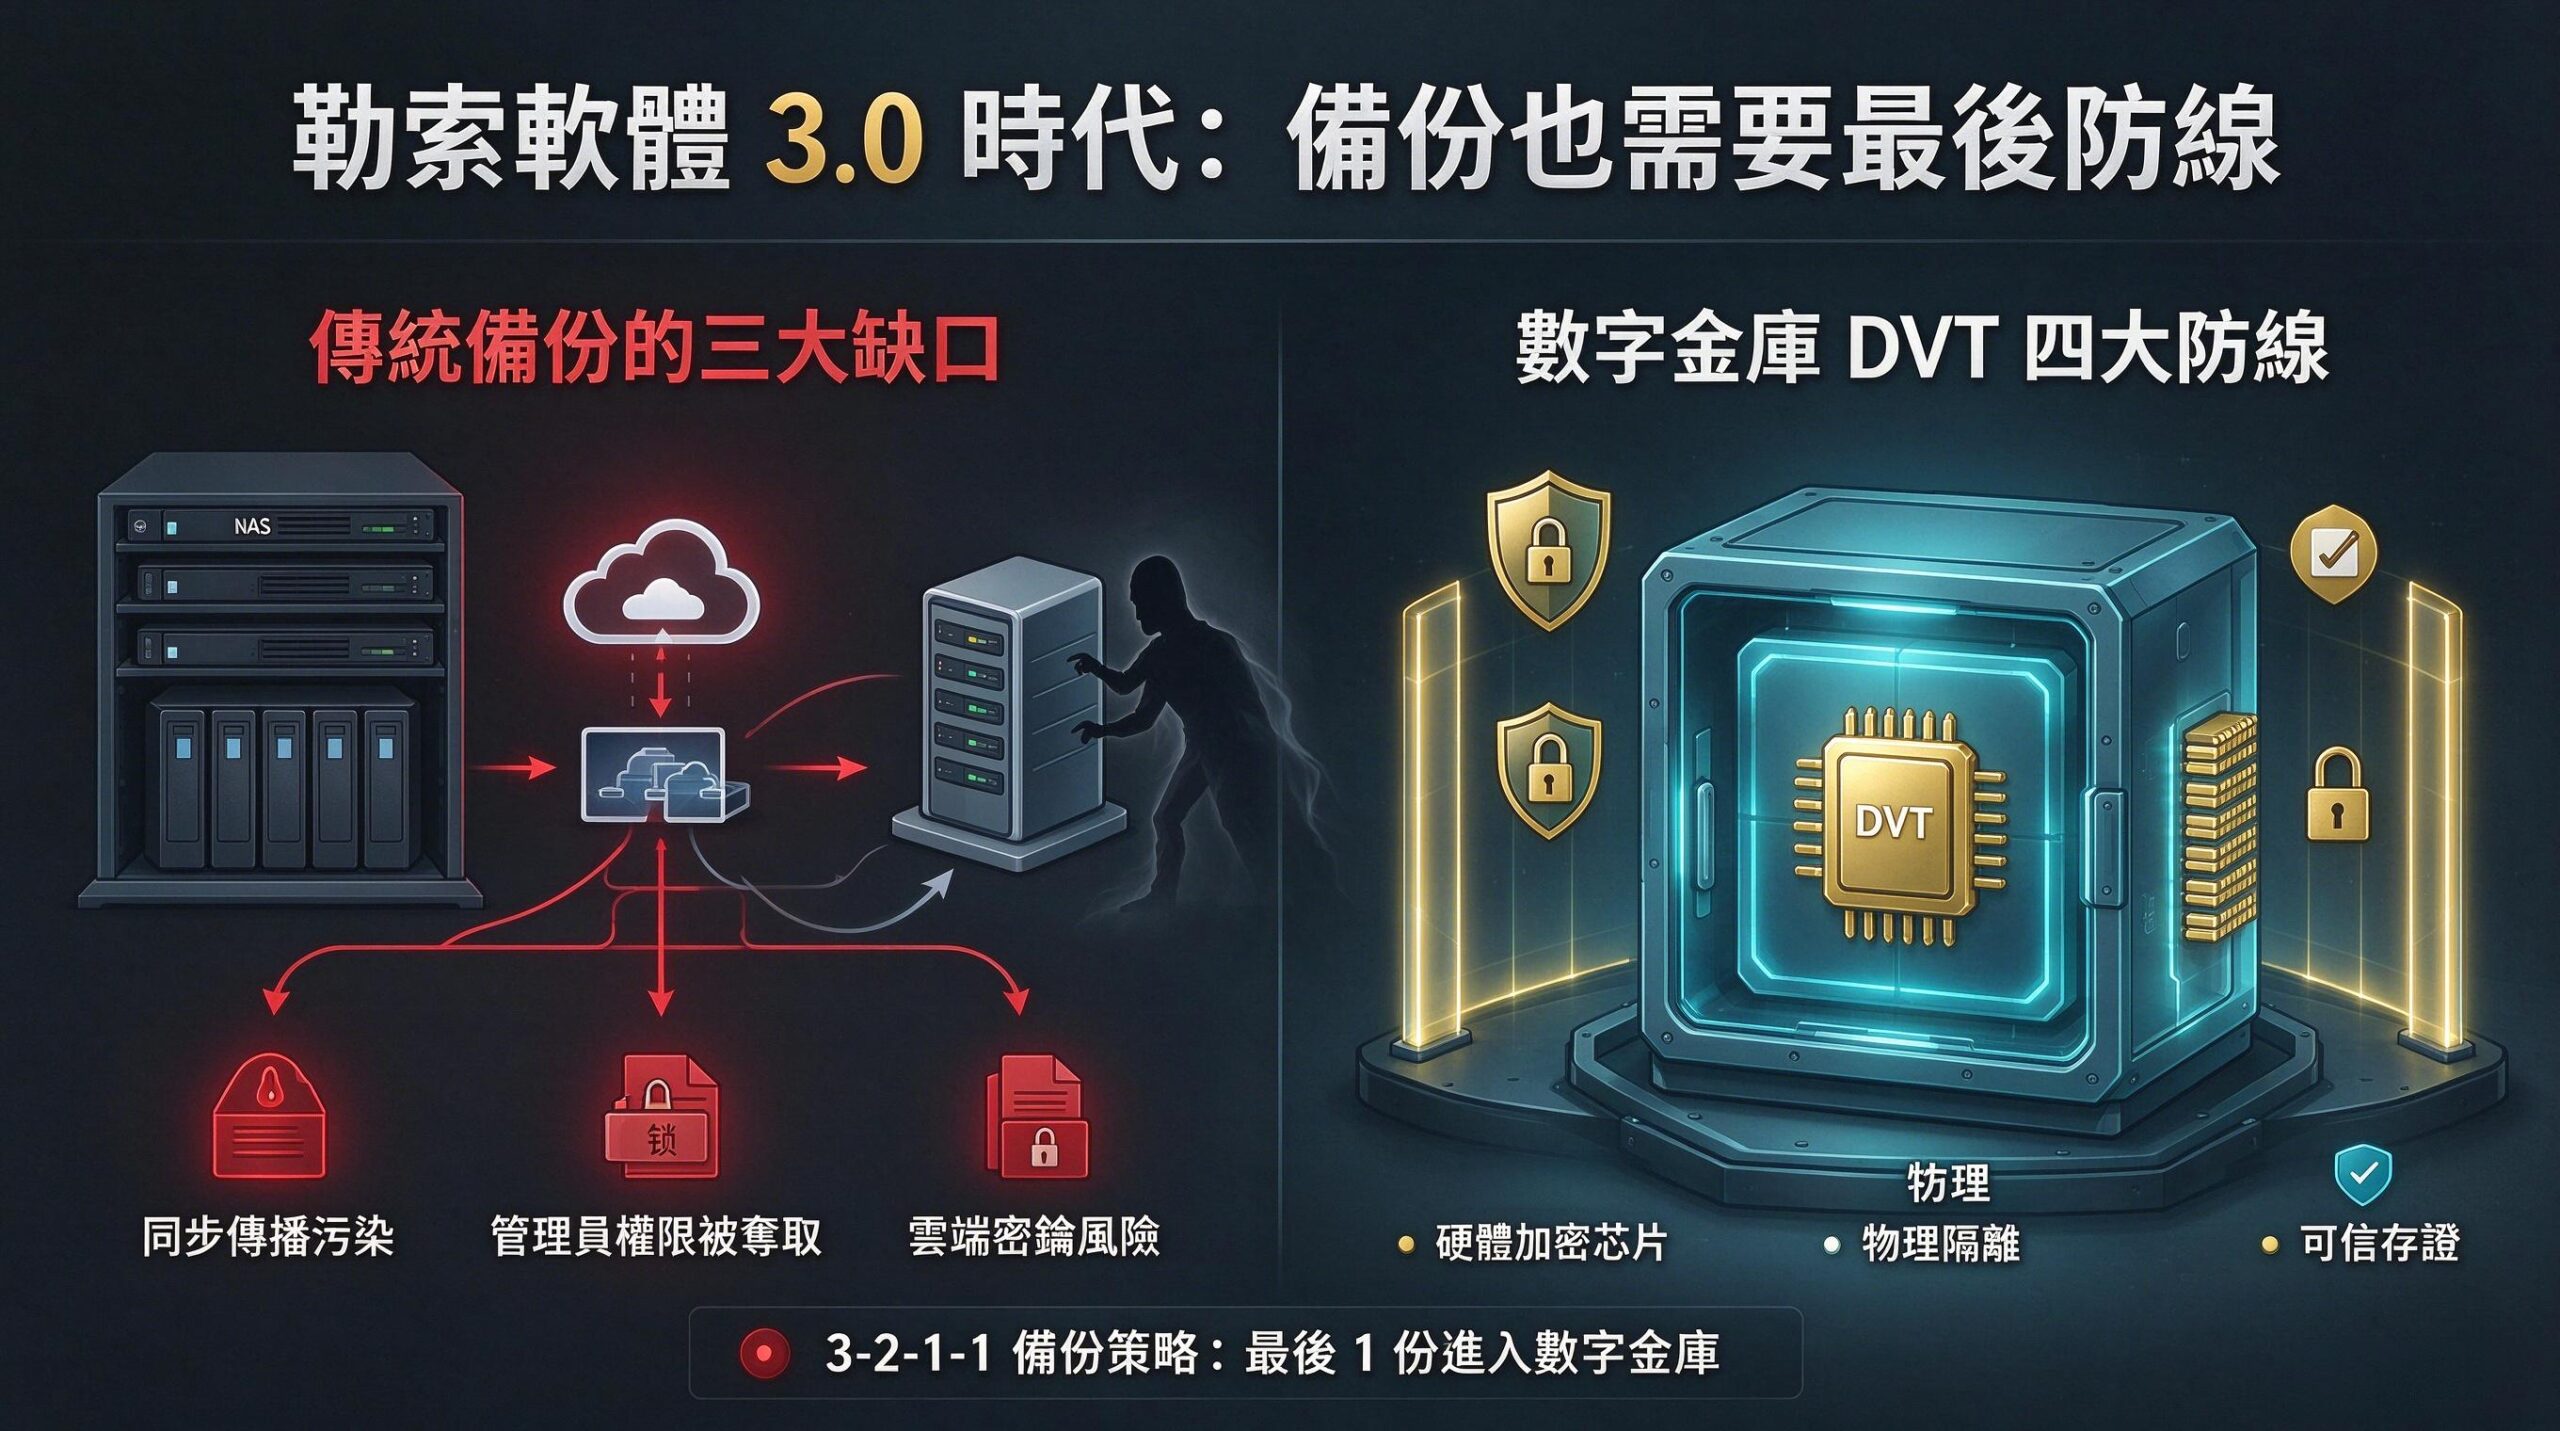
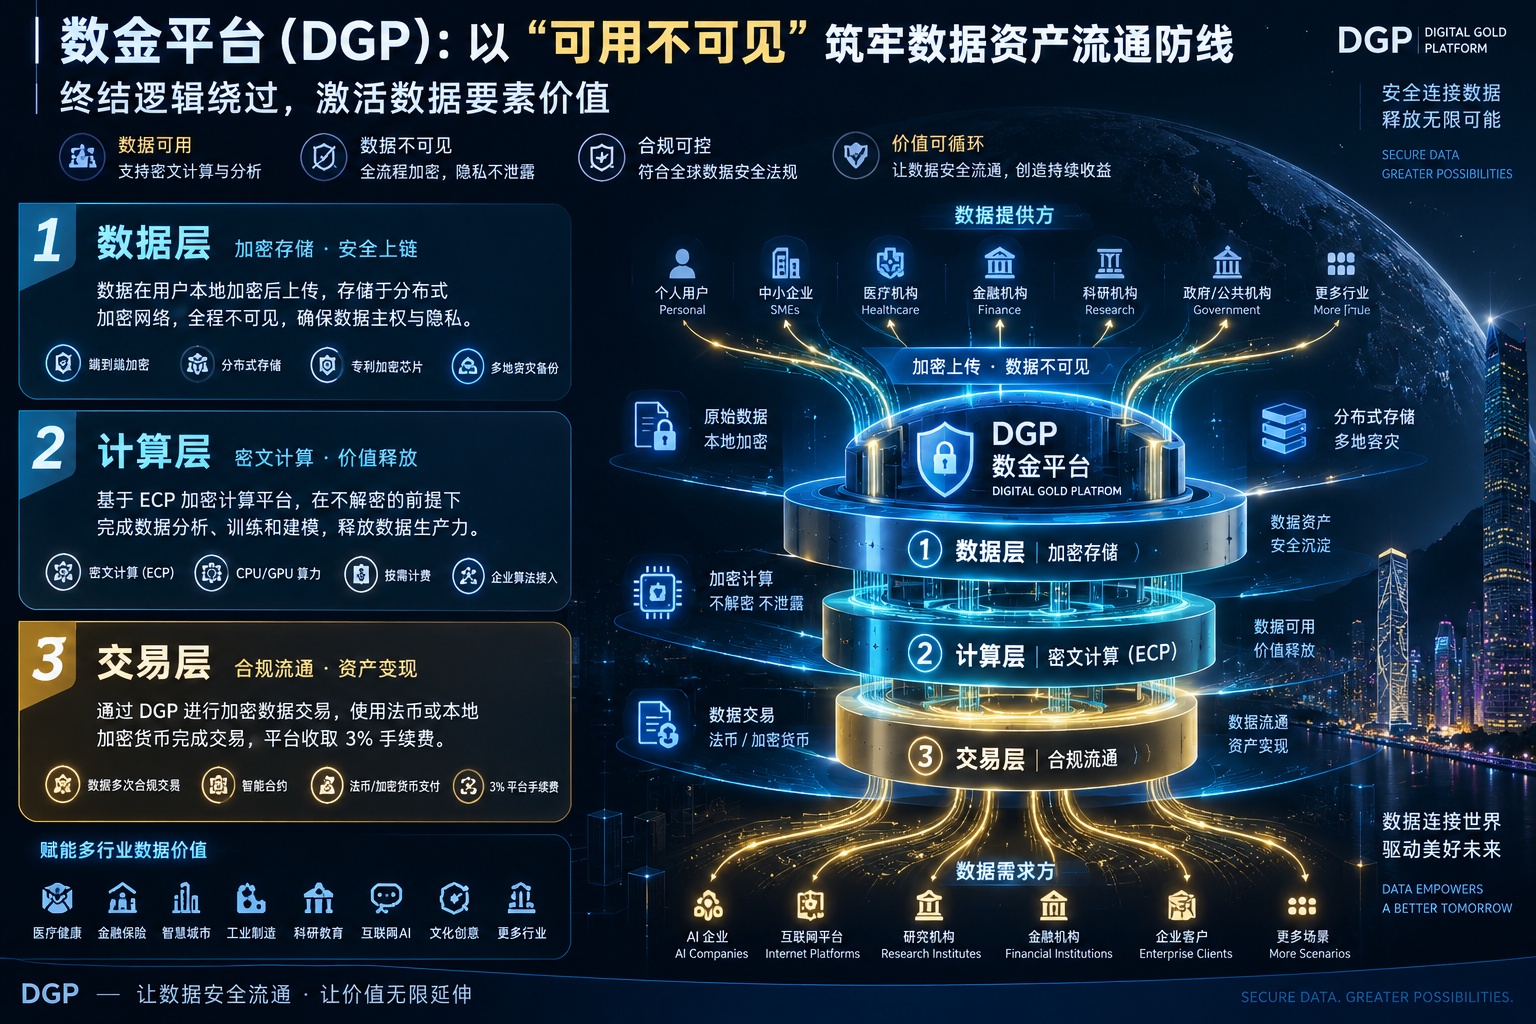
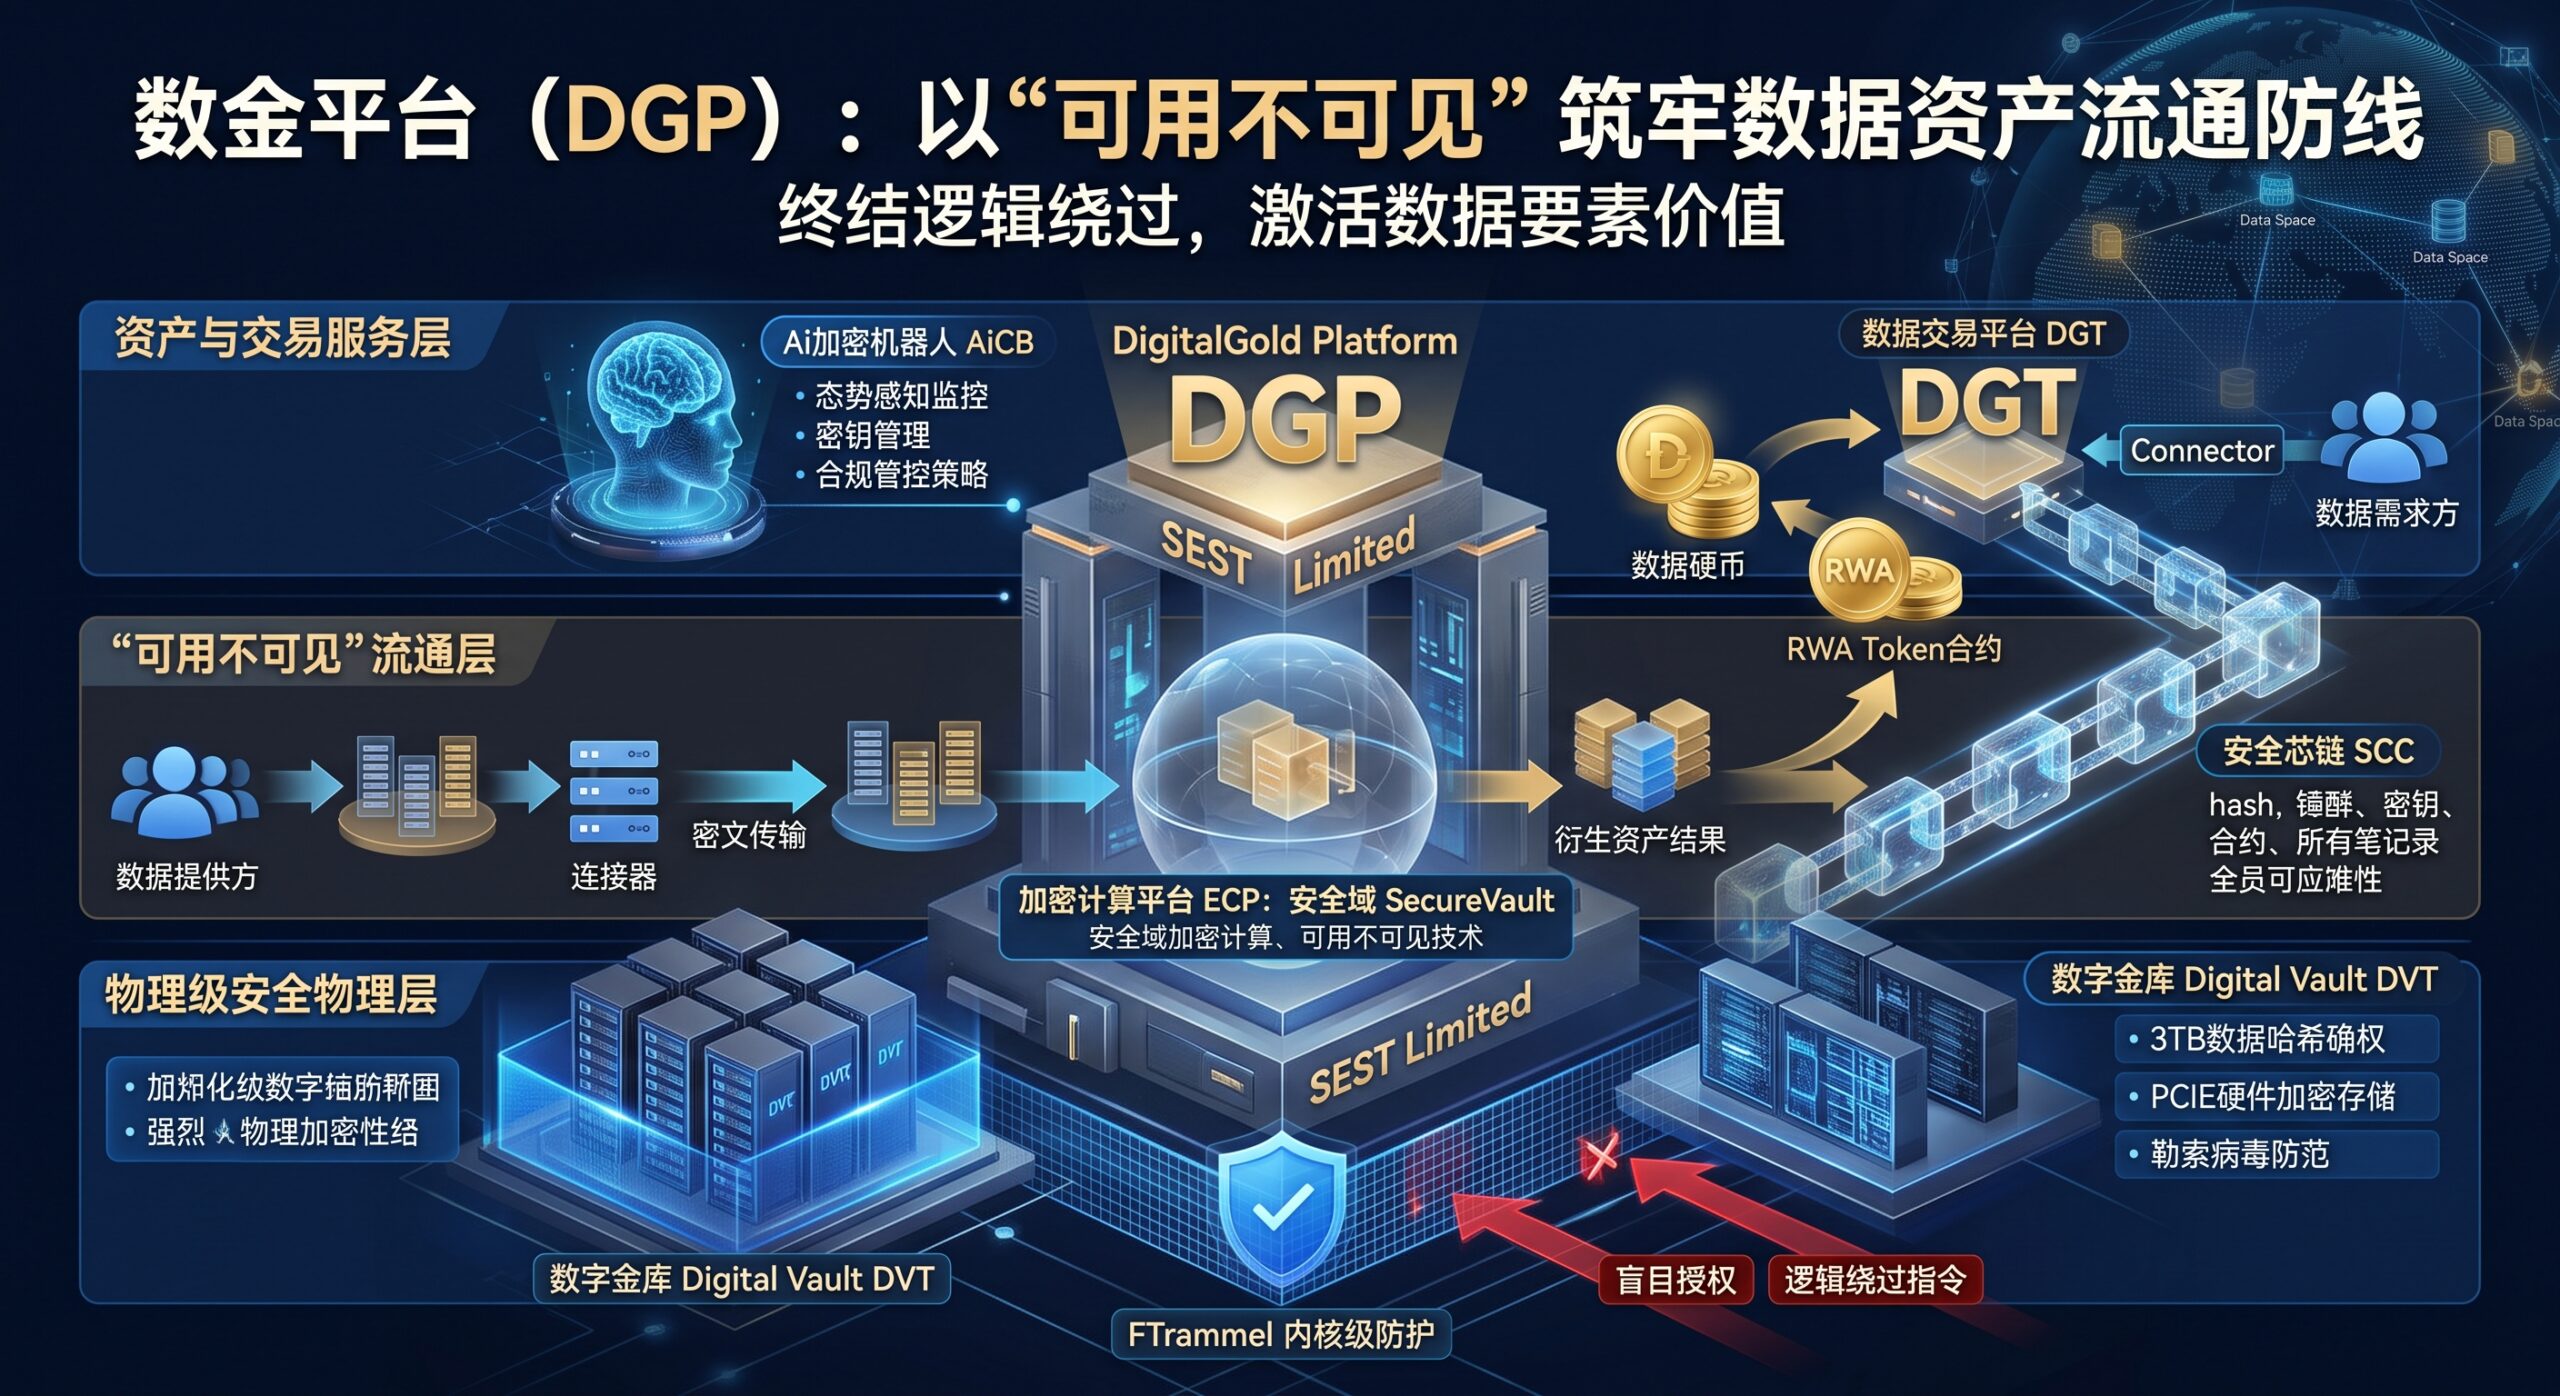
借助数字金库,筑牢 AI 供应链与机密安全防线
人工智能时代的网络安全不能再仅仅关注内部开发的系统。与开发和人工智能生态系统相关的每个库、软件包、SDK、模型提供商、插件和第三方服务都可能成为组织攻击面的一部分。
数字金库(Digital Vault) 致力于提供全生命周期的机密管理、动态密钥轮换与 AI 供应链风险管控
在风险被用作攻击途径之前,了解风险,并通过 数字金库 加强您的数字与 AI 供应链安全。
聯絡我們:www.sest.com.hk | info@sest.com.hk
DVT數字金庫 · 超過20年晶片級加密技術累積資料主權,從現在開始。